


 USD

Bitget eleva estimación de brecha de seguridad a $387.5M tras ataque multichain
El exchange rastrea activos adicionales en Zcash y TRON a medida que se amplían los esfuerzos de recuperación
TL;DR
- Bitget elevó el valor confirmado de los activos transferidos a direcciones controladas por el atacante a cerca de $387.5 millones tras identificar transacciones adicionales en Zcash y TRON.
- Arkham Intelligence rastreó aproximadamente $350 millones a través de siete blockchains, incluyendo una salida de $228 millones concentrada en un período de 18 minutos.
- Bitget lanzó una recompensa de recuperación del 5% mientras los retiros seguían pausados y Mandiant y SlowMist continuaban la investigación.
Opera de forma más inteligente en Jupiter, el DEX líder de Solana, diseñado para una ejecución rápida y gran liquidez.
Intercambia tokens a tasas competitivas, enruta automáticamente a través de múltiples fuentes de liquidez y accede a perpetuos, DCA y herramientas avanzadas de trading — ¡todo en un solo lugar!
Bitget dijo el 25 de septiembre de 2026 que aproximadamente $387.5 millones en activos habían sido transferidos a direcciones controladas por el atacante durante su incidente de seguridad del 24 de septiembre, elevando su estimación anterior después de que se identificaran transferencias adicionales de Zcash y TRON. El exchange dijo que la cifra más alta reflejaba un cálculo más completo de la brecha original y no nuevas transferencias no autorizadas, y afirmó que el incidente había sido contenido.
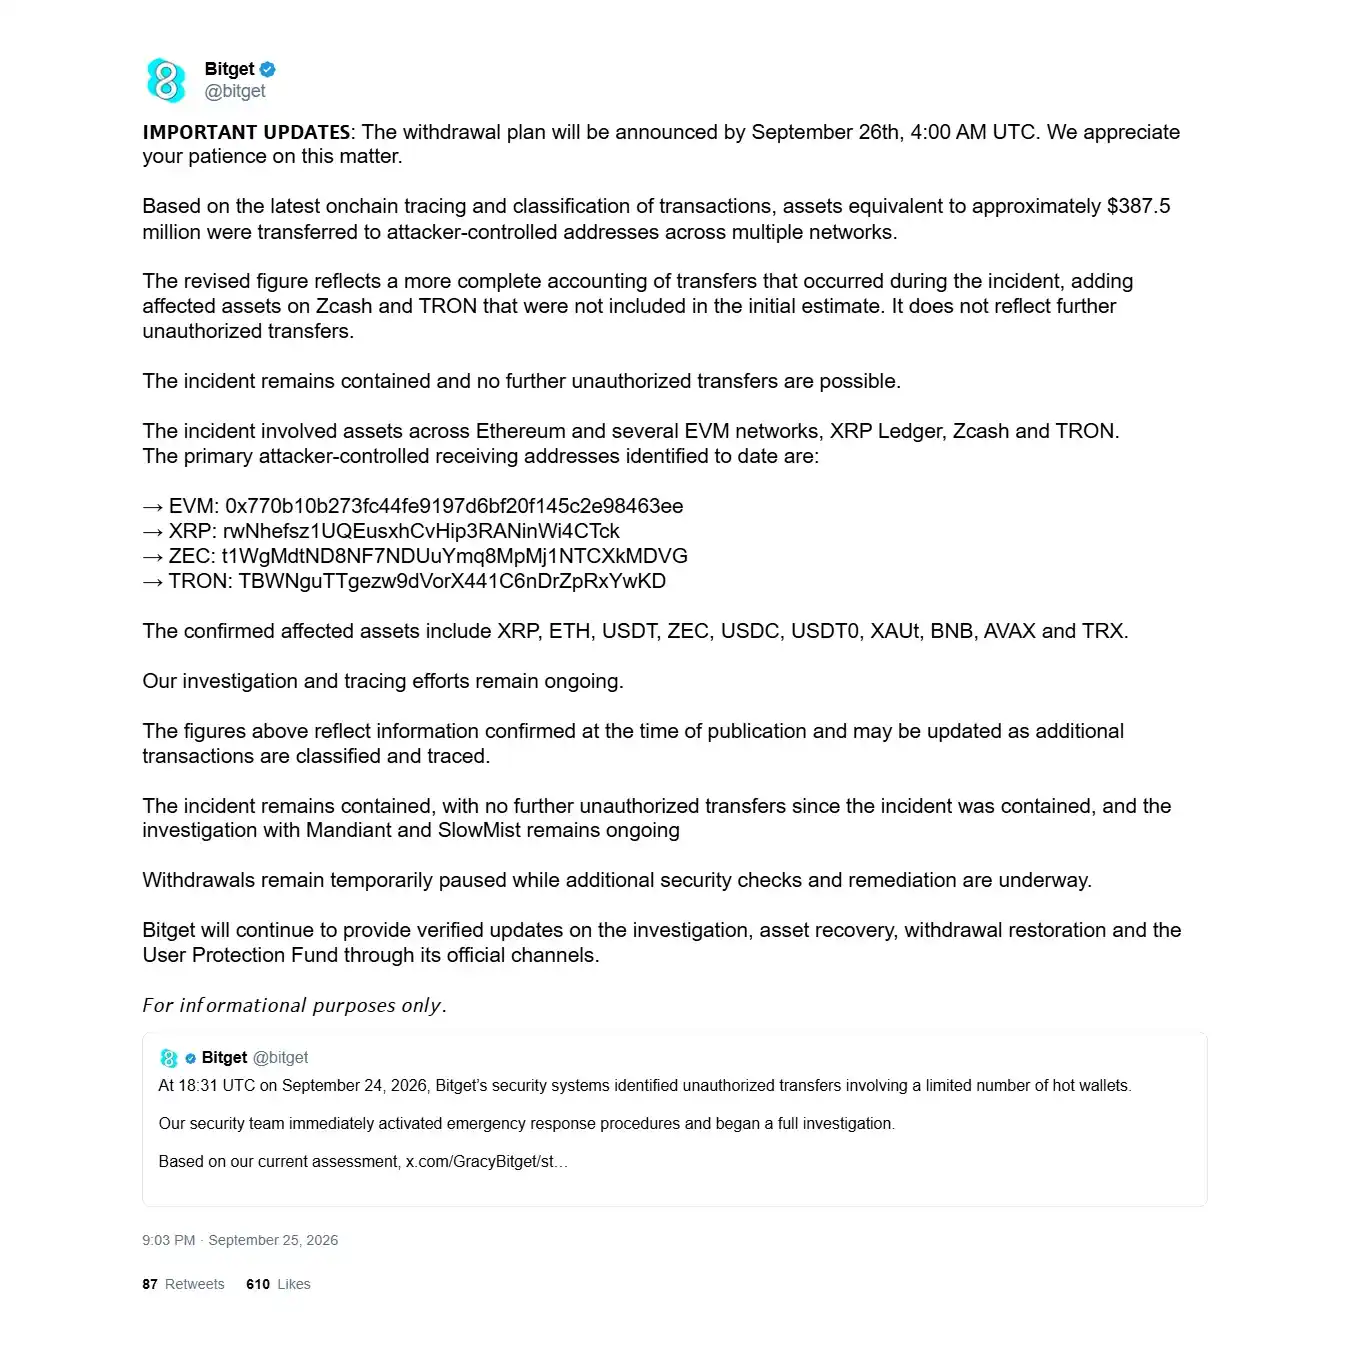
Bitget había estimado inicialmente los activos afectados en $351.6 millones. El total revisado representó un aumento de aproximadamente $35.9 millones, o cerca de 10.2%. Bitget dijo que el cambio se debió a “un cálculo más completo de las transferencias que ocurrieron durante el incidente” y no reflejó otra ronda de robo. La empresa dijo que no se produjeron más transferencias no autorizadas tras la contención y que la vulnerabilidad subyacente había sido corregida.
La CEO de Bitget, Gracy Chen dijo que el equipo de seguridad identificó la ruta del ataque y cómo el atacante eludió los controles existentes. Chen describió el incidente como una intrusión en un sistema backend en la infraestructura de wallet de Bitget, donde los atacantes falsificaron datos de transacciones y activaron el proceso de autorización para mover activos. Dijo que el evento no fue resultado de un compromiso de clave privada.
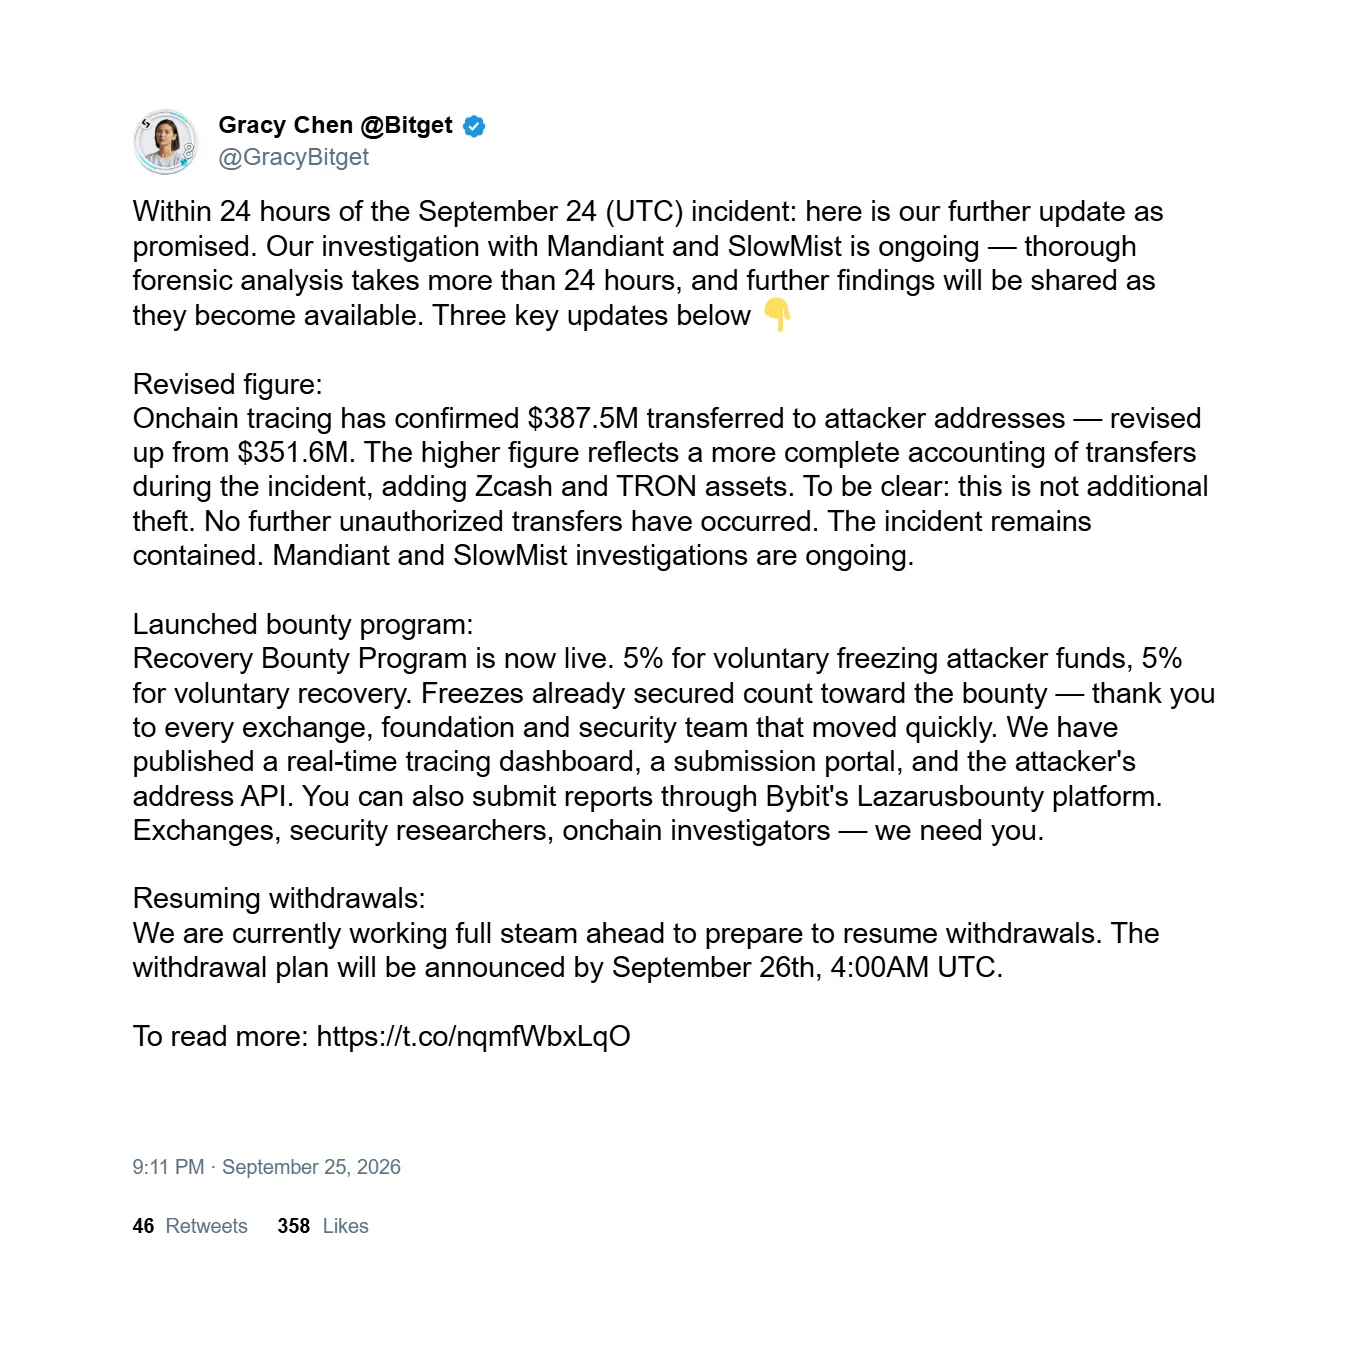
Mandiant y SlowMist continuaron trabajando en la investigación y la revisión forense. Chen dijo: “un análisis forense exhaustivo tarda más de 24 horas, y se compartirán más hallazgos a medida que estén disponibles”. Bitget dijo que seguían realizándose verificaciones de seguridad adicionales y trabajos de remediación incluso después de que se abordara la vulnerabilidad inmediata.
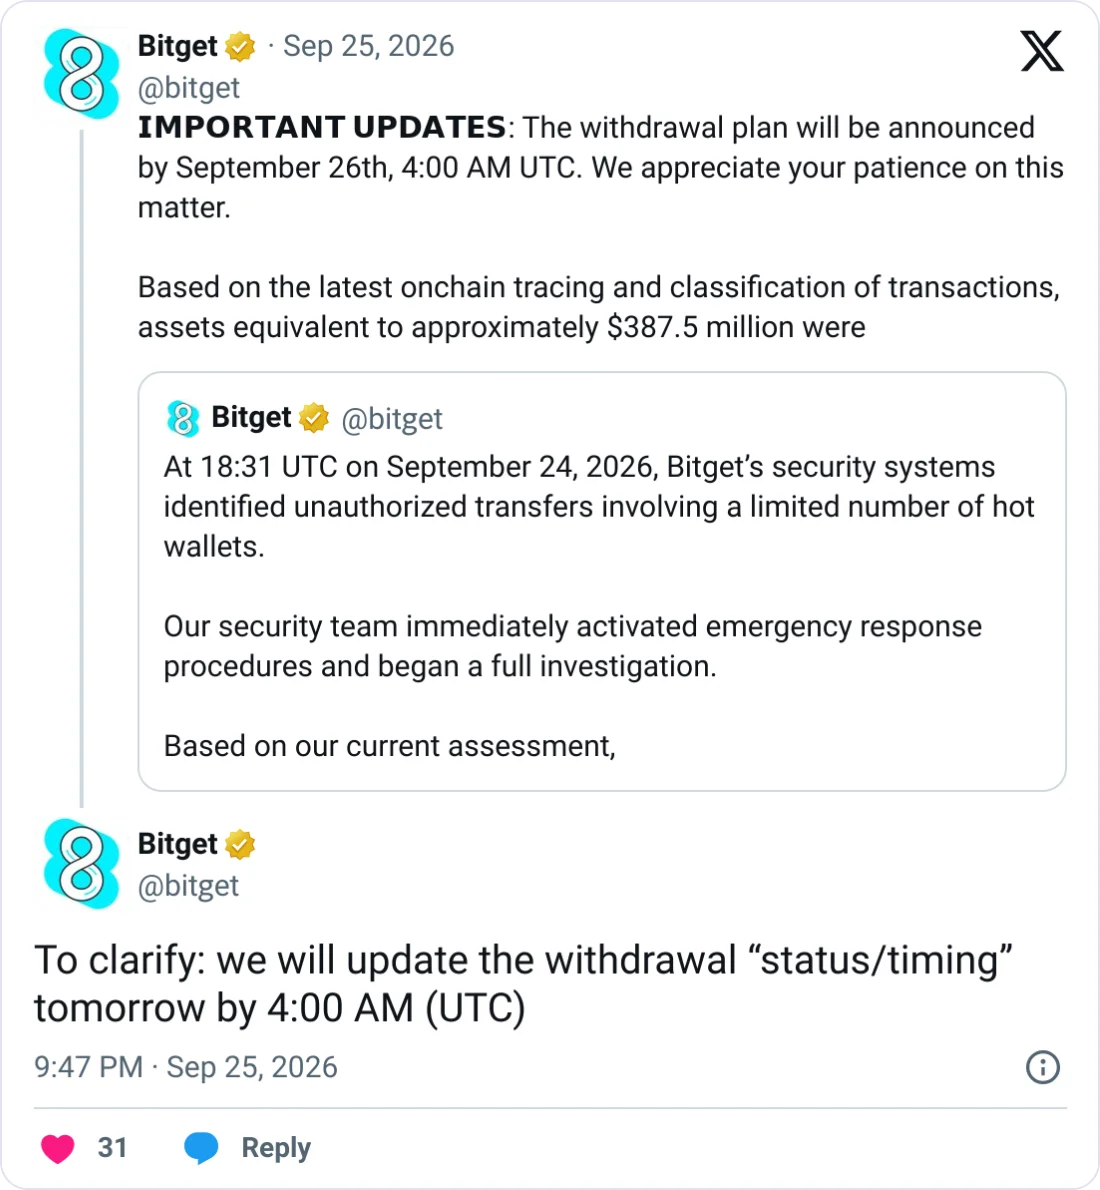
Los retiros permanecieron temporalmente pausados. Bitget dijo que los depósitos y el trading se mantuvieron disponibles anteriormente durante la respuesta al incidente y planeó proporcionar una actualización sobre el “estado/tiempo” de los retiros para el 26 de septiembre a las 4:00 AM UTC, en lugar de garantizar que todas las funciones de retiro necesariamente se reanudarían en ese momento.
El ataque se extendió a múltiples redes
Bitget dijo que el incidente afectó a Ethereum y varias redes EVM, XRP Ledger, Zcash y TRON. Los activos confirmados afectados incluyeron XRP, ETH, USDT, ZEC, USDC, USDT0, XAUt, BNB, AVAX y TRX.
Bitget identificó cuatro direcciones receptoras principales controladas por el atacante:
Arkham Intelligence por separado rastreó aproximadamente $350 millones saliendo de cinco wallets de Bitget a través de siete blockchains — XRP Ledger, Ethereum, Arbitrum, Optimism, BNB Chain, Avalanche y Base — entre aproximadamente las 2:31 p.m. y 5:23 p.m. EDT durante el ataque. Arkham dijo: “De los $350M, $228M salieron de Bitget en 18 minutos, de 18:58 a 19:16 UTC”. Ese pico representó aproximadamente el 65% del monto que Arkham rastreó.
Arkham había etiquetado 26 direcciones vinculadas a los atacantes para el momento de su postmortem. Su cartera del atacante mostró aproximadamente 68,466 ETH valorados en alrededor de $185.13 millones, excluyendo los XRP robados mantenidos por separado en direcciones de XRP Ledger.
XRP fue el mayor componente individual identificado en el desglose de Arkham, con aproximadamente $153 millones. Se vieron implicados cerca de 103 millones de XRP, y más del 99% permanecía en cinco direcciones de XRP Ledger a primera hora del día siguiente. Arkham caracterizó la fuente de XRP como una cold wallet de Bitget, mientras Bitget dijo que sus cold wallets permanecían seguras y que los fondos afectados provenían de partes de su infraestructura de hot y warm wallets. Por lo tanto, ambos relatos diferían sobre la clasificación de la wallet.
Las estimaciones iniciales se habían centrado en aproximadamente $174 millones a $183 millones moviéndose desde wallets etiquetadas de Bitget antes de que los investigadores rastrearan transferencias adicionales. Esas cifras aumentaron a medida que se clasificaron más cadenas, wallets y activos.
Los atacantes intercambiaron, puenteaban y dividieron los activos robados
Arkham dijo que los atacantes comenzaron a vender stablecoins y oro tokenizado por ETH en aproximadamente 10 minutos tras el robo. Aproximadamente $25 millones en USDT se enviaron a Rizzolver mediante cinco transacciones separadas de $5 millones, mientras que swaps adicionales se encaminaron a través de Uniswap, 1inch y Furucombo.
USDC se movió a Ethereum antes de venderse, mientras que los activos de Arbitrum, Optimism y Base también se puenteaban a Ethereum. Arkham dijo que la actividad de puente se completó aproximadamente a las 4:04 p.m. EDT.
Arkham estimó que cerca de $100 millones de activos robados distintos de ETH se convirtieron en aproximadamente 36,600 ETH. Posteriormente, los atacantes dividieron el ETH entre wallets recién creadas. Ocho direcciones tenían aproximadamente 68,300 ETH valorados en alrededor de $183 millones en el momento del análisis de Arkham, sin que se observaran transacciones salientes de esas wallets hasta ese punto.
Los fondos en BNB Chain se mantuvieron activos. Arkham rastreó aproximadamente $6.9 millones hacia 12 wallets sin etiqueta en BNB Chain, incluyendo al menos $4.7 millones enviados a THORChain y otros $2 millones depositados en FixedFloat. Arkham señaló que THORChain había aparecido en una investigación no relacionada de fondos cripto robados, pero dijo que ese uso previo no establecía quién llevó a cabo el ataque a Bitget.
Circle y Tether congelan parte de los fondos robados
Circle puso en lista negra una dirección de Ethereum etiquetada como “Bitget Exploiter 8” aproximadamente a las 05:00 UTC del día siguiente. La wallet tenía alrededor de 170.47 ETH, 218,023 USDT y 99,990 USDC. MistTrack dijo que Tether luego vetó la misma wallet.
Los saldos de USDT y USDC representaban aproximadamente $318,000 en stablecoins congeladas, o cerca del 0.08% del monto revisado del incidente de Bitget. MistTrack dijo que otras wallets vinculadas al exploit aún mantenían más de 63,000 ETH.
Bitget dijo que algunos socios de la industria ya habían congelado activos afectados e instó a los emisores de stablecoins, exchanges, puentes, custodios, proyectos de blockchain y otros proveedores de infraestructura a monitorear direcciones de atacantes y reportar actividad relevante.
Bitget ofrece una recompensa de recuperación del 5%
Bitget lanzó un Programa de Recompensa de Recuperación que ofrece el 5% de los fondos congelados con éxito a participantes elegibles cuyas acciones voluntarias causaron directamente una congelación. La empresa ofreció el mismo porcentaje para fondos recuperados con éxito gracias a los esfuerzos de un participante elegible.
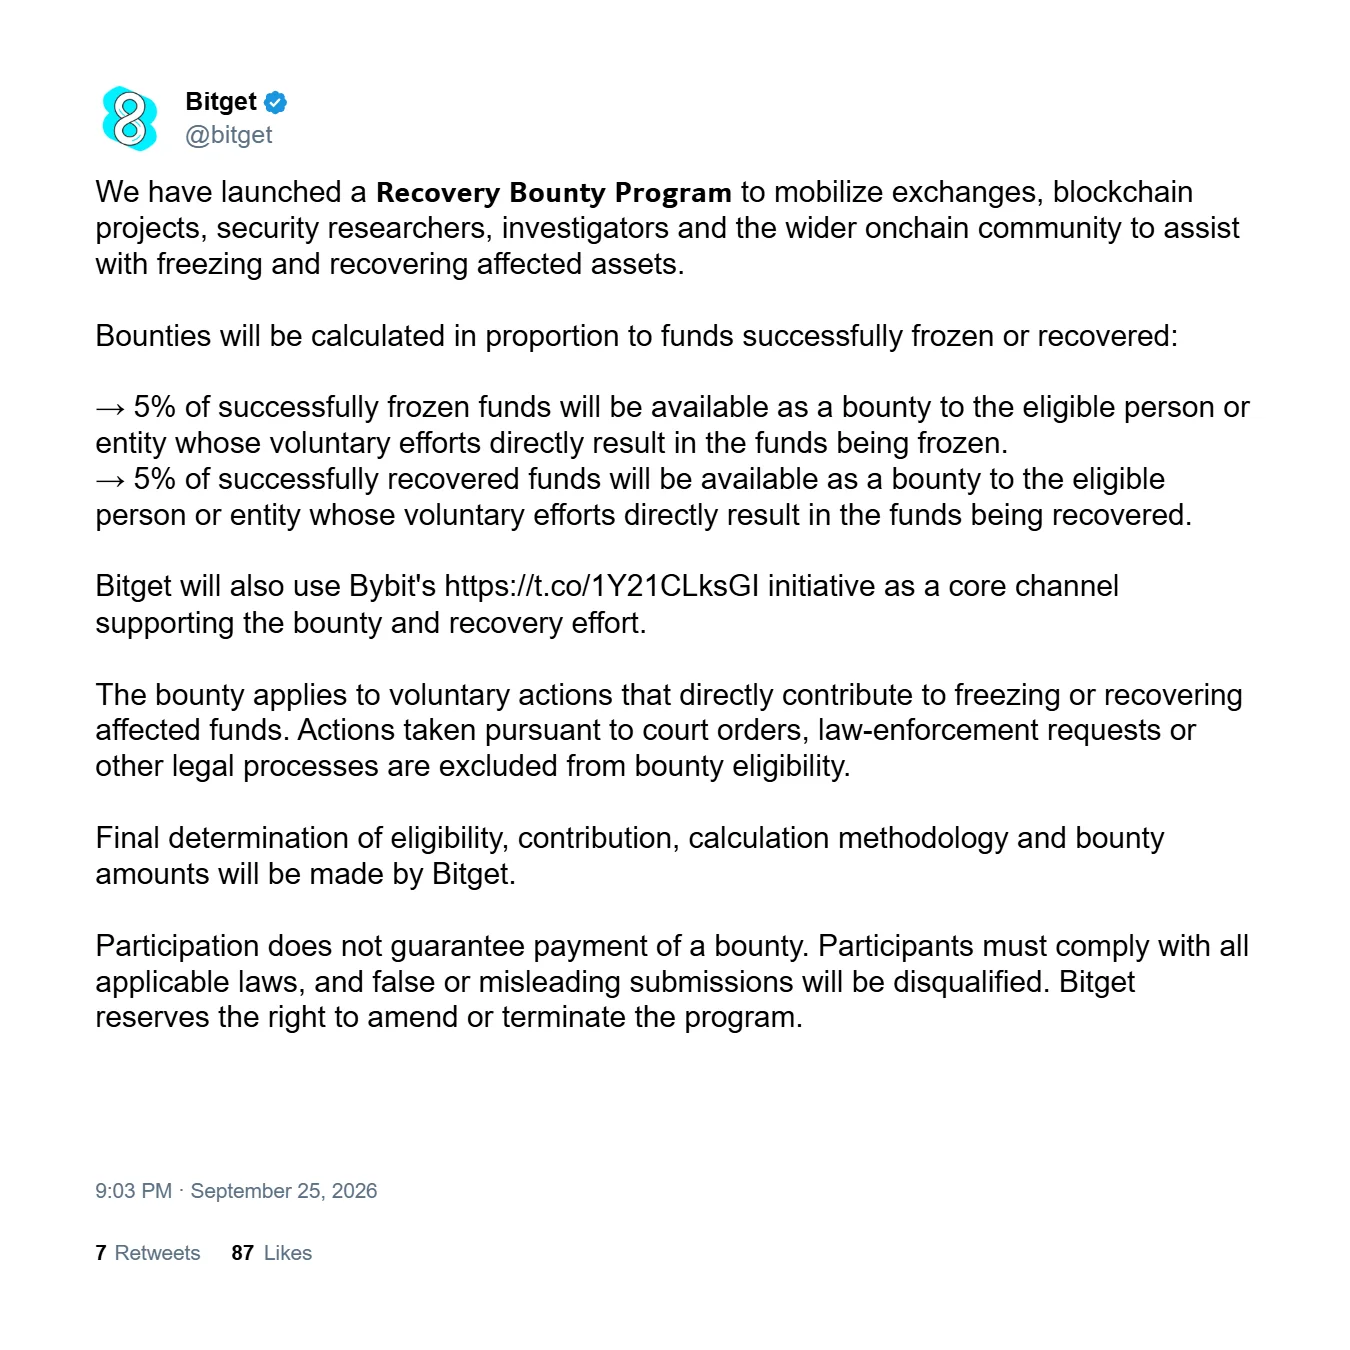
Bajo esa estructura, $1 millón congelado o recuperado con éxito podría corresponder a una recompensa de $50,000, sujeto a la determinación de Bitget sobre elegibilidad, contribución y metodología de cálculo.
Bitget dijo que utilizaría la iniciativa LazarusBounty de Bybit como un canal central de recuperación. Las acciones ordenadas por tribunales, las solicitudes de las fuerzas del orden y otros procesos legales quedan excluidos de la elegibilidad para la recompensa. La participación no garantiza el pago, las presentaciones falsas o engañosas pueden ser descalificadas y Bitget dijo que puede modificar o finalizar el programa.
El exchange también abrió herramientas de rastreo en vivo para proyectos de blockchain, equipos de seguridad y otros participantes, incluyendo un panel de rastreo de fondos, un portal de reporte de recuperación y una API en tiempo real de direcciones del atacante. Bitget dijo que esas herramientas se actualizarían a medida que los fondos robados se movieran y se identificaran nuevas direcciones.
El fondo de protección y la investigación siguen activos
Bitget dijo que su Fondo de Protección del Usuario tenía más de $464 millones y podría cubrir la pérdida. El tamaño declarado del fondo superaba el valor revisado del incidente en aproximadamente $76.5 millones, equivalente a cerca de 1.20 veces el monto confirmado. Chen dijo que el fondo “cubre la pérdida”.
También se informó que el volumen de trading de Bitget fue de $0 durante el período del incidente, aunque esa cifra entró en conflicto con la declaración anterior de Bitget de que el trading continuó mientras los retiros estaban suspendidos.
Bitget dijo: “Nuestra investigación y esfuerzos de rastreo siguen en curso”, y agregó que las cifras confirmadas “pueden actualizarse a medida que se clasifiquen y rastreen transacciones adicionales”. El exchange dijo que futuras actualizaciones cubrirían la investigación, la recuperación de activos, el restablecimiento de retiros y el Fondo de Protección del Usuario.
Este artículo ha sido refinado y mejorado por ChatGPT.


