


 USD

Hack a validador de MetaMask eleva la cola de salida de Ethereum
Las salidas en Lido siguen a un compromiso de infraestructura mientras un exploit separado en Safe drena 114.09 ETH
TL;DR
- MetaMask comenzó a sacar validadores de Lido tras divulgar un incidente de seguridad de infraestructura el 30 de septiembre de 2026.
- Kaden dijo que unos 17,000 validadores operados por MetaMask que mantenían aproximadamente 523,000 ETH estaban siendo retirados mientras el atasco de retiros de Ethereum alcanzaba 773,447 ETH.
- Por separado, SlowMist dijo que una falla en FlashLoopAdapter permitió a un atacante drenar alrededor de 114.09 ETH de dos wallets Safe sin afectar los contratos principales de Aave V3.
Opera de forma más inteligente en Jupiter, el DEX líder de Solana, diseñado para ejecución rápida y liquidez profunda.
Intercambia tokens a tasas competitivas, enruta automáticamente entre múltiples fuentes de liquidez y accede a perpetuos, DCA y herramientas avanzadas de trading — ¡todo en un solo lugar!
MetaMask Staking está sacando Ethereum validadores que opera a través de Lido después de que MetaMask divulgara un incidente de seguridad que afectó a parte de su infraestructura el 30 de septiembre de 2026. MetaMask dijo que su operación de staking no es custodial y no controla las claves de retiro de los clientes, mientras que Lido dijo que los titulares de stETH no necesitan tomar medidas. Por separado, un exploit no relacionado que involucró un adaptador de terceros construido sobre Aave V3 drenó alrededor de 114.09 ETH de dos wallets Safe.
MetaMask dijo que estaba “abordando y remediando activamente el problema internamente, en coordinación con socios externos y asesores de seguridad”. Una actualización del 1 de octubre dijo que no había “indicios de que las wallets de MetaMask o los fondos de los clientes se hayan visto afectados”. El negocio de staking, antes conocido como Consensys Staking, no administra las claves de retiro del stake de los clientes. La cuenta citada dijo que las claves de firma de validadores comprometidas aún podrían crear riesgo de slashing si se usan indebidamente.
El investigador de seguridad onchain Kaden dijo que unos 17,000 validadores operados por MetaMask que mantenían aproximadamente 523,000 ETH fueron retirados de forma proactiva después de que el análisis encontrara que las recompensas por comisiones de transacción de 18 de 19 validadores que propusieron bloques habían sido redirigidas a una dirección financiada a través de Tornado Cash. Kaden estimó que el atacante capturó alrededor de 0.36 ETH. MetaMask no había confirmado esas cifras.
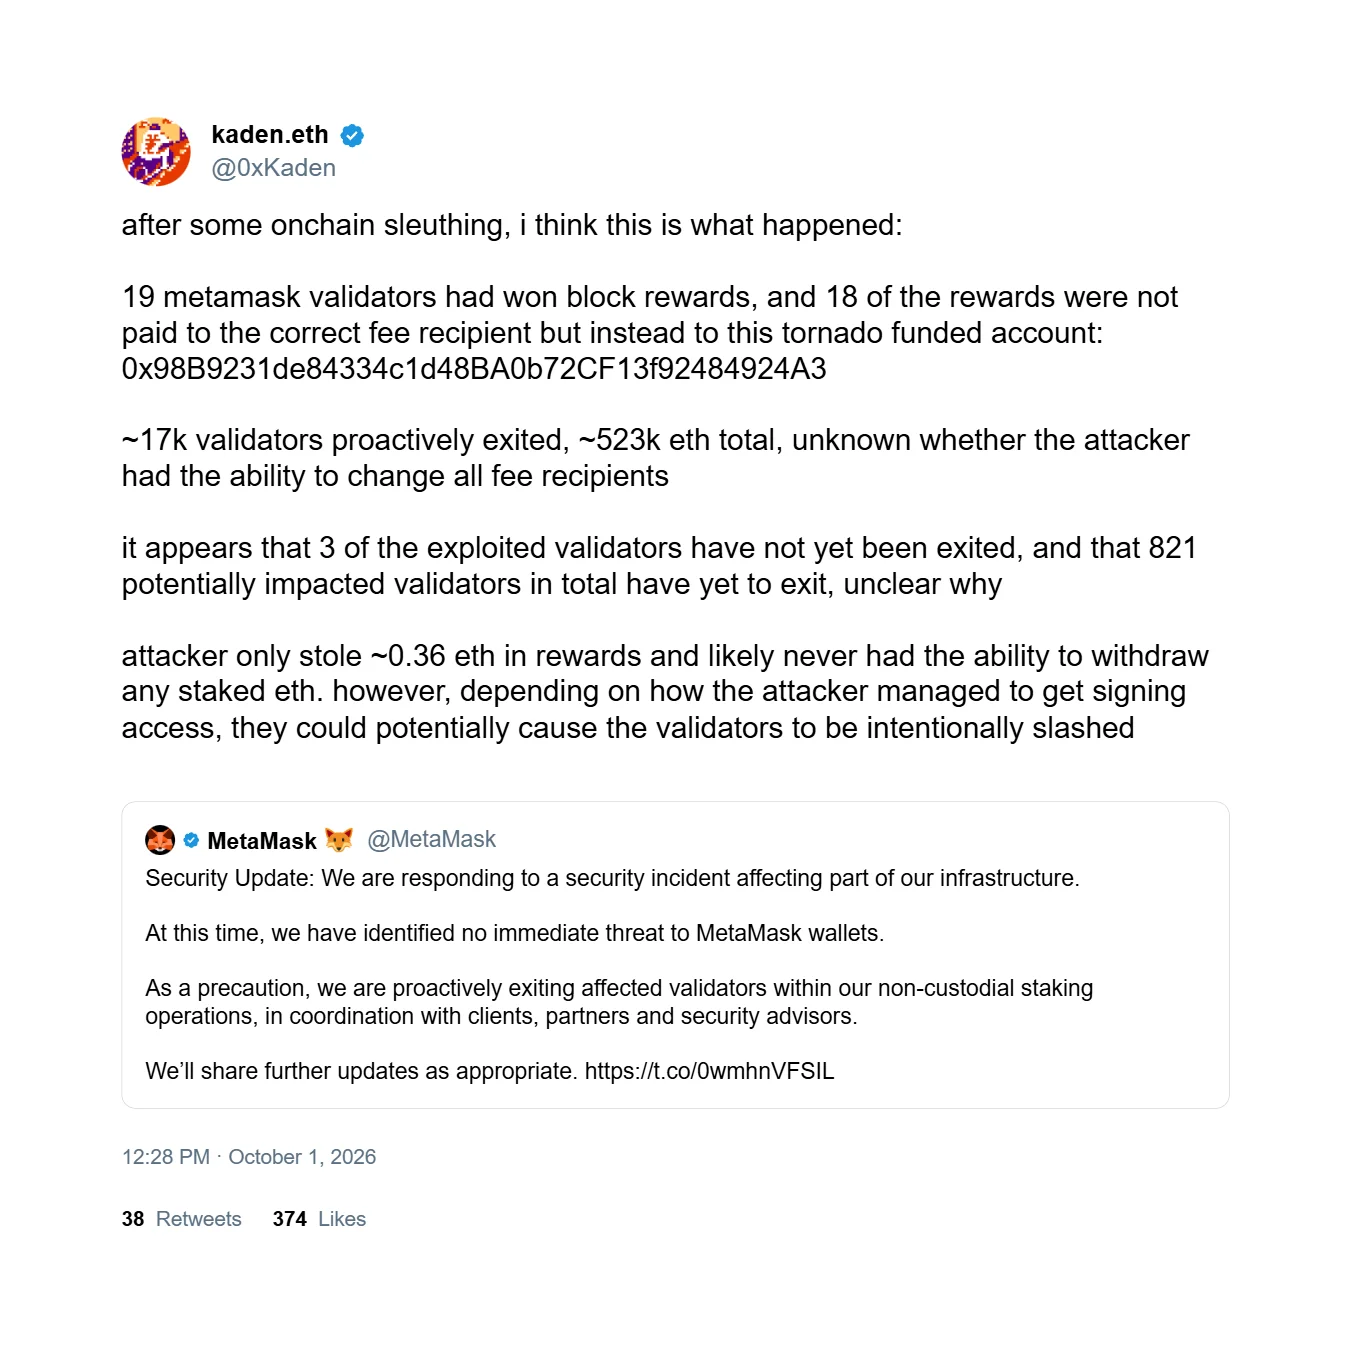
Kaden también dijo que 821 validadores potencialmente afectados aún no habían salido, incluidos tres cuyas recompensas por comisiones presuntamente fueron desviadas. MetaMask no había divulgado cuántos validadores fueron afectados, si se expusieron claves de firma o si se produjo algún slashing.
La cola de salida de Ethereum alcanza un máximo de nueve meses
Lido dijo que se esperaba que los validadores finales entraran en el proceso de salida para finales del 7 de octubre. El protocolo estimó que completar el ciclo de salida, retiro y eventual reingreso podría tardar hasta 45 días. Los acuerdos de seguridad de Lido también incluyen un fondo de reserva ad hoc de más de 6,750 stETH.
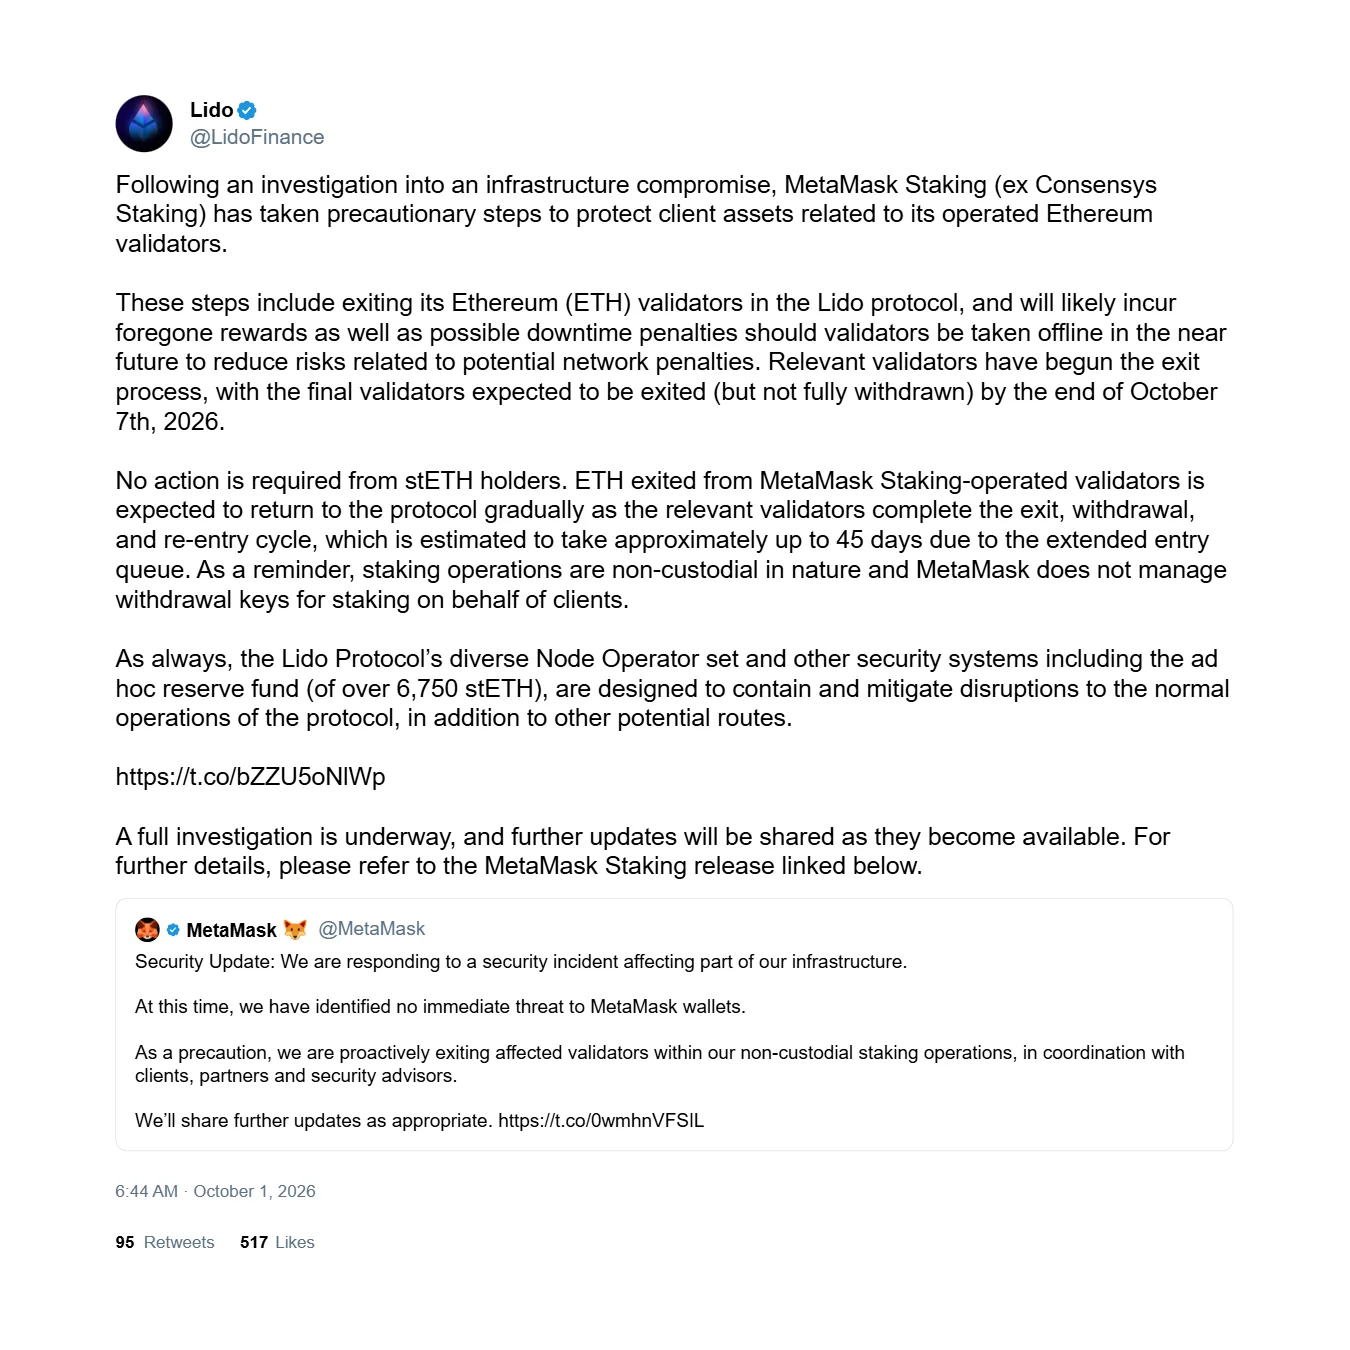
El atasco fue el mayor desde diciembre de 2025. Ethereum limita qué tan rápido el stake entra o sale de su conjunto de validadores, por lo que una gran oleada de salidas se procesa de forma gradual en lugar de simultánea.
Un exploit separado del adaptador drena wallets Safe
SlowMist informó el 2 de octubre que atacantes explotaron FlashLoopAdapter, un contrato de terceros usado para gestionar posiciones apalancadas en Aave V3. El control de acceso de open() y close() del adaptador verificaba ISafe(msg.sender).isModuleEnabled(address(this)), lo que según SlowMist era “suplantable mediante un Safe falso que siempre devuelve true”.
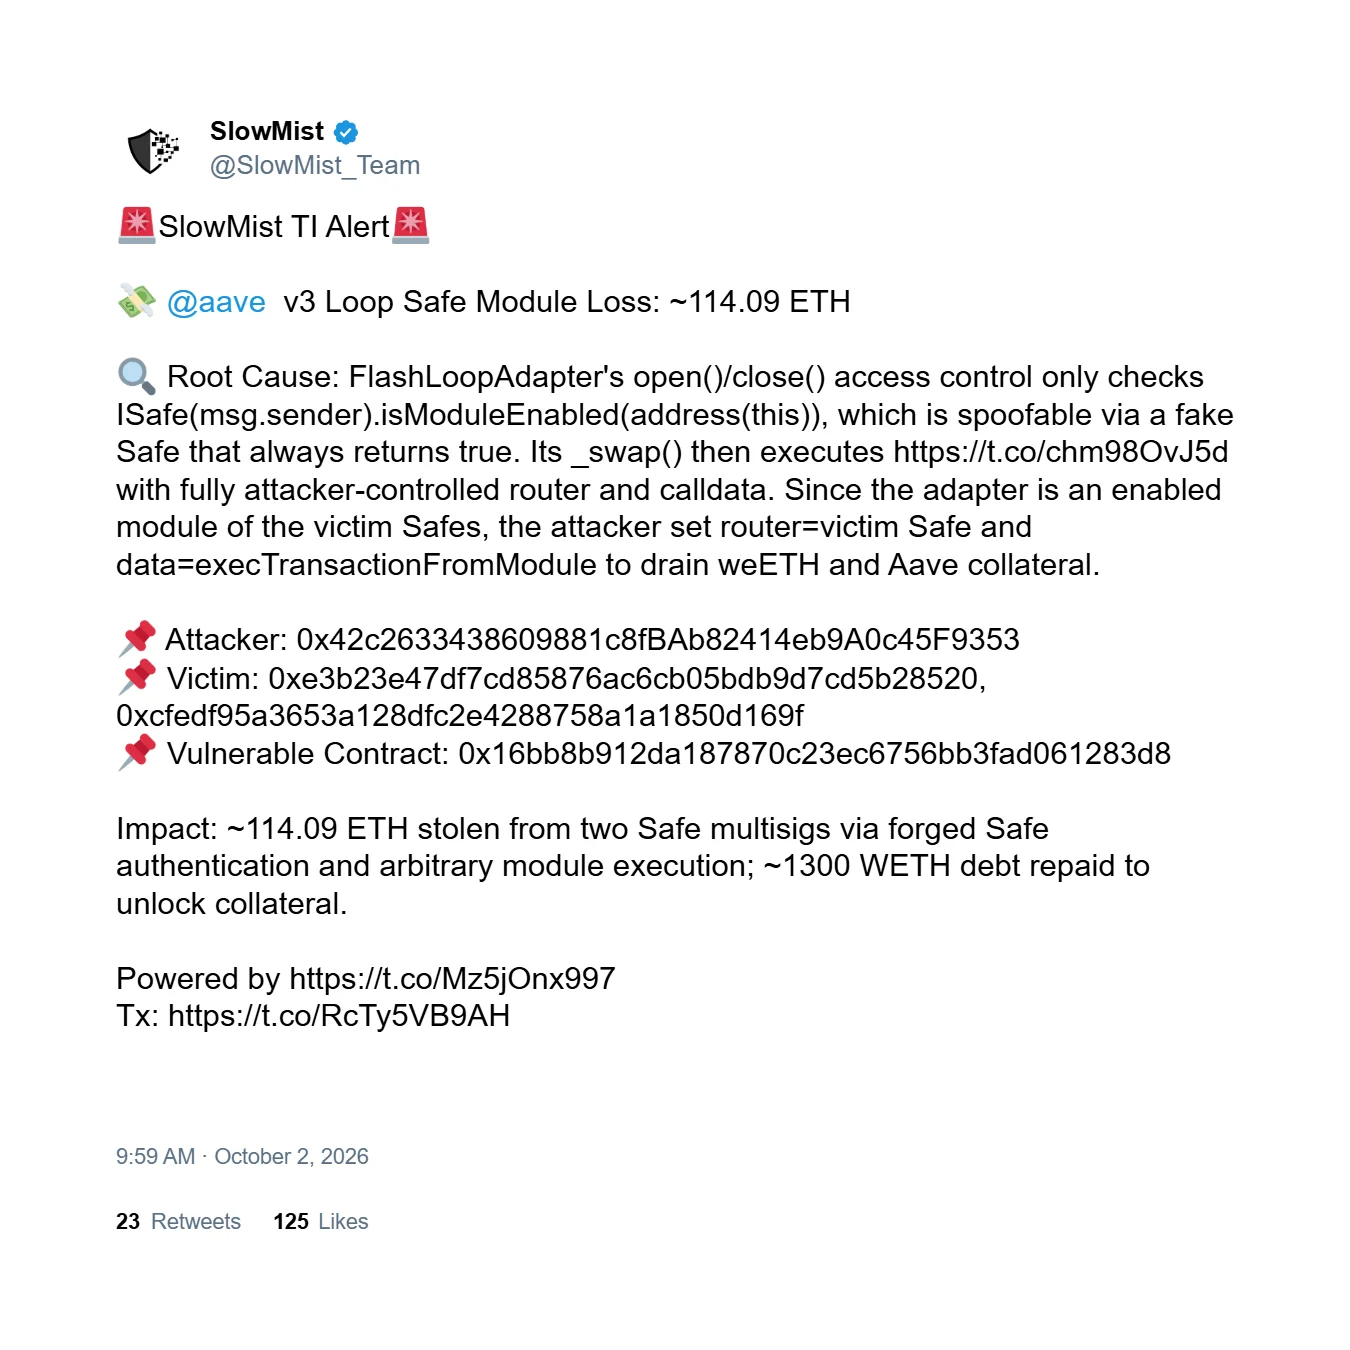
El atacante utilizó un flash loan de WETH de Morpho para repagar deuda y desbloquear colateral, y luego manipuló el router y los datos de la transacción para mover weETH y colateral vinculado a Aave. Aproximadamente 1,306 weETH se movieron desde una wallet, pero eso representó movimiento bruto en lugar de la ganancia final del atacante. La pérdida fue de alrededor de 114.09 ETH, valorados en aproximadamente $305,000 a $310,000. Ambos Safes afectados pertenecían al mismo propietario, que después deshabilitó el módulo.
Los fondos robados se consolidaron en 0x7a83…42f1 antes de ser enviados en lotes hacia Tornado Cash. El fundador de Aave, Stani Kulechov, dijo: “This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.” Por lo tanto, el incidente involucró la capa externa de automatización en lugar de los contratos principales o los pools de liquidez de Aave V3.
Este artículo ha sido refinado y mejorado por ChatGPT.


