


 USD

KelpDAO demanda a LayerZero por el exploit de rsETH de $292 millones
Evercrest alega que LayerZero respaldó la configuración del puente luego señalada como causa del ataque
TL;DR
- Evercrest Technologies, la empresa detrás de KelpDAO, demandó a entidades de LayerZero y al cofundador Bryan Pellegrino por el exploit de rsETH.
- La demanda alega tergiversación negligente, negligencia y difamación vinculadas a la infraestructura de seguridad de LayerZero y su orientación sobre puentes.
- LayerZero cuestiona la versión de KelpDAO, mientras Pellegrino dijo que la demanda “sigue careciendo de fundamento”.
Opera de forma más inteligente en Jupiter, el DEX líder de Solana, creado para una ejecución rápida y una gran liquidez.
Intercambia tokens a tasas competitivas, enruta automáticamente a través de múltiples fuentes de liquidez y accede a perpetuos, DCA y herramientas avanzadas de trading — ¡todo en un solo lugar!
Evercrest Technologies, la empresa detrás de KelpDAO, ha presentado una demanda civil en Columbia Británica contra LayerZero Labs Ltd., LayerZero Labs Canada Inc. y el cofundador de LayerZero Bryan Pellegrino por el exploit del 18 de abril de 2026 que involucró 116,500 rsETH valorados en unos $292 millones en ese momento. Evercrest alega que el ataque se debió a la infraestructura de seguridad de LayerZero y afirma que LayerZero había revisado y respaldado la configuración del puente utilizada antes del exploit. Pellegrino niega las acusaciones.
La demanda, presentada en el registro de Vancouver ante el principal tribunal de primera instancia de Columbia Británica, alega tergiversación negligente, negligencia y difamación. Evercrest busca daños ordinarios, así como daños agravados y punitivos.
Evercrest dice que LayerZero aprobó una configuración DVN 1-de-1
El puente de KelpDAO utilizaba una configuración de red de verificación descentralizada, o DVN, 1-de-1. Bajo esa estructura, el verificador de LayerZero era el único verificador necesario para aprobar un mensaje entre cadenas antes de que el rsETH bloqueado en una cadena pudiera acuñarse en otra.
Evercrest alega que LayerZero hizo más que suministrar la infraestructura subyacente. La compañía afirma que LayerZero revisó y respaldó la configuración que luego usó el puente Unichain de KelpDAO y no advirtió a KelpDAO que depender solo del verificador de LayerZero creaba un riesgo de seguridad.
La presentación indica que LayerZero le dijo a Evercrest el 2 de febrero de 2024 que no había “ningún problema” con usar la configuración DVN predeterminada. Evercrest además alega que LayerZero le indicó el 21 de marzo de 2024 que utilizara la misma configuración 1-de-1 que otro puente.
Evercrest también cita afirmaciones de seguridad que LayerZero hizo sobre su infraestructura de verificación. Una propuesta de seguridad de enero de 2025 describía el sistema como redundante, monitorizado y distribuido en múltiples ubicaciones, con monitoreo y alertas diseñadas para detectar problemas. LayerZero también supuestamente afirmó que incluso si un verificador se viera comprometido, lo máximo que podría hacer sería “no verificar un mensaje correctamente”.
La demanda contrasta el trato a KelpDAO con una orientación supuestamente dada al desarrollador de USDT0 a finales de 2024 o principios de 2025. Evercrest afirma que LayerZero advirtió a ese desarrollador sobre riesgos asociados con configuraciones de verificador predeterminadas. Posteriormente, el desarrollador operó su propio verificador, según la demanda.
Evercrest alega que el atacante primero comprometió la computadora de un único desarrollador de LayerZero tras usar ingeniería social para instalar malware. La presentación de la empresa afirma: “El exploit no fue un fallo de los sistemas de KelpDAO. Fue un fallo de la propia infraestructura de seguridad de LayerZero”.
El ataque también afectó los planes de producto de KelpDAO. La stablecoin sbUSD stablecoin planificada por el protocolo fue descontinuada o cerrada tras el incidente. KelpDAO también comenzó a trasladar rsETH a otro estándar entre cadenas y seleccionó Chainlink CCIP en mayo de 2026 para esa migración.
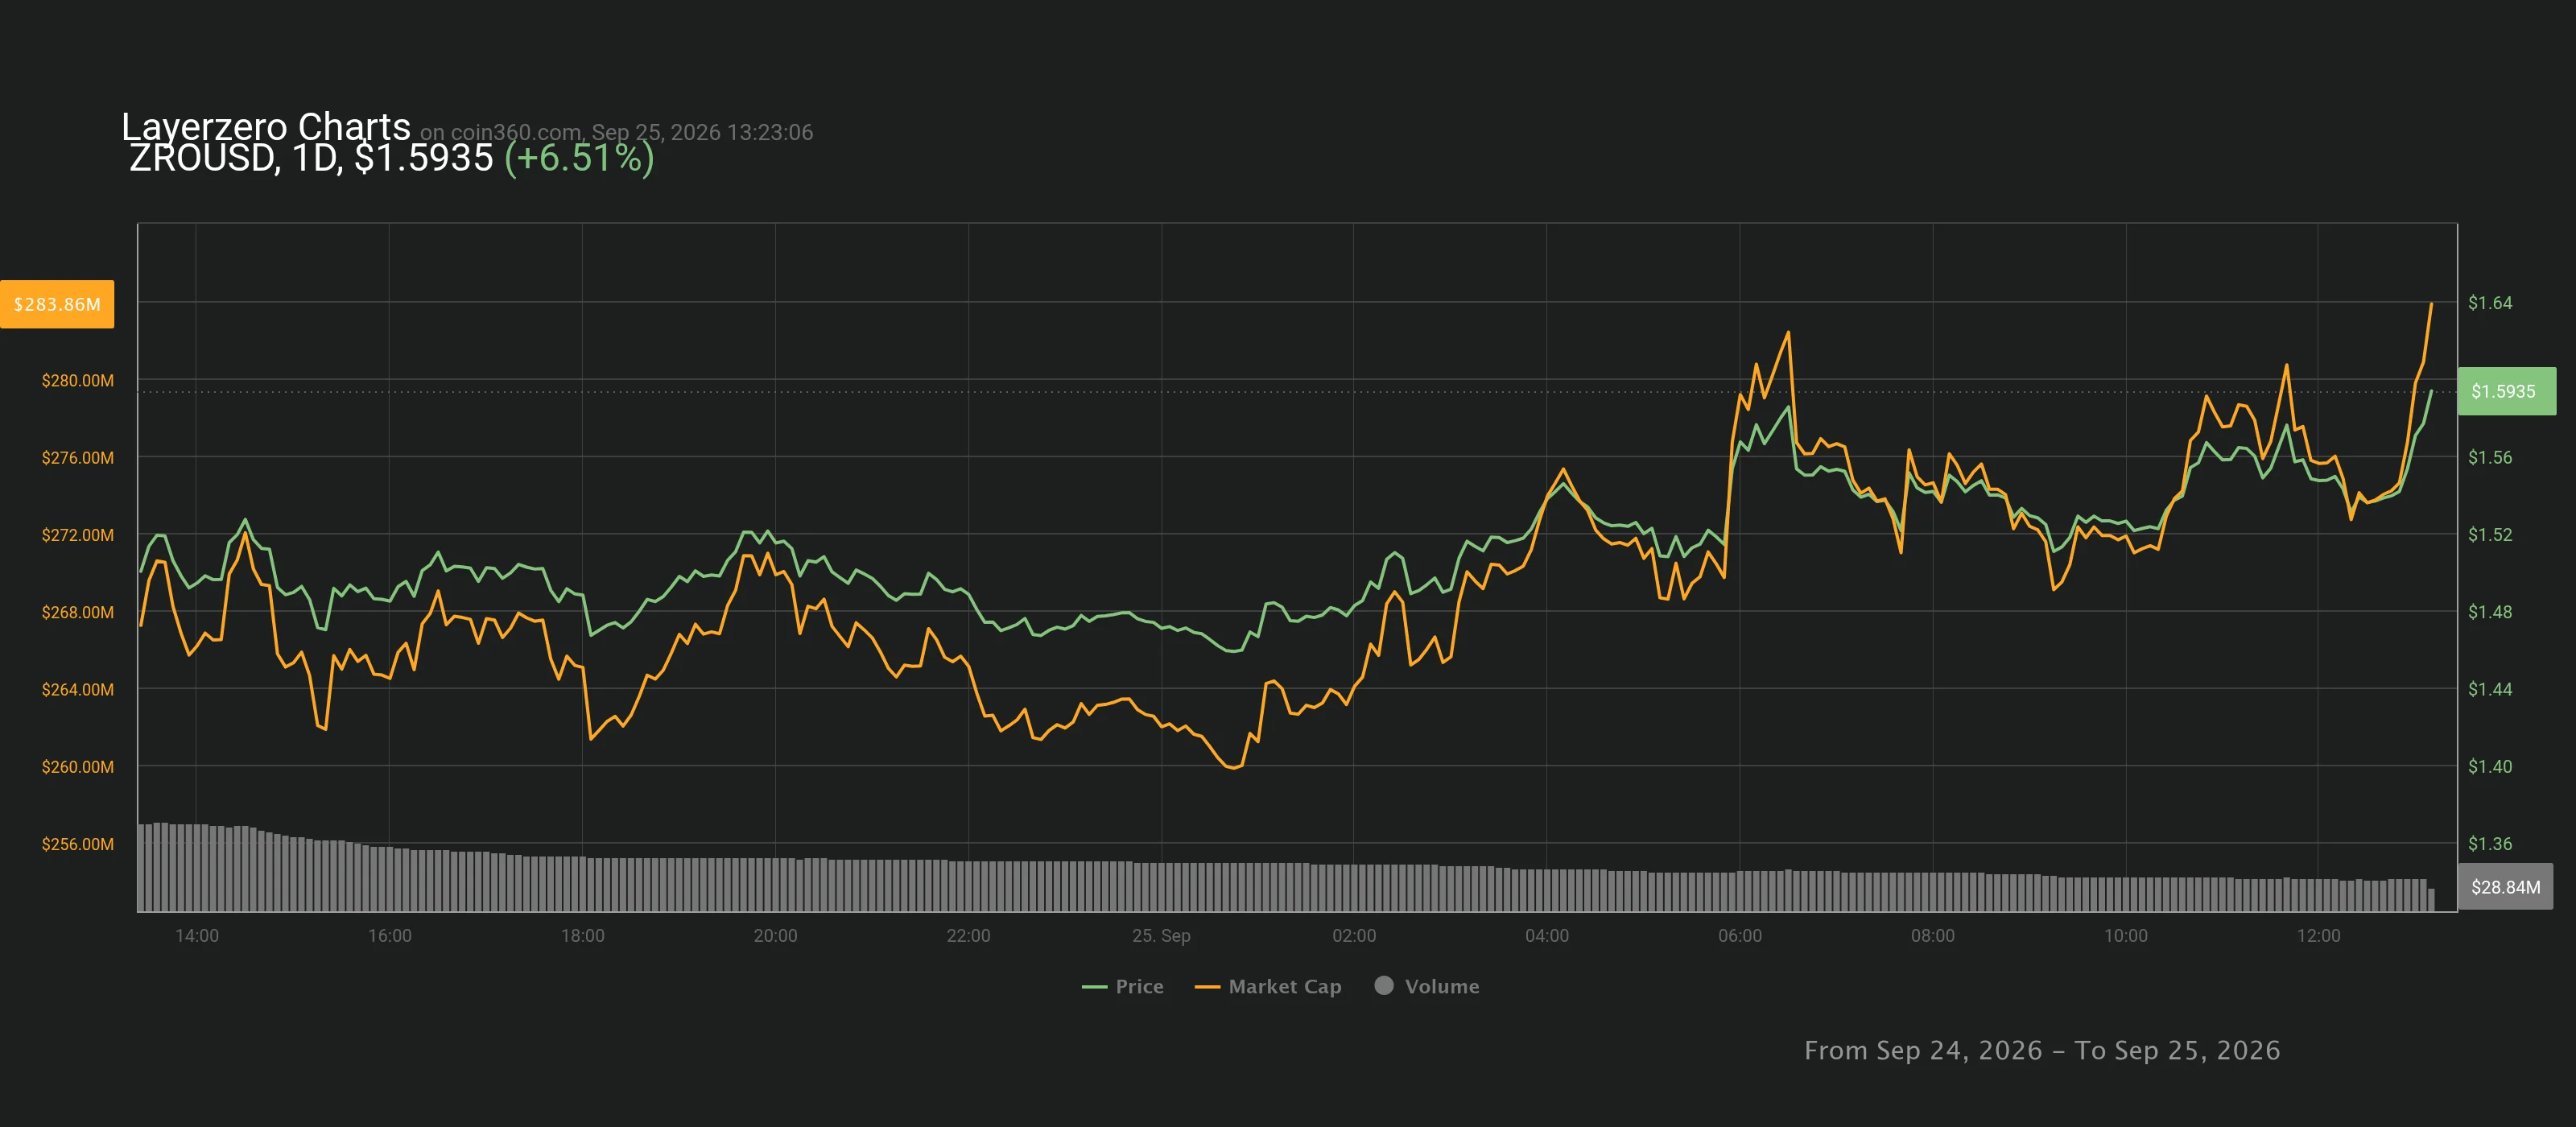
A pesar de la noticia, el token ZRO de LayerZero subió más del 6% intradía.
LayerZero disputa la responsabilidad por la configuración
La disputa se extiende a quién era responsable de elegir el modelo de seguridad del puente. El informe post-mortem de LayerZero dijo que la configuración de KelpDAO “contradice directamente” el modelo multi-DVN que LayerZero promueve, mientras Evercrest afirma que LayerZero había revisado y recomendado previamente la configuración cuestionada.
Pellegrino cuestionó la versión de los hechos de KelpDAO en mayo de 2026, calificándola de “completamente falsa”. Dijo que KelpDAO se había lanzado originalmente usando el multi-DVN predeterminado de LayerZero y luego cambió por sí mismo la configuración a 1-de-1.
Tras la presentación de la demanda, Pellegrino volvió a rechazar las afirmaciones de Evercrest en X, diciendo: “La demanda sigue careciendo de fundamento”, e indicando que se defendería.
Desde entonces, LayerZero ha prohibido la configuración 1-de-1. Los relatos contrapuestos de las partes ahora se centran en si KelpDAO debilitó de forma independiente la seguridad de su puente, como sostiene Pellegrino, o si se basó en una configuración que LayerZero revisó, recomendó y presentó como segura, como alega Evercrest. La presentación en sí no establece ninguna determinación judicial sobre negligencia, difamación o responsabilidad por el exploit.
Este artículo ha sido refinado y mejorado por ChatGPT.


