


 USD

Se agrava la filtración de datos de Revolut: atacantes exigen 10,000 BTC
Solicitudes fraudulentas desde dominios gubernamentales expusieron registros de clientes antes de que el incidente derivara en una campaña de extorsión
TL;DR
- Revolut confirmó una divulgación no autorizada de datos de clientes después de que solicitudes fraudulentas llegaran a través de un dominio gubernamental legítimo.
- Posteriormente se informó que los atacantes exigían 10,000 BTC mientras amenazaban con publicar volúmenes cada vez mayores de información de clientes.
- Revolut dijo que sus sistemas internos no se vieron afectados y que los fondos de los clientes permanecieron seguros.
Opera de forma más inteligente en Jupiter, el DEX líder de Solana, creado para una ejecución rápida y una liquidez profunda.
Intercambia tokens con tarifas competitivas, enruta automáticamente entre múltiples fuentes de liquidez y accede a perpetuals, DCA y herramientas avanzadas de trading — ¡todo en un solo lugar!
La filtración de datos de clientes de Revolut escaló a una supuesta campaña de extorsión para el 14 de septiembre de 2026, con atacantes que, según informes, exigían 10,000 BTC y amenazaban con nuevas divulgaciones después de que solicitudes fraudulentas desde dominios gubernamentales provocaran que la empresa divulgara información sensible de clientes. Revolut confirmó la exposición de datos subyacente, pero la calificó como una “estafa externa de suplantación”, afirmando que sus sistemas internos no fueron comprometidos y que los fondos de los clientes permanecieron seguros. La exigencia de rescate, las supuestas víctimas de alto perfil y el material publicado recientemente no habían sido confirmados por Revolut.
Una solicitud fraudulenta desde un dominio gubernamental superó las verificaciones de Revolut
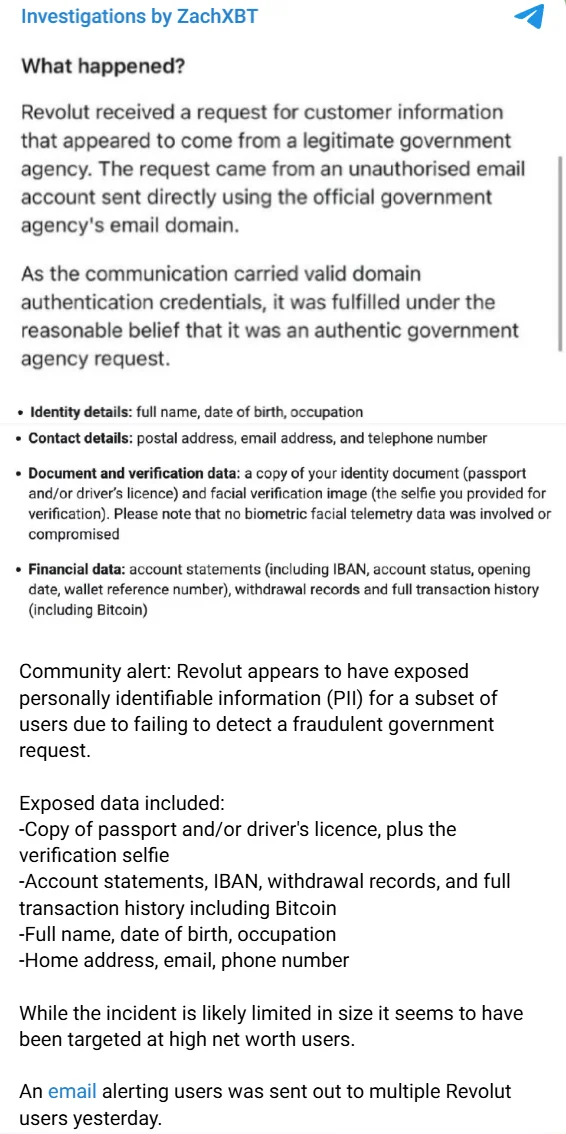
El incidente comenzó alrededor del 12 de septiembre, cuando Revolut reveló que información de clientes había sido entregada a una parte no autorizada después de que solicitudes fraudulentas llegaran desde una dirección de correo electrónico alojada en un dominio gubernamental legítimo. La aparente suplantación permitió que las solicitudes pasaran los controles de Revolut antes de que la empresa las reconociera como fraudulentas. Revolut dijo que un número limitado de clientes se vio afectado. La compañía presta servicio a unos 80 millones de clientes en 30 países, pero esa cifra representa su base total de clientes y no el número de personas expuestas.
Revolut informó a los clientes afectados que la información potencialmente divulgada incluía fechas de nacimiento, direcciones postales, direcciones de correo electrónico, números de teléfono y copias de documentos de identidad, incluidos pasaportes y licencias de conducir. También podrían haberse divulgado selfies de verificación, extractos de cuenta e historiales de transacciones. ZachXBT dijo por separado que otros campos expuestos incluían IBAN, registros de retiros, ocupaciones e historiales de transacciones que cubrían Bitcoin. Esas categorías adicionales se atribuyeron a ZachXBT y no figuraban en la divulgación listada por Revolut.
ZachXBT evaluó el incidente como de alcance limitado y aparentemente enfocado en usuarios con alto patrimonio. Revolut no afirmó que clientes adinerados o titulares de criptomonedas fueran objetivos específicos. La combinación de documentos de identidad, direcciones, información de contacto y registros de transacciones de Bitcoin generó preocupación porque podría vincular la identidad real de una persona con actividad financiera que, de otro modo, estaría separada de esos registros de identidad.
Revolut bloqueó la dirección del remitente fraudulento en todos sus sistemas internos tras identificar el esquema y contactó a la agencia gubernamental cuyo dominio había sido abusado. La compañía también notificó a las fuerzas del orden, a las autoridades de protección de datos y a los reguladores financieros, e introdujo protecciones preventivas para los clientes afectados. Revolut contactó directamente a los clientes afectados como parte de su respuesta.
Los atacantes amenazan con publicaciones crecientes de datos de clientes
Para el 14 de septiembre, el incidente había evolucionado hacia una supuesta campaña de extorsión. International Cyber Digest dijo que los atacantes habían comenzado a publicar información presuntamente vinculada a clientes de Revolut de alto perfil, incluido el tenista Shevchenko y el CEO de Gamdom, Felix Romer. Revolut no había autenticado el material filtrado recientemente ni confirmado a esas personas como víctimas. La aparición de un nombre en el material publicado por los atacantes por sí sola no se consideró prueba de que la persona hubiera sido afectada, ya que los actores de amenazas pueden combinar información auténtica, desactualizada, fabricada u obtenida por separado.
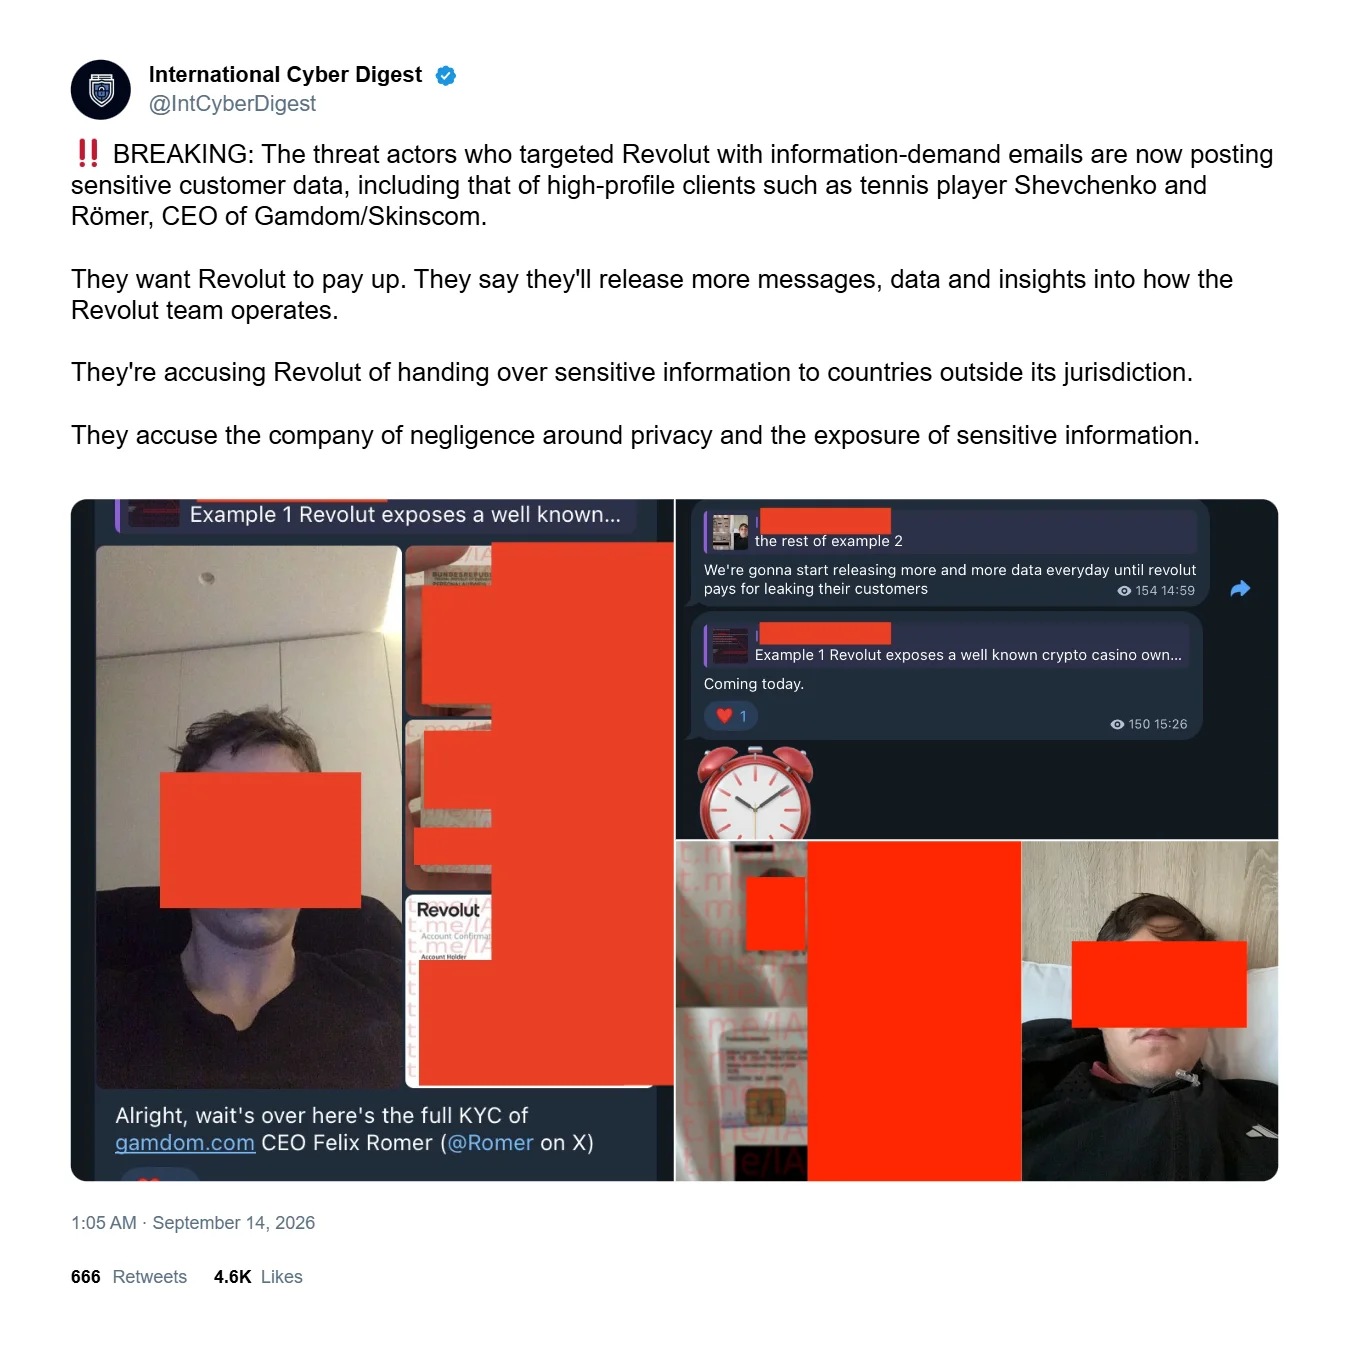
Según informes, los atacantes estaban publicando pasaportes y selfies de clientes mientras amenazaban con divulgaciones progresivamente mayores si Revolut se negaba a pagar. Un mensaje atribuido al atacante decía: “We’re gonna start releasing more and more data everyday until Revolut pays for leaking their customers.” Por lo tanto, el intento de extorsión se basó en la divulgación continua de información de clientes como apalancamiento en lugar de limitarse a amenazar con una publicación futura.
La exigencia de rescate de 10,000 BTC surgió a través de una afirmación en redes sociales el 14 de septiembre. Revolut no había confirmado la exigencia, la identidad del atacante ni la autenticidad de los registros publicados recientemente. Sin embargo, la divulgación no autorizada subyacente ya había sido reconocida por la compañía, lo que crea una distinción clara entre el incidente de suplantación confirmado y las afirmaciones posteriores vinculadas a los atacantes sobre la magnitud, las identidades implicadas y el rescate.
Mert advirtió el 12 de septiembre que una exposición que vincule identidades personales con registros financieros relacionados con criptomonedas podría contribuir a “invasiones domiciliarias y perder millones”. Mert sostuvo que los procesos convencionales de verificación de identidad deberían sustituirse, cuando sea posible, por enfoques que preserven la privacidad, y pidió específicamente “KYC basado en ZK”. El material proporcionado también describió las pruebas de conocimiento cero como una posible forma de que las instituciones verifiquen la información requerida sin recopilar ni compartir más datos personales de los necesarios.
No se estableció un uso indebido posterior documentado más allá de la supuesta publicación y actividad de extorsión. El material no estableció que se hubieran vaciado cuentas de clientes ni que la información expuesta ya hubiera dado lugar a ataques físicos. Sin embargo, sí identificó la ingeniería social dirigida como una preocupación a corto plazo porque los registros detallados de KYC y la información de transacciones podrían proporcionar a los atacantes suficiente contexto personal para elaborar intentos de suplantación o phishing más convincentes.
Este artículo ha sido refinado y mejorado por ChatGPT.


