


 USD

Kebocoran Data Revolut Memburuk saat Pelaku Minta 10.000 BTC

Permintaan palsu lewat domain pemerintah membocorkan catatan nasabah sebelum insiden berkembang menjadi kampanye pemerasan
TL;DR
- Revolut mengonfirmasi adanya pengungkapan data nasabah tanpa izin setelah permintaan palsu masuk melalui domain pemerintah yang sah.
- Pelaku kemudian dilaporkan menuntut 10.000 BTC sambil mengancam merilis informasi nasabah dalam jumlah yang kian besar.
- Revolut menyebut sistem internalnya tidak terdampak dan dana nasabah tetap aman.
Trading lebih cerdas di Jupiter, DEX terdepan di Solana yang dibangun untuk eksekusi cepat dan likuiditas dalam.
Swap token dengan rate kompetitif, routing otomatis ke banyak sumber likuiditas, serta akses perpetuals, DCA, dan alat trading lanjutan — semuanya di satu tempat!
Kebocoran data nasabah Revolut meningkat menjadi dugaan kampanye pemerasan pada 14 September 2026, dengan pelaku dilaporkan menuntut 10.000 BTC dan mengancam pengungkapan lanjutan setelah permintaan palsu lewat domain pemerintah membuat perusahaan merilis informasi sensitif nasabah. Revolut mengonfirmasi adanya paparan data yang mendasari, tetapi menggambarkannya sebagai “penipuan penyamaran eksternal,” seraya menyatakan sistem internalnya tidak dibobol dan dana nasabah tetap aman. Tuntutan tebusan, klaim korban berprofil tinggi, dan materi yang baru dipublikasikan belum dikonfirmasi oleh Revolut.
Permintaan palsu lewat domain pemerintah lolos pemeriksaan Revolut
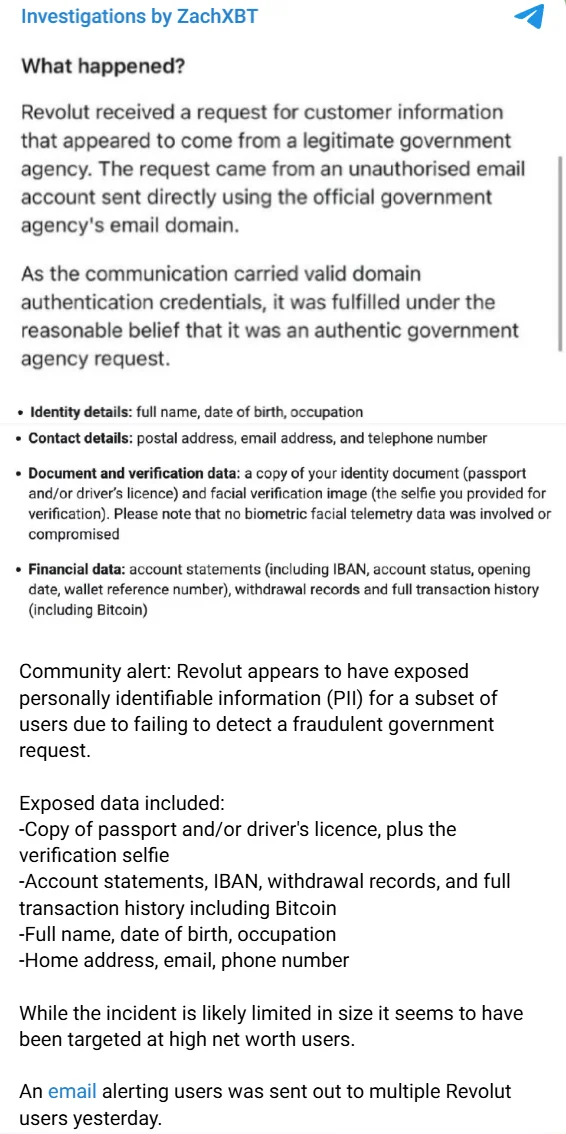
Insiden ini bermula sekitar 12 September, ketika Revolut mengungkap bahwa informasi nasabah telah diberikan kepada pihak yang tidak berwenang setelah permintaan palsu datang dari sebuah alamat email yang di-host di domain pemerintah yang sah. Penyamaran tersebut membuat permintaan itu lolos pemeriksaan Revolut sebelum perusahaan menyadarinya sebagai penipuan. Revolut mengatakan hanya sejumlah kecil nasabah yang terdampak. Perusahaan ini melayani sekitar 80 juta nasabah di 30 negara, tetapi angka tersebut merupakan total basis nasabahnya, bukan jumlah orang yang datanya terekspos.
Revolut memberi tahu nasabah terdampak bahwa informasi yang berpotensi terungkap mencakup tanggal lahir, alamat pos, alamat email, nomor telepon, serta salinan dokumen identitas, termasuk paspor dan SIM. Selfie verifikasi, rekening koran, dan riwayat transaksi juga mungkin ikut terungkap. ZachXBT secara terpisah mengatakan bidang tambahan yang terekspos mencakup IBAN, catatan penarikan, pekerjaan, dan riwayat transaksi yang mencakup Bitcoin. Kategori tambahan tersebut dikaitkan dengan ZachXBT, bukan tercantum dalam daftar pengungkapan milik Revolut sendiri.
ZachXBT menilai insiden ini terbatas skalanya dan tampaknya berfokus pada pengguna dengan kekayaan tinggi. Revolut tidak menyatakan bahwa nasabah kaya atau pemegang cryptocurrency secara khusus menjadi target. Kombinasi dokumen identitas, alamat, informasi kontak, dan catatan transaksi Bitcoin memicu kekhawatiran karena dapat menghubungkan identitas seseorang di dunia nyata dengan aktivitas keuangan yang semestinya terpisah dari catatan identitas tersebut.
Revolut memblokir alamat pengirim palsu itu di seluruh sistem internalnya setelah mengidentifikasi skema tersebut dan menghubungi lembaga pemerintah yang domainnya disalahgunakan. Perusahaan juga memberi tahu penegak hukum, otoritas perlindungan data, dan regulator keuangan serta menerapkan perlindungan pencegahan bagi nasabah terdampak. Revolut menghubungi nasabah terdampak secara langsung sebagai bagian dari responsnya.
Pelaku mengancam memperluas rilis data nasabah
Pada 14 September, insiden ini berkembang menjadi dugaan kampanye pemerasan. International Cyber Digest mengatakan pelaku mulai merilis informasi yang diklaim terkait nasabah Revolut berprofil tinggi, termasuk petenis Shevchenko dan CEO Gamdom Felix Romer. Revolut belum mengautentikasi materi yang baru bocor atau mengonfirmasi individu tersebut sebagai korban. Munculnya sebuah nama dalam materi yang dirilis pelaku saja tidak dianggap sebagai bukti bahwa orang tersebut terdampak, karena pelaku ancaman dapat menggabungkan informasi asli, kedaluwarsa, dibuat-buat, atau diperoleh dari sumber lain.
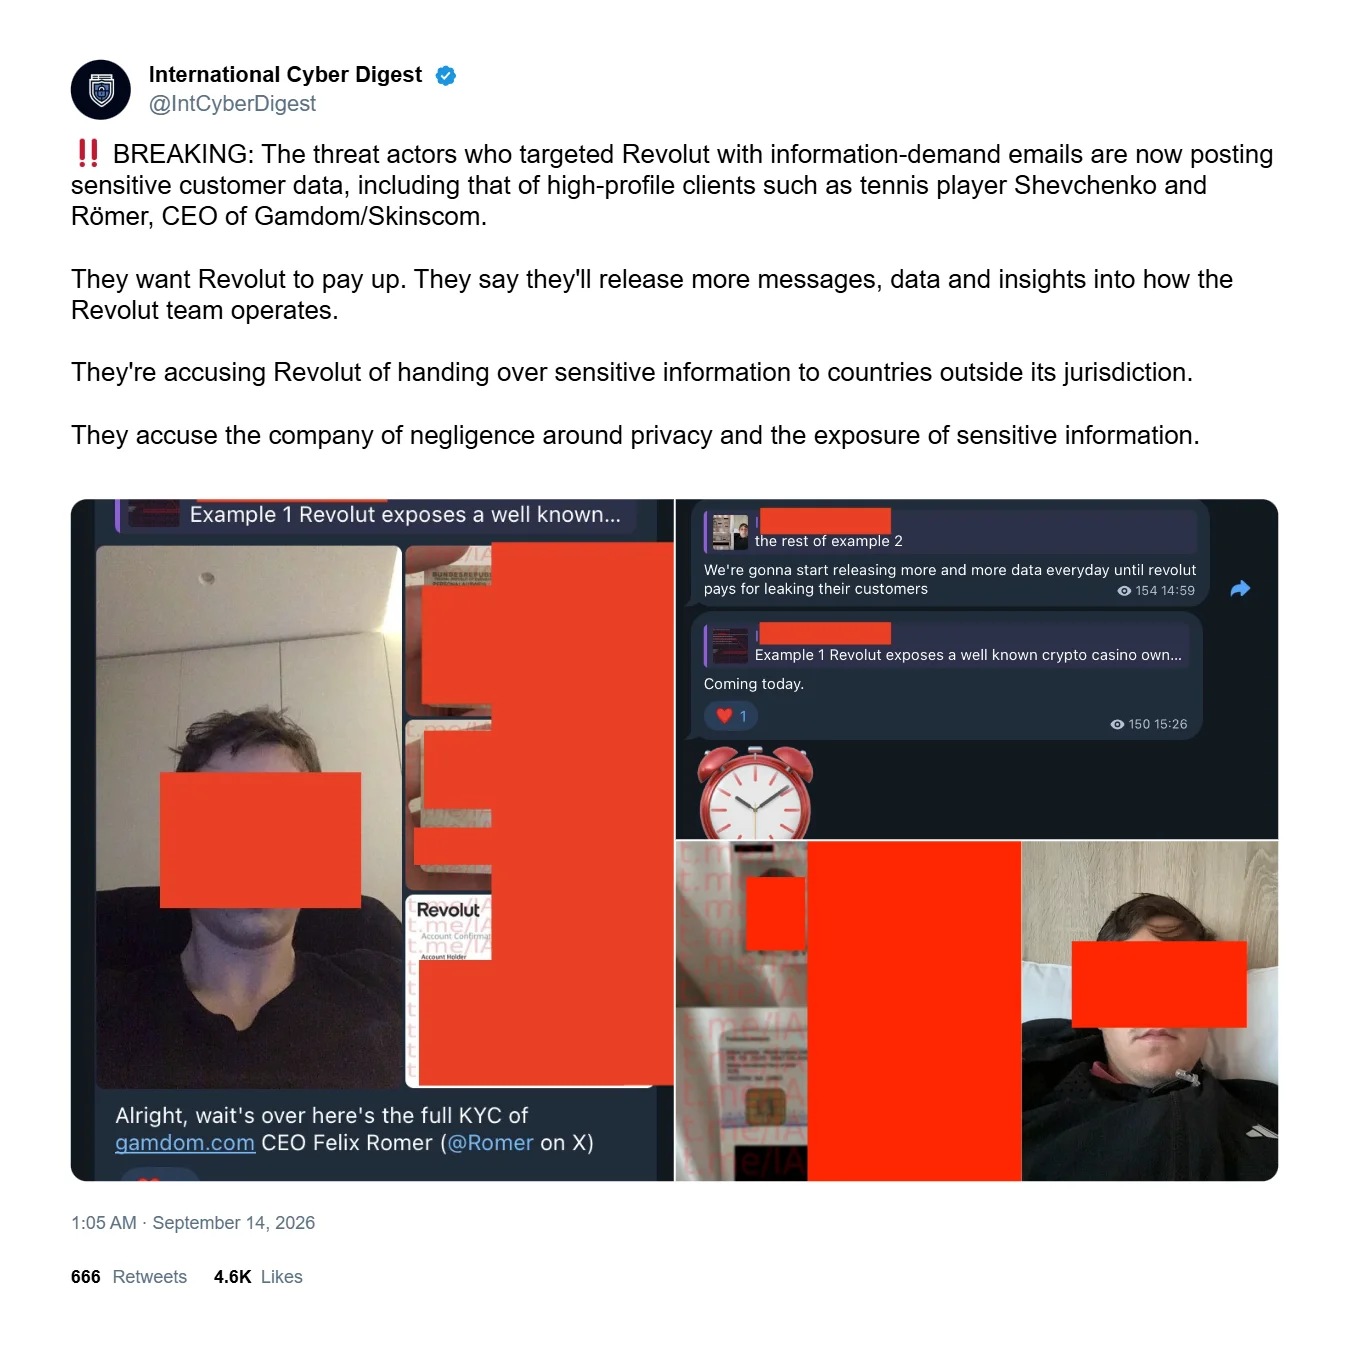
Pelaku dilaporkan memublikasikan paspor dan selfie nasabah sambil mengancam merilis lebih banyak lagi dalam skala yang makin besar jika Revolut menolak membayar. Sebuah pesan yang dikaitkan dengan pelaku menyebut, “Kami akan mulai merilis semakin banyak data setiap hari sampai Revolut membayar karena membocorkan nasabah mereka.” Karena itu, upaya pemerasan ini bergantung pada pengungkapan data nasabah yang berkelanjutan sebagai leverage, bukan sekadar ancaman publikasi di masa depan.
Tuntutan tebusan 10.000 BTC muncul melalui klaim di media sosial pada 14 September. Revolut belum mengonfirmasi tuntutan tersebut, identitas pelaku, maupun keaslian catatan yang baru dirilis. Namun, pengungkapan tanpa izin yang mendasarinya sudah diakui oleh perusahaan, sehingga ada pembedaan yang jelas antara insiden penyamaran yang telah dikonfirmasi dan klaim lanjutan yang terkait pelaku tentang skala, identitas yang terlibat, serta tebusan.
Mert memperingatkan pada 12 September bahwa paparan yang mengaitkan identitas pribadi dengan catatan keuangan terkait kripto dapat berkontribusi pada “perampokan rumah dan kehilangan jutaan.” Mert berargumen bahwa proses verifikasi identitas konvensional seharusnya diganti, jika memungkinkan, dengan pendekatan yang menjaga privasi, secara khusus menyerukan “KYC berbasis ZK.” Materi tersebut juga menggambarkan zero-knowledge proofs sebagai cara potensial bagi institusi untuk memverifikasi informasi yang diperlukan tanpa mengumpulkan atau membagikan data pribadi lebih banyak dari yang dibutuhkan.
Tidak ada penyalahgunaan lanjutan yang terdokumentasi di luar klaim publikasi dan aktivitas pemerasan tersebut. Materi itu tidak menunjukkan bahwa akun nasabah telah dikuras atau bahwa informasi yang terekspos sudah berujung pada serangan fisik. Namun, materi tersebut mengidentifikasi social engineering yang ditargetkan sebagai kekhawatiran dalam waktu dekat, karena catatan KYC yang detail dan informasi transaksi dapat memberi pelaku konteks pribadi yang cukup untuk menyusun upaya penyamaran atau phishing yang lebih meyakinkan.
Artikel ini telah disempurnakan dan ditingkatkan oleh ChatGPT.


