


 USD

Kebocoran Data Revolut Picu Tuntutan Pemerasan 6.000 XMR

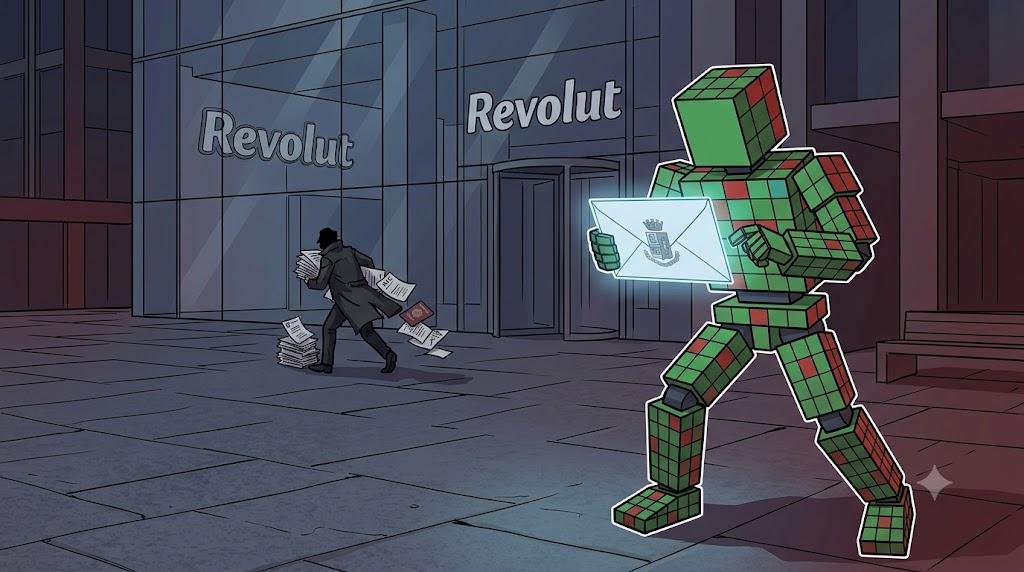
Penyerang Klaim Pelanggan yang Aktif Berkripto Jadi Target Lewat Permintaan Pemerintah Palsu
TL;DR
- Penyerang yang menyebut diri mereka Iamnotavillain menuntut 6,000 XMR, senilai sekitar $3 juta, setelah mengklaim memiliki data sekitar 680 pelanggan Revolut.
- Revolut mengatakan sistem inti dan dana pelanggan tidak terdampak, menyebut insiden ini sebagai “penipuan penyamaran eksternal yang canggih.”
- Penyerang mengklaim mereka memakai kanal email pemerintah Italia yang sah untuk meminta catatan pelanggan.
- Pelanggan yang aktif berkripto diduga ditargetkan menggunakan analisis blockchain, meningkatkan kekhawatiran soal pencurian identitas dan serangan fisik.
Trade lebih cerdas di Jupiter, DEX terdepan Solana yang dibuat untuk eksekusi cepat dan likuiditas dalam.
Swap token dengan rate kompetitif, rute otomatis lintas berbagai sumber likuiditas, dan akses perpetuals, DCA, serta alat trading lanjutan — semua di satu tempat!
Penyerang yang mengaku bertanggung jawab atas insiden data pelanggan Revolut menuntut 6,000 Monero, bernilai sekitar $3 juta, setelah mengatakan mereka memperoleh informasi tentang sekitar 680 pelanggan.
Revolut mengatakan sistem inti mereka tidak dibobol dan dana pelanggan tidak terganggu. Sebaliknya, perusahaan menyebut pihak tak berwenang mengajukan permintaan informasi palsu menggunakan akun email yang terkait dengan lembaga pemerintah yang sah.
Revolut menggambarkan insiden tersebut sebagai “penipuan penyamaran eksternal yang canggih.”
Penyerang Diduga Menyamar sebagai Pejabat Italia
Kelompok itu, yang menamai dirinya Iamnotavillain, mengatakan kepada reporter Financial Times bahwa mereka menyamar sebagai aparat penegak hukum Italia selama berbulan-bulan.
Penyerang mengklaim Revolut menanggapi permintaan untuk pelanggan tertentu, sehingga mereka dapat mengumpulkan informasi termasuk:
- Nama dan alamat rumah
- Tanggal lahir dan nomor telepon
- Salinan paspor dan SIM
- Selfie verifikasi dan catatan KYC
- ID akun dan IBAN
- Rekening koran
- Transfer fiat
- Deposit dan penarikan kripto
- Riwayat transaksi
Revolut mengonfirmasi bahwa permintaan palsu datang melalui akun email yang terhubung ke domain lembaga pemerintah yang sah, tetapi tidak mengonfirmasi klaim penyerang bahwa mereka telah meretas sistem email pemerintah Italia.
Permintaan tersebut diduga menggunakan sistem email bersertifikat Italia Posta Elettronica Certificata, atau PEC.
Kredensial domain yang valid bisa menunjukkan bahwa pesan berasal dari domain pemerintah tanpa membuktikan bahwa orang yang mengoperasikan akun tersebut adalah pejabat yang berwenang.
Pengguna Kripto Diduga Jadi Target
Iamnotavillain mengatakan para korban dipilih secara sengaja.
Kelompok itu mengklaim menggunakan blockchain analysis untuk mengidentifikasi pelanggan Revolut dengan aktivitas cryptocurrency yang besar sebelum meminta catatan mereka berdasarkan nama.
Laporan menempatkan pelanggan terdampak di 31 negara, dengan banyak di Swiss dan Prancis.
Penyelidik onchain ZachXBT mengatakan:
“Meski insidennya kemungkinan terbatas dari sisi ukuran, tampaknya ini menarget pengguna dengan kekayaan bersih tinggi.”
Mantan eksekutif Mt. Gox Mark Karpelès juga mengatakan dirinya terdampak dan membagikan notifikasi Revolut yang menunjukkan bahwa informasi terkait transaksi Bitcoin telah diungkap.
Revolut menyebut jumlah pelanggan terdampak sebagai “terbatas” dan tidak mengonfirmasi estimasi penyerang sekitar 680 file.
Penyerang Menuntut 6,000 XMR
Revolut mengungkap insiden penyamaran tersebut pada September 12, 2026, dengan menyebut pihaknya telah memblokir kanal palsu itu dan memberi tahu lembaga pemerintah terkait, regulator, serta aparat penegak hukum.
Pada 16 September, Iamnotavillain memosting ultimatum publik yang menuntut 6,000 XMR dan memberi Revolut waktu 24 jam untuk merespons.
Kelompok itu mengancam akan menjual catatan pelanggan kepada kriminal lain jika pembayaran tidak dilakukan.
Reuters melaporkan bahwa Revolut belum menerima tuntutan tebusan langsung atau komunikasi dari penyerang pada saat pelaporannya.
Tuntutan 10,000 BTC sebelumnya beredar melalui Telegram, tetapi Iamnotavillain kemudian mengatakan itu berasal dari peniru atau mantan rekan.
Kebocoran Data KYC Meningkatkan Risiko Keamanan Fisik
Insiden ini menimbulkan risiko khusus bagi pengguna kripto karena informasi identitas yang bocor berpotensi mengaitkan aktivitas blockchain dengan nama asli dan alamat fisik.
Chainalysis mengatakan kejahatan kripto yang melibatkan kekerasan sering kali direncanakan, dengan korban berpotensi diidentifikasi lewat database yang bocor, media sosial, blockchain analysis, atau informasi orang dalam.
Perusahaan tersebut memperkirakan lebih dari $30 million telah dicuri dalam “wrench attacks” yang disertai kekerasan hingga pertengahan 2026, sembari mencatat bahwa banyak insiden kemungkinan tidak dilaporkan.
Data CertiK menunjukkan 52 verified physical crypto attacks selama paruh pertama 2026, termasuk 33 di Prancis. Perampokan rumah meningkat dari satu kasus pada H1 2025 menjadi 20 pada H1 2026.
Insiden Revolut Soroti Risiko Autentikasi
Revolut mengatakan insiden ini tidak melibatkan penetrasi terhadap infrastruktur perbankan inti mereka.
Sebaliknya, insiden ini mengungkap kelemahan keamanan lain: penyerang diduga mengeksploitasi kanal tepercaya yang digunakan untuk permintaan informasi resmi.
Bagi platform keuangan terpusat yang menyimpan catatan KYC dan transaksi dalam jumlah besar, perbedaan itu penting.
Insiden ini menunjukkan bahwa data sensitif pelanggan kripto dapat terekspos tanpa peretas membobol sistem inti perusahaan secara langsung jika penyerang berhasil menyamar sebagai otoritas tepercaya dan melewati proses yang digunakan untuk mengautentikasi permintaan resmi.


