


 USD

Kebocoran Trezor Meluas Setelah ShipMonk Simpan Data Pelanggan Lama

Data pesanan historis memperluas paparan jauh melampaui pelanggan yang awalnya teridentifikasi
TL;DR
- Trezor mengatakan 67.000 pelanggan AS tambahan terdampak oleh kebocoran data ShipMonk, sehingga total yang diketahui melampaui 80.000.
- ShipMonk tetap menyimpan catatan pelanggan lama meski memberi jaminan tertulis kepada Trezor bahwa data telah dihapus.
- Trezor menyebut sistemnya dan cadangan wallet pelanggan tidak terdampak, namun data pribadi yang terekspos dapat memicu penipuan tertarget dan risiko keamanan fisik.
Trading lebih cerdas di Jupiter, DEX terdepan di Solana yang dibuat untuk eksekusi cepat dan likuiditas dalam.
Swap token dengan rate kompetitif, routing otomatis ke berbagai sumber likuiditas, serta akses perpetuals, DCA, dan tools trading lanjutan — semua dalam satu tempat!
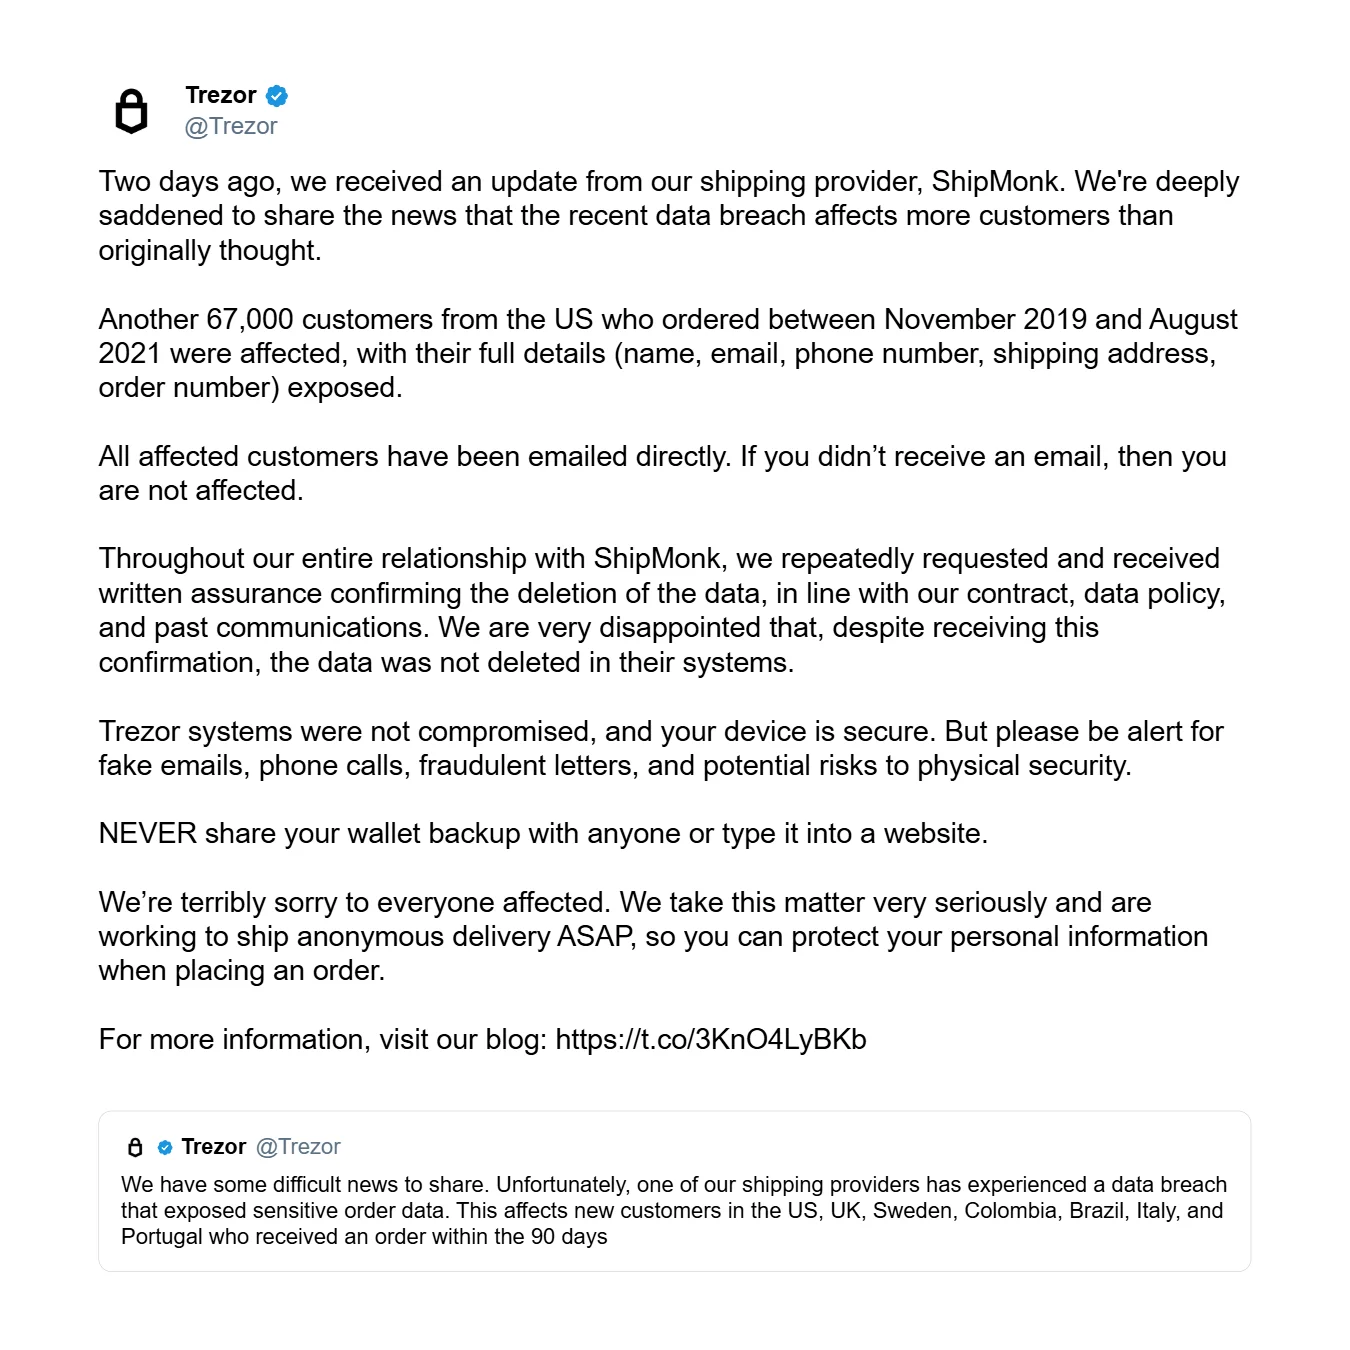
Trezor mengatakan pada 4 September 2026 bahwa kebocoran data di penyedia pengiriman ShipMonk memengaruhi 67.000 pelanggan AS tambahan, secara drastis memperluas insiden yang pertama kali diungkap pada Agustus. Trezor mengatakan catatan pelanggan lama masih tersimpan di sistem ShipMonk meski ada jaminan berulang bahwa data telah dihapus, sementara sistem milik Trezor sendiri, cadangan wallet pelanggan, serta kripto milik pelanggan tidak dikompromikan secara langsung.
Trezor awalnya mengungkap bahwa 13,689 pelanggan terdampak setelah pelaku jahat menyusup ke sistem ShipMonk. Kelompok awal tersebut mencakup 11.742 pelanggan yang nama, detail kontak, dan alamat pengirimannya terekspos, sementara 1.947 pelanggan mengalami kompromi atas set informasi yang lebih terbatas. Kelompok yang baru teridentifikasi ini membawa total yang diketahui menjadi sekitar 80.689 pelanggan, sementara Trezor secara terpisah menyebut total populasi yang terdampak lebih dari 80.000.
Cakupan kebocoran awal ShipMonk tidak mencakup pesanan lama
ShipMonk pertama kali memberi tahu Trezor pada 10 Agustus 2026 bahwa kebocoran tersebut mencakup pesanan dalam 90 hari sebelumnya, menurut Trezor. ShipMonk kemudian memberi tahu Trezor pada 2 September bahwa catatan yang terdampak meluas hingga pelanggan yang melakukan pemesanan antara November 2019 dan Agustus 2021. Informasi yang baru muncul tersebut mencakup nama, alamat email, nomor telepon, alamat pengiriman, dan nomor pesanan, dengan sebagian catatan disebut berusia hampir tujuh tahun.
Trezor mengatakan pihaknya mengira informasi pelanggan historis sudah dihapus sesuai praktik retensi datanya. “Sepanjang hubungan kami dengan ShipMonk, kami berulang kali meminta dan menerima jaminan tertulis yang mengonfirmasi penghapusan data, sejalan dengan kontrak, kebijakan data, dan komunikasi sebelumnya,” kata Trezor.
Trezor mengatakan periode yang lebih lama itu tidak dimasukkan saat ShipMonk menetapkan batas awal insiden tersebut. “Pemahaman kami adalah bahwa kerja sama kami pada tahun-tahun itu terlewat ketika cakupan awal ditetapkan,” kata Trezor. Ditanya mengapa tidak mengantisipasi paparan historis tambahan, Trezor mengatakan pihaknya “tidak punya alasan untuk menduganya” karena adanya jaminan penghapusan berulang dari ShipMonk.
Trezor mengatakan semua orang yang teridentifikasi dalam kelompok yang diperluas telah dihubungi langsung melalui email. Perusahaan juga mengatakan masih terlalu dini untuk memutuskan bagaimana akan merespons tindakan ShipMonk dan sedang berupaya mengatur audit tambahan terhadap mitra pengiriman tersebut.
Wallet tetap aman saat risiko data pribadi meningkat
Trezor mengatakan sistem miliknya sendiri tidak terdampak, cadangan wallet pelanggan tidak terekspos, dan penyerang tidak memperoleh akses langsung ke kripto pelanggan. Meski begitu, data pribadi yang terekspos dapat mendukung upaya peniruan dan social engineering yang lebih meyakinkan karena penyerang bisa memiliki identitas pelanggan, informasi kontak, dan bukti pembelian Trezor.
Paparan alamat pengiriman juga menimbulkan kekhawatiran keamanan fisik karena alamat tersebut dapat mengidentifikasi rumah tempat hardware wallet disimpan. Trezor menyarankan pelanggan untuk tidak pernah mengungkapkan cadangan wallet atau memasukkannya ke situs web, siapa pun yang memintanya. Pelanggan yang tidak menerima email pemberitahuan saat ini diyakini tidak terdampak.
Trezor mengatakan kini sedang bekerja untuk memperkenalkan pengiriman anonim agar pembeli dapat membagikan lebih sedikit informasi pribadi saat memesan perangkat. “Kami sangat menyesal kepada semua yang terdampak. Kami menanggapi hal ini dengan sangat serius dan sedang berupaya menghadirkan pengiriman anonim secepatnya, agar Anda bisa melindungi informasi pribadi saat melakukan pemesanan,” kata Trezor.
Artikel ini telah disunting dan ditingkatkan oleh ChatGPT.


