


 USD

Atacante da Coldcard Wave 3 move 45% do Bitcoin roubado

Galaxy Research rastreia atividade em THORChain e CoinJoin enquanto a maior parte dos fundos do exploit mais amplo segue sem se mover
TL;DR
- A Galaxy Research disse que o atacante da Coldcard Wave 3 voltou a mover Bitcoin roubado por meio de transações em THORChain e CoinJoin.
- O explorador está trabalhando em centenas de cofres multisig criados pelo atacante, dos maiores saldos para baixo.
- A maior parte do Bitcoin ligado ao exploit mais amplo da Coldcard permanece nos endereços originais controlados pelo atacante, enquanto uma possível quarta onda segue não confirmada.
Negocie com mais inteligência na Jupiter, a principal DEX da Solana, feita para execução rápida e alta liquidez.
Faça swap de tokens com taxas competitivas, roteie automaticamente por várias fontes de liquidez e acesse perpétuos, DCA e ferramentas avançadas de trading — tudo em um só lugar!
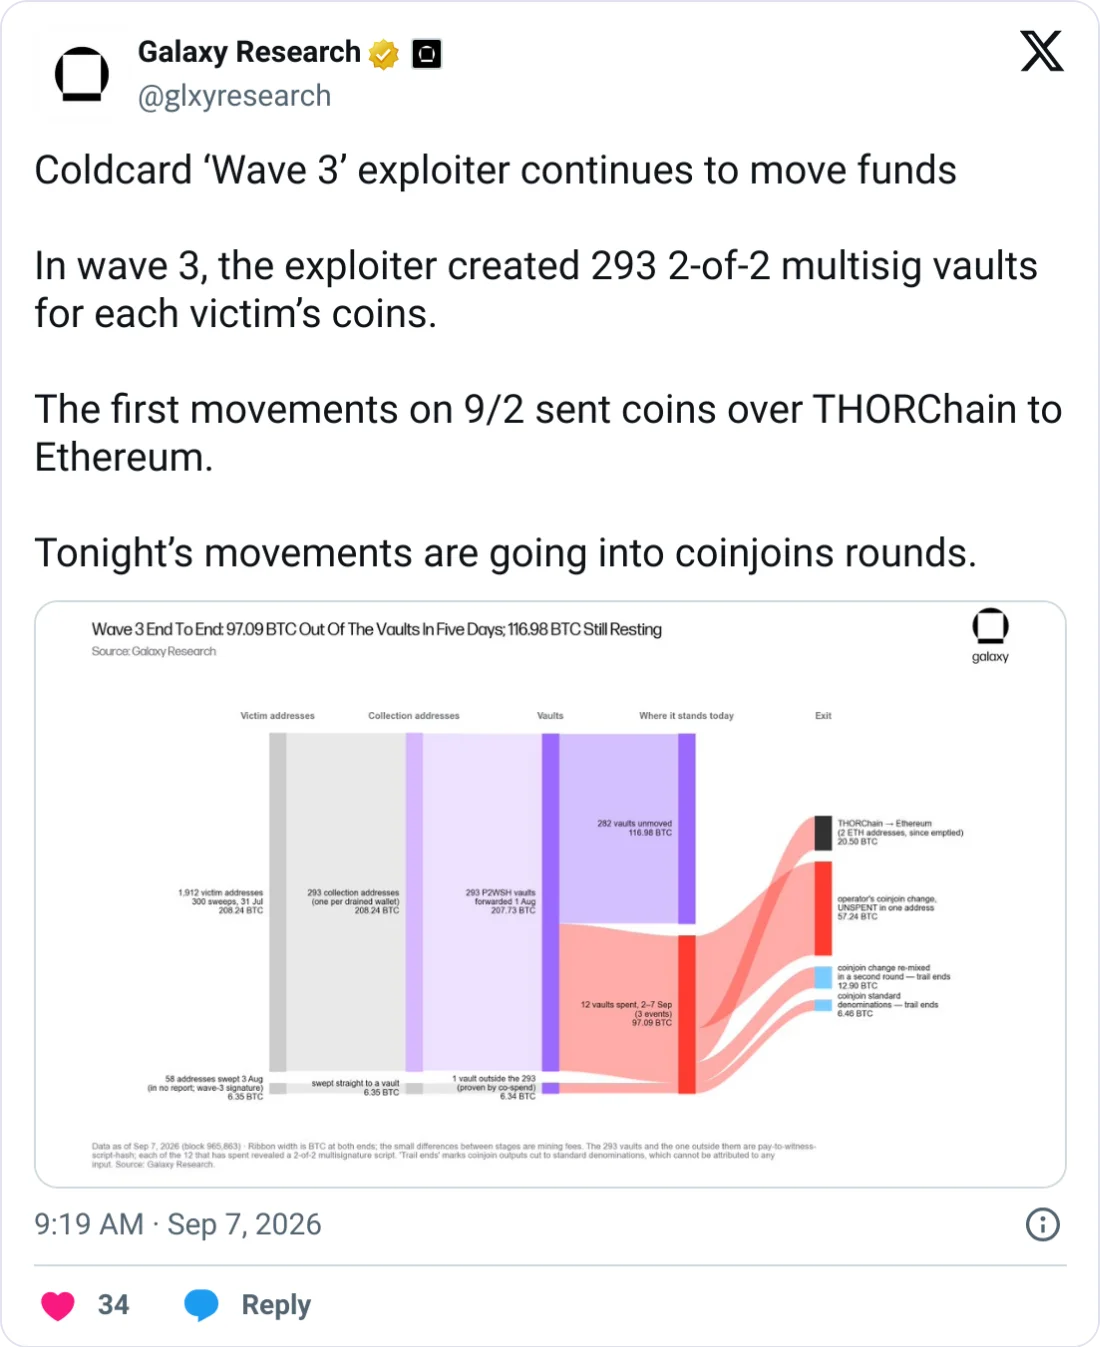
A Galaxy Research disse em 7 de setembro de 2026 que o atacante por trás da terceira onda de roubos de carteiras Coldcard havia gasto 97.09 BTC, o que representa cerca de 45% do Bitcoin roubado na Wave 3. As avaliações citadas na segunda-feira colocaram esse montante em aproximadamente US$7.7 milhões e US$7.8 milhões em dois recortes de preço distintos. A atividade marcou uma nova movimentação de fundos já roubados, e não outra onda confirmada de roubo, com o atacante usando tanto conversão cross-chain quanto mixagem de transações nativas do Bitcoin para mover os valores.
Como os fundos da Wave 3 se moveram
O primeiro grande movimento ocorreu em 2 de setembro, quando cerca de 20.5 BTC do maior cofre foram enviados via THORChain e convertidos em Ethereum. Uma contabilização mais precisa das transações mostrou que 20.56 BTC chegaram, no fim, ao Ethereum. A atividade seguinte tomou uma rota diferente, com os fundos entrando em rodadas de CoinJoin, uma técnica de privacidade do Bitcoin que combina transações de vários participantes para dificultar o rastreio de ligações entre entradas e saídas. Outros 57.24 BTC permaneceram sem serem gastos como troco de CoinJoin em um único endereço, enquanto a Galaxy Research disse que o rastro observável terminou em mais cerca de 19 BTC.
A Galaxy Research escreveu: “O explorador da Coldcard ‘Wave 3’ continua movendo fundos” e disse que as últimas transferências estavam “indo para rodadas de coinjoin”. A empresa de pesquisa afirmou que o operador havia criado uma série estruturada de cofres multisig para as moedas roubadas e estava gastando-as de acordo com o tamanho do saldo, começando pelas maiores posições, em vez de mover os fundos aleatoriamente.
O movimento da Wave 3 não representa a mesma fatia do roubo total da Coldcard. A Galaxy Research disse que aproximadamente 82% do Bitcoin roubado em todas as ondas identificadas ainda estava parado nos endereços originais controlados pelo atacante, enquanto os 18% restantes já haviam se movido em transações associadas a esforços para lavar os fundos roubados.
Os gastos recentes também expuseram um cofre adicional que a Galaxy Research disse ter sido “co-gasto” e que foi financiado por 58 endereços provavelmente associados a vítimas da Coldcard. A Galaxy deixou a causa desse cluster em aberto, mas acreditava que ele representava outra vítima da Coldcard. Incluí-lo elevaria o total do exploit publicado pela Galaxy Research para cerca de 1,806 BTC, avaliados em US$143.9 milhões no recorte citado.
A contabilização anterior da Galaxy Research, em meados de agosto, havia identificado cerca de 1,779 BTC roubados de 190 vítimas em mais de 8,600 endereços. A empresa de pesquisa também acompanhava uma quarta onda não confirmada de 638.5 BTC em agosto. Se eventualmente atribuída ao comprometimento da Coldcard, esse cluster levaria o agregado para acima de 2,400 BTC. A Galaxy Research, no entanto, não confirmou essa quarta onda e havia registrado anteriormente que não houve varreduras do atacante desde 6 de agosto.
Falha no firmware enfraqueceu a geração de seed da Coldcard
A campanha de roubo começou em 30 de julho de 2026 e foi rastreada até uma falha de firmware introduzida pela Coinkite em março de 2021. O problema desviava a geração de seed da fonte de números aleatórios de hardware do dispositivo Coldcard para um gerador baseado em software mais fraco. Isso reduziu a segurança da seed de uma expectativa de 128 bits de entropia para apenas 40 bits em alguns dispositivos mais antigos, permitindo que atacantes reconstruíssem chaves privadas vulneráveis offline e esvaziassem endereços de assinatura única sem acessar fisicamente as hardware wallets.
A Coinkite depois reformulou o firmware afetado, com versões atualizadas listadas como Mk4/Mk5 5.6.2 e Q 1.5.2Q. A configuração revisada exige que os usuários contribuam com aleatoriedade adicional por meio de pressionamentos de teclas, rolagens de dados ou cara ou coroa. Atualizar o firmware não consegue corrigir uma seed que foi originalmente gerada sob a versão com falha, então os donos de carteiras afetadas precisam criar uma nova seed e transferir seu Bitcoin para endereços derivados dela.
O CEO da Coinkite, Rodolfo Novak, pediu desculpas em uma carta aberta datada de 31 de julho, escrevendo que a empresa teria que “reconquistar a confiança dos nossos usuários”. Um post-mortem técnico completo ainda estava em preparação no período coberto pelas informações.
Atividade no Bitcoin aumentou após o exploit
A atividade da rede Bitcoin subiu fortemente após o exploit, à medida que usuários afetados moveram e consolidaram posições para reduzir a exposição, levando os endereços ativos a uma máxima de oito meses. O incidente teve efeito aparentemente negligenciável no valor de mercado do Bitcoin nesse período, com o ativo, em vez disso, disparando para perto de US$82,000 em agosto antes de depois recuar para cerca de US$79,500 no momento da cobertura.
Os movimentos mais recentes mostram o operador da Wave 3 continuando a trabalhar nos cofres criados pelo atacante, enquanto usa rotas diferentes de transação para os fundos roubados. A contabilização da Galaxy Research distingue esses movimentos ativos do exploit mais amplo da Coldcard, em que a maior parte do Bitcoin roubado permaneceu em seus locais originais controlados pelo atacante e o cluster adicional da quarta onda não havia sido confirmado.
Este artigo foi refinado e aprimorado pelo ChatGPT.


