


 USD

Bitget eleva estimativa de violação para $387.5M após ataque multi-chain

Corretora rastreia mais ativos em Zcash e TRON, e esforço de recuperação se amplia
TL;DR
- A Bitget elevou o valor confirmado de ativos transferidos para endereços controlados pelo atacante para cerca de $387.5 milhões após identificar transações adicionais em Zcash e TRON.
- A Arkham Intelligence rastreou aproximadamente $350 milhões em sete blockchains, incluindo uma saída de $228 milhões concentrada em um período de 18 minutos.
- A Bitget lançou uma recompensa de 5% pela recuperação, enquanto os saques seguiram pausados e Mandiant e SlowMist continuaram a investigação.
Negocie com mais inteligência na Jupiter, a principal DEX da Solana, feita para execução rápida e alta liquidez.
Faça swap de tokens com taxas competitivas, roteie automaticamente por várias fontes de liquidez e acesse perpétuos, DCA e ferramentas avançadas de trading — tudo em um só lugar!
Bitget disse em 25 de setembro de 2026 que aproximadamente $387.5 milhões em ativos foram transferidos para endereços controlados pelo atacante durante seu incidente de segurança de 24 de setembro, elevando a estimativa anterior após serem identificadas transferências adicionais de Zcash e TRON. A corretora disse que o número maior refletia uma apuração mais completa da violação original, e não novas transferências não autorizadas, e afirmou que o incidente foi contido.
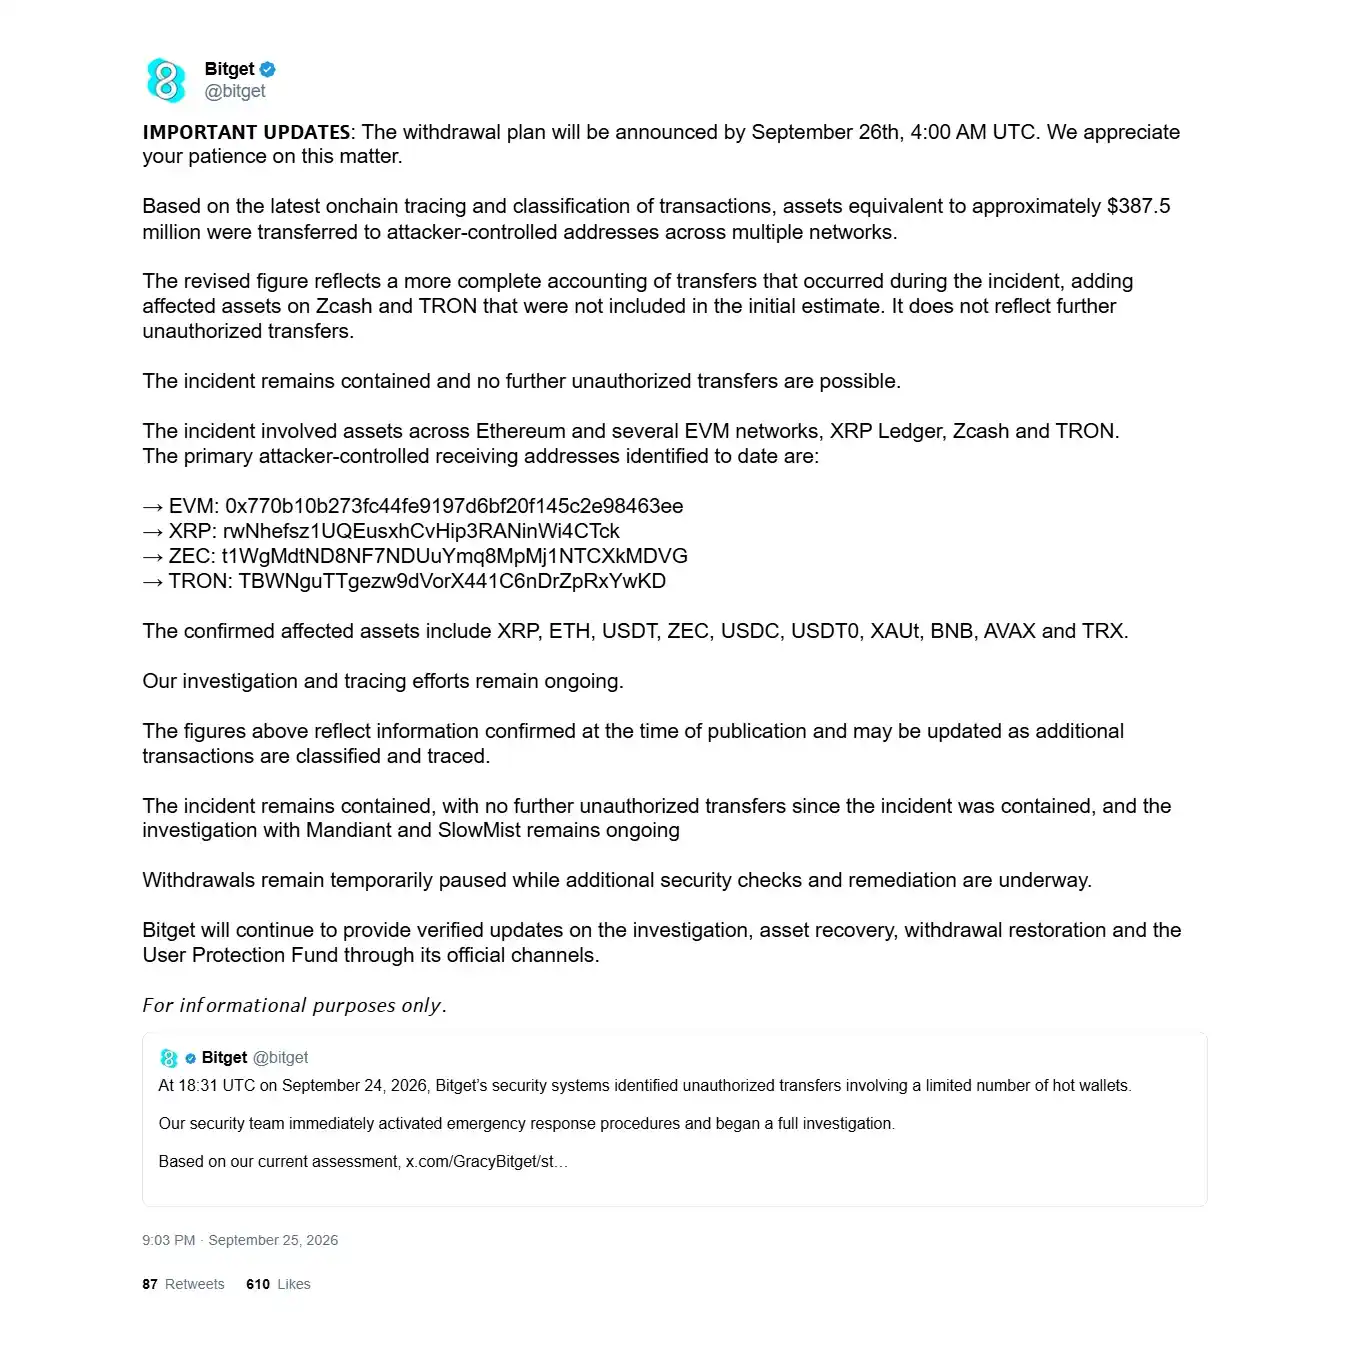
Inicialmente, a Bitget havia estimado os ativos afetados em $351.6 milhões. O total revisado representou um aumento de cerca de $35.9 milhões, ou aproximadamente 10.2%. A Bitget disse que a mudança decorreu de “uma apuração mais completa das transferências que ocorreram durante o incidente” e não refletiu uma nova rodada de roubo. A empresa afirmou que nenhuma outra transferência não autorizada ocorreu após a contenção e que a vulnerabilidade subjacente foi corrigida.
A CEO da Bitget, Gracy Chen disse que a equipe de segurança identificou o caminho do ataque e como o atacante burlou controles existentes. Chen descreveu o incidente como um comprometimento de um sistema de backend na infraestrutura de carteiras da Bitget, em que os atacantes falsificaram dados de transações e acionaram o processo de autorização para mover ativos. Ela afirmou que o evento não resultou de um comprometimento de chave privada.
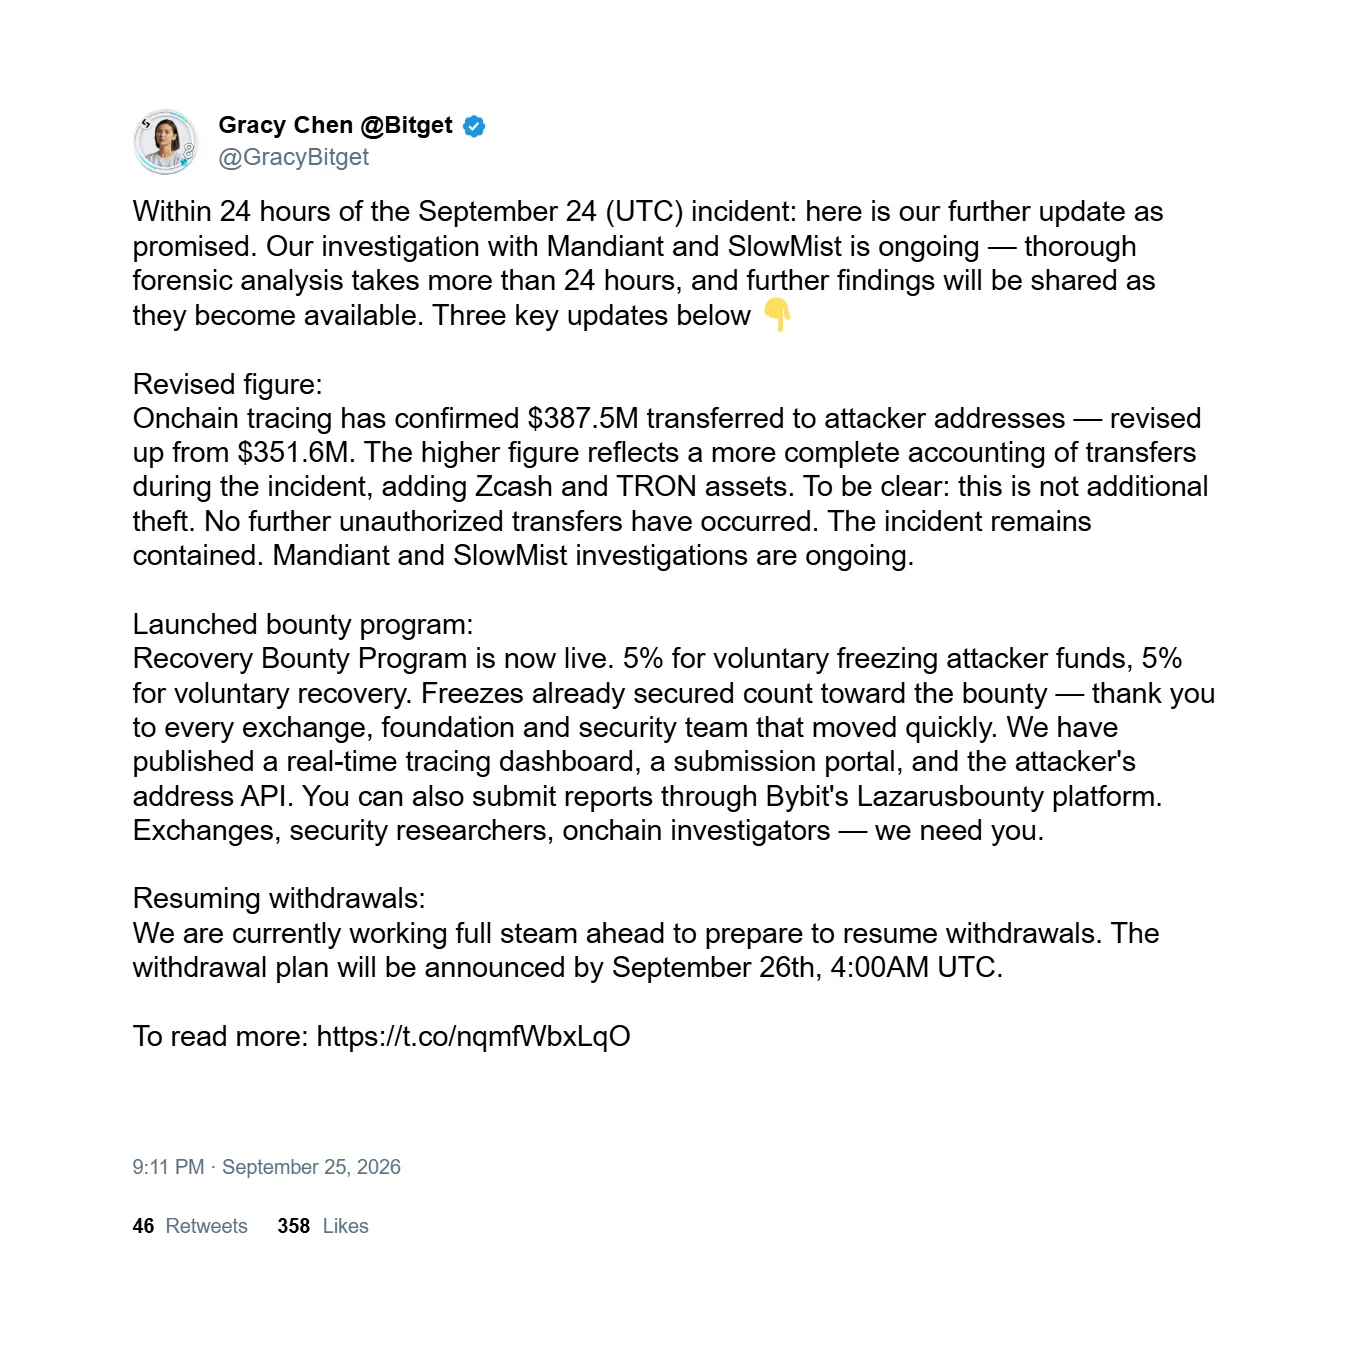
Mandiant e SlowMist continuaram trabalhando na investigação e na análise forense. Chen disse: “uma análise forense completa leva mais de 24 horas, e novas conclusões serão compartilhadas assim que estiverem disponíveis.” A Bitget afirmou que checagens de segurança adicionais e trabalhos de remediação continuavam mesmo após a vulnerabilidade imediata ter sido tratada.
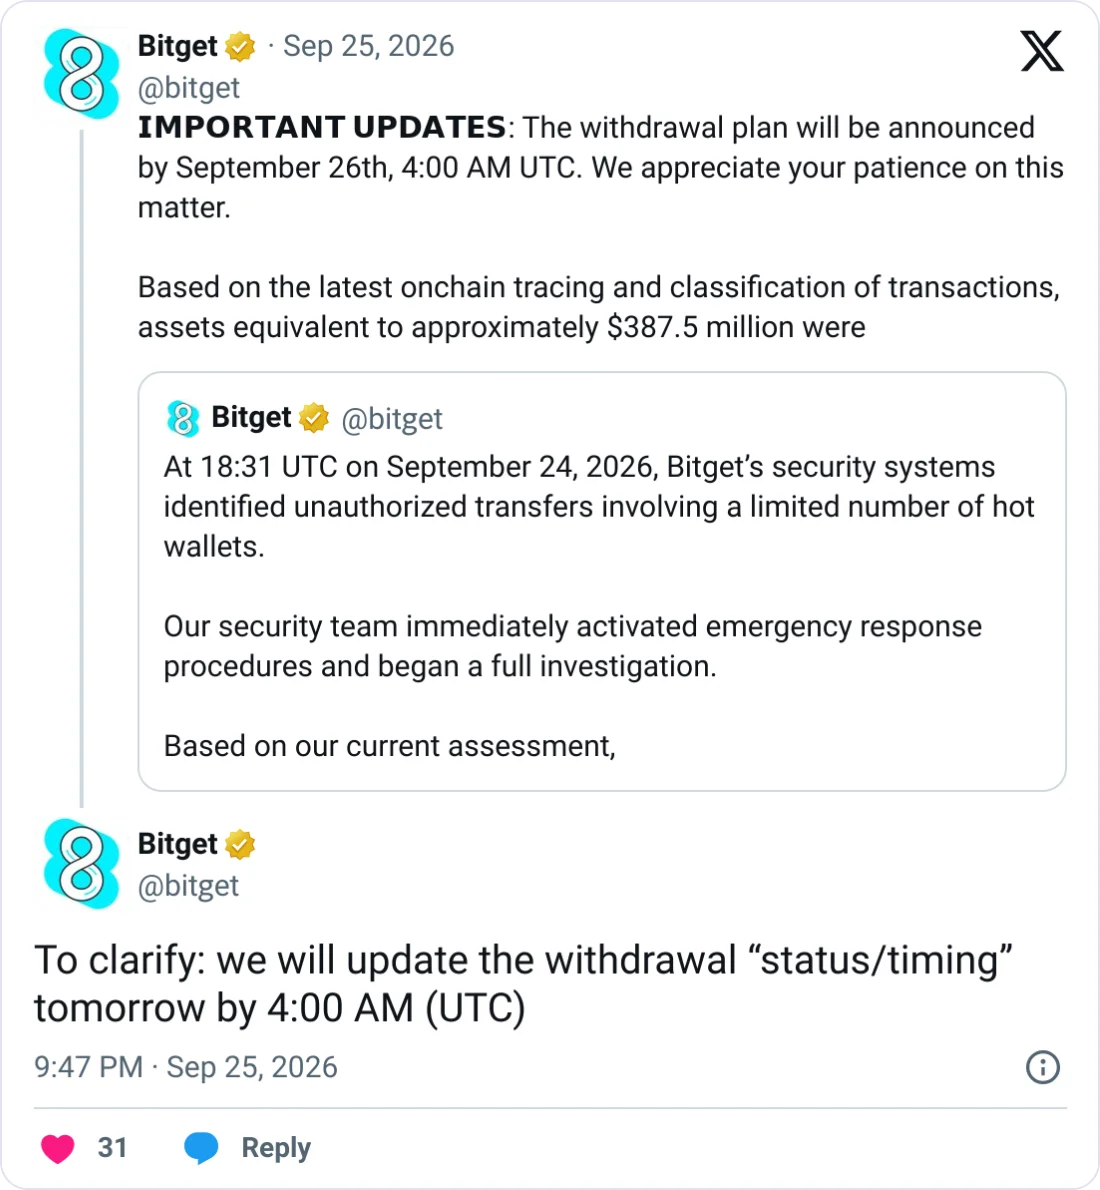
Os saques permaneceram temporariamente pausados. A Bitget disse que depósitos e negociação permaneceram disponíveis anteriormente durante a resposta ao incidente e planejava fornecer uma atualização sobre o “status/prazo” dos saques até 26 de setembro às 4:00 AM UTC, em vez de garantir que todas as funções de saque necessariamente voltariam naquele momento.
Ataque se espalhou por várias redes
A Bitget disse que o incidente afetou Ethereum e várias redes EVM, o XRP Ledger, Zcash e TRON. Entre os ativos com impacto confirmado estavam XRP, ETH, USDT, ZEC, USDC, USDT0, XAUt, BNB, AVAX e TRX.
A Bitget identificou quatro principais endereços de recebimento controlados pelo atacante:
Arkham Intelligence, separadamente, rastreou cerca de $350 milhões saindo de cinco carteiras da Bitget em sete blockchains — XRP Ledger, Ethereum, Arbitrum, Optimism, BNB Chain, Avalanche e Base — entre aproximadamente 2:31 p.m. e 5:23 p.m. EDT durante o ataque. A Arkham disse: “Dos $350M, $228M saíram da Bitget em 18 minutos, de 18:58 a 19:16 UTC.” Esse pico representou cerca de 65% do montante rastreado pela Arkham.
A Arkham havia rotulado 26 endereços ligados aos atacantes até o momento de seu postmortem. Seu portfólio do atacante mostrava aproximadamente 68,466 ETH no valor de cerca de $185.13 milhões, excluindo XRP roubado mantido separadamente em endereços no XRP Ledger.
O XRP foi o maior componente individual identificado no detalhamento da Arkham, em aproximadamente $153 milhões. Cerca de 103 milhões de XRP estiveram envolvidos, e mais de 99% permaneceram em cinco endereços do XRP Ledger no início do dia seguinte. A Arkham caracterizou a fonte do XRP como uma cold wallet da Bitget, enquanto a Bitget disse que suas cold wallets permaneceram seguras e que os fundos afetados vieram de partes de sua infraestrutura de hot e warm wallets. Assim, as duas contas divergiram quanto à classificação das carteiras.
As estimativas iniciais haviam se concentrado em aproximadamente $174 milhões a $183 milhões se movendo de carteiras rotuladas como Bitget antes de os investigadores rastrearem transferências adicionais. Esses números aumentaram à medida que mais chains, carteiras e ativos foram classificados.
Atacantes fizeram swap, bridge e dividiram os ativos roubados
A Arkham disse que os atacantes começaram a vender stablecoins e ouro tokenizado por ETH em cerca de 10 minutos após o roubo. Aproximadamente $25 milhões em USDT foram enviados para a Rizzolver por meio de cinco transações separadas de $5 milhões, enquanto swaps adicionais foram roteados por Uniswap, 1inch e Furucombo.
O USDC foi movido para Ethereum antes de ser vendido, enquanto ativos de Arbitrum, Optimism e Base também foram levados via bridge para Ethereum. A Arkham disse que a atividade de bridge foi concluída por volta de 4:04 p.m. EDT.
A Arkham estimou que cerca de $100 milhões em ativos roubados, além de ETH, foram convertidos em aproximadamente 36,600 ETH. Mais tarde, os atacantes dividiram o ETH entre carteiras recém-criadas. Oito endereços mantinham aproximadamente 68,300 ETH no valor de cerca de $183 milhões no momento da análise da Arkham, sem transações de saída observadas dessas carteiras até então.
Fundos na BNB Chain permaneceram ativos. A Arkham rastreou aproximadamente $6.9 milhões para 12 carteiras não rotuladas na BNB Chain, incluindo ao menos $4.7 milhões enviados para THORChain e outros $2 milhões depositados na FixedFloat. A Arkham observou que a THORChain apareceu em uma investigação não relacionada sobre fundos cripto roubados, mas disse que o uso anterior não estabelece quem conduziu o ataque à Bitget.
Circle e Tether congelam parte dos fundos roubados
A Circle colocou na blacklist um endereço Ethereum rotulado como “Bitget Exploiter 8” por volta de 05:00 UTC no dia seguinte. A carteira mantinha cerca de 170.47 ETH, 218,023 USDT e 99,990 USDC. A MistTrack disse que a Tether depois baniu a mesma carteira.
Os saldos de USDT e USDC representaram aproximadamente $318,000 em stablecoins congeladas, ou cerca de 0.08% do valor revisado do incidente pela Bitget. A MistTrack disse que outras carteiras ligadas ao exploit ainda mantinham mais de 63,000 ETH.
A Bitget disse que alguns parceiros do setor já haviam congelado ativos afetados e instou emissores de stablecoin, corretoras, bridges, custodians, projetos de blockchain e outros provedores de infraestrutura a monitorarem endereços dos atacantes e reportarem atividades relevantes.
Bitget oferece recompensa de 5% pela recuperação
A Bitget lançou um Recovery Bounty Program oferecendo 5% dos fundos congelados com sucesso a participantes elegíveis cujas ações voluntárias causaram diretamente um congelamento. A empresa ofereceu a mesma porcentagem para fundos recuperados com sucesso por meio dos esforços de um participante elegível.
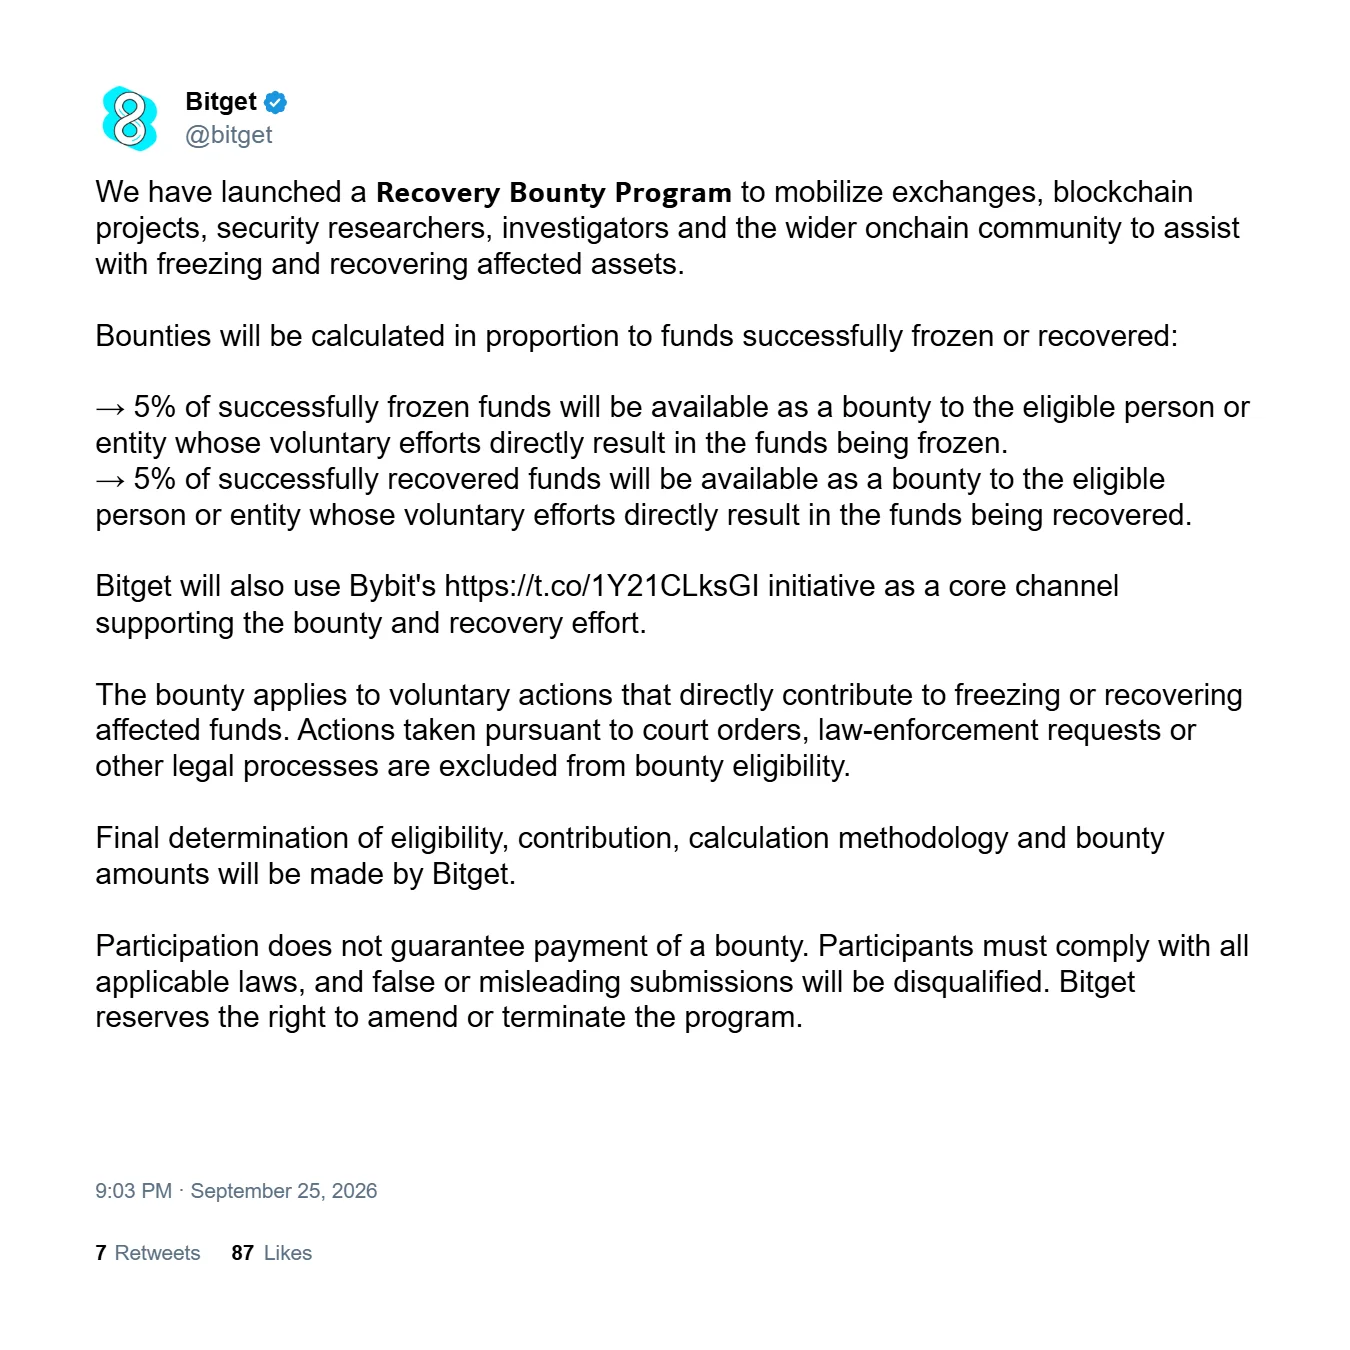
Nessa estrutura, $1 milhão congelado ou recuperado com sucesso poderia corresponder a uma recompensa de $50,000, sujeita à determinação da Bitget sobre elegibilidade, contribuição e metodologia de cálculo.
A Bitget disse que usaria a iniciativa LazarusBounty da Bybit como um canal central de recuperação. Ações ordenadas pela Justiça, pedidos de autoridades e outros processos legais estão excluídos da elegibilidade para recompensa. A participação não garante pagamento, envios falsos ou enganosos podem ser desqualificados, e a Bitget disse que pode alterar ou encerrar o programa.
A corretora também abriu ferramentas de rastreamento ao vivo para projetos de blockchain, equipes de segurança e outros participantes, incluindo um painel de rastreamento de fundos, um portal de reporte de recuperação e uma API em tempo real de endereços de atacantes. A Bitget disse que essas ferramentas seriam atualizadas à medida que os fundos roubados se movessem e novos endereços fossem identificados.
Fundo de proteção e investigação seguem ativos
A Bitget disse que seu User Protection Fund tinha mais de $464 milhões e poderia cobrir a perda. O tamanho declarado do fundo excedeu o valor revisado do incidente em aproximadamente $76.5 milhões, equivalente a cerca de 1.20 vezes o montante confirmado. Chen disse que o fundo “cobre a perda”.
O volume de negociação da Bitget também foi reportado em $0 durante o período do incidente, embora esse número entrasse em conflito com a declaração anterior da Bitget de que a negociação continuou enquanto os saques foram suspensos.
A Bitget disse: “Nossos esforços de investigação e rastreamento seguem em andamento”, e acrescentou que os números confirmados “podem ser atualizados à medida que transações adicionais sejam classificadas e rastreadas”. A corretora afirmou que atualizações futuras abordarão a investigação, a recuperação de ativos, a restauração dos saques e o User Protection Fund.
Este artigo foi refinado e aprimorado pelo ChatGPT.


