


 USD

KelpDAO processa LayerZero por exploit de rsETH de $292 milhões

Evercrest alega que a LayerZero endossou a configuração da bridge depois responsabilizada pelo ataque
TL;DR
- A Evercrest Technologies, empresa por trás da KelpDAO, processou entidades da LayerZero e o cofundador Bryan Pellegrino por causa do exploit de rsETH.
- A ação alega falsa representação negligente, negligência e difamação ligadas à infraestrutura de segurança e às orientações de bridge da LayerZero.
- A LayerZero contesta a versão da KelpDAO, enquanto Pellegrino disse que o processo “continua sem mérito”.
Negocie de forma mais inteligente na Jupiter, a principal DEX da Solana, feita para execução rápida e liquidez profunda.
Faça swap de tokens com taxas competitivas, roteie automaticamente por várias fontes de liquidez e acesse perpétuos, DCA e ferramentas avançadas de trading — tudo em um só lugar!
A Evercrest Technologies, empresa por trás da KelpDAO, protocolou uma ação civil na Colúmbia Britânica contra LayerZero Labs Ltd., LayerZero Labs Canada Inc. e o cofundador da LayerZero, Bryan Pellegrino, por causa do exploit de 18 de abril de 2026 que envolveu 116.500 rsETH avaliados em cerca de $292 milhões na época. A Evercrest alega que o ataque resultou da infraestrutura de segurança da LayerZero e diz que a LayerZero havia revisado e endossado a configuração da bridge usada antes do exploit. Pellegrino contesta as alegações.
O processo, protocolado no registro de Vancouver perante o principal tribunal de primeira instância da Colúmbia Britânica, alega falsa representação negligente, negligência e difamação. A Evercrest busca indenizações ordinárias, além de indenizações agravadas e punitivas.
Evercrest diz que a LayerZero aprovou a configuração 1-of-1 de DVN
A bridge da KelpDAO usava uma configuração 1-of-1 de rede de verificadores descentralizados, ou DVN. Nessa estrutura, o verificador da LayerZero era o único verificador necessário para aprovar uma mensagem cross-chain antes que rsETH bloqueado em uma chain pudesse ser mintado em outra.
A Evercrest alega que a LayerZero fez mais do que fornecer a infraestrutura subjacente. A empresa diz que a LayerZero revisou e endossou a configuração posteriormente usada pela bridge Unichain da KelpDAO e não alertou a KelpDAO de que depender apenas do verificador da LayerZero criava um risco de segurança.
O documento diz que a LayerZero informou à Evercrest em 2 de fevereiro de 2024 que não havia “nenhum problema” em usar a configuração padrão de DVN. A Evercrest também alega que a LayerZero a instruiu em 21 de março de 2024 a usar a mesma configuração 1-of-1 de outra bridge.
A Evercrest também cita declarações de segurança que a LayerZero fez sobre sua infraestrutura de verificador. Uma apresentação de segurança de janeiro de 2025 descreveu o sistema como redundante, monitorado e distribuído em múltiplas localidades, com monitoramento e alertas projetados para detectar problemas. A LayerZero também teria declarado que, mesmo se um verificador fosse comprometido, o máximo que ele poderia fazer seria “falhar ao verificar uma mensagem corretamente”.
O processo contrasta o tratamento dado à KelpDAO com orientações supostamente dadas ao desenvolvedor de USDT0 no fim de 2024 ou início de 2025. A Evercrest diz que a LayerZero alertou esse desenvolvedor sobre riscos associados a configurações padrão de verificador. Segundo a ação, o desenvolvedor depois operou seu próprio verificador.
A Evercrest alega que o atacante primeiro comprometeu o computador de um único desenvolvedor da LayerZero após usar engenharia social para instalar malware. O documento da empresa afirma: “O exploit não foi uma falha dos sistemas da KelpDAO. Foi uma falha da própria infraestrutura de segurança da LayerZero.”
O ataque também afetou os planos de produto da KelpDAO. A stablecoin sbUSD planejada pelo protocolo stablecoin foi encerrada ou descontinuada após o incidente. A KelpDAO também começou a migrar o rsETH para outro padrão cross-chain e escolheu o Chainlink CCIP em maio de 2026 para essa migração.
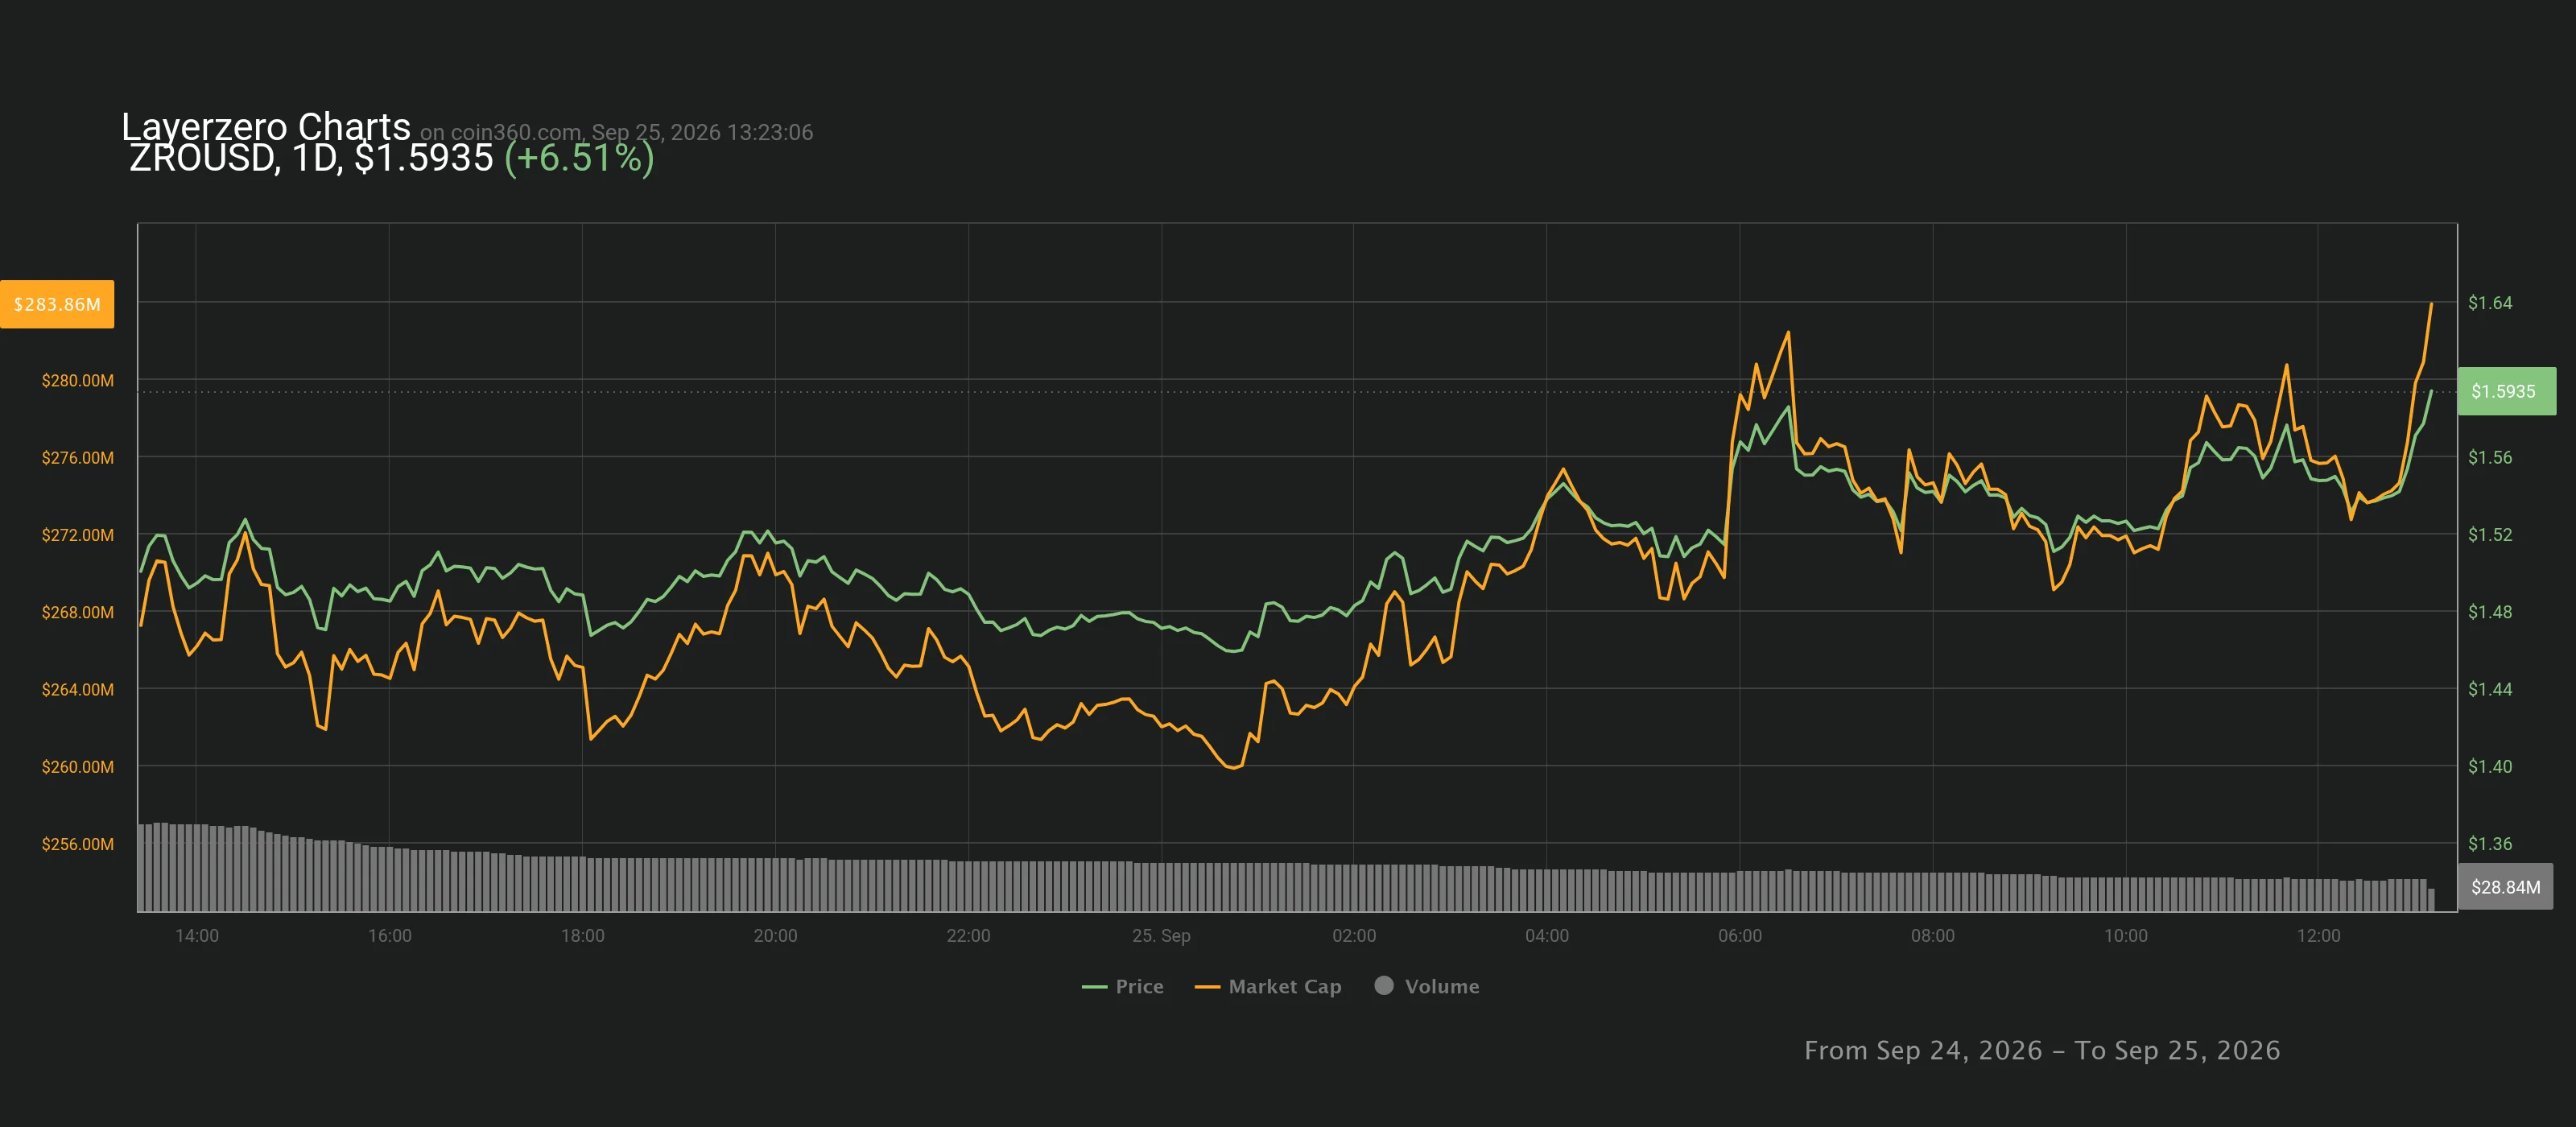
Apesar da notícia, o token ZRO da LayerZero subiu mais de 6% no intraday.
LayerZero contesta responsabilidade pela configuração
A disputa se estende a quem era responsável por escolher o modelo de segurança da bridge. O post-mortem da LayerZero disse que a configuração da KelpDAO “contradiz diretamente” o modelo multi-DVN que a LayerZero defende, enquanto a Evercrest diz que a LayerZero havia revisado e recomendado anteriormente a configuração contestada.
Pellegrino contestou a versão dos fatos da KelpDAO em maio de 2026, chamando-a de “completamente falsa”. Ele disse que a KelpDAO havia lançado originalmente usando o padrão multi-DVN da LayerZero e depois alterou a configuração por conta própria para 1-of-1.
Após o protocolo do processo, Pellegrino voltou a rejeitar as alegações da Evercrest no X, dizendo: “A ação continua sem mérito”, e indicando que se defenderia.
Desde então, a LayerZero proibiu a configuração 1-of-1. As versões divergentes das partes agora se concentram em saber se a KelpDAO enfraqueceu de forma independente a segurança da sua bridge, como argumenta Pellegrino, ou se se baseou em uma configuração que a própria LayerZero revisou, recomendou e apresentou como segura, como alega a Evercrest. O protocolo, por si só, não estabelece nenhuma decisão judicial sobre negligência, difamação ou responsabilidade pelo exploit.
Este artigo foi refinado e aprimorado pelo ChatGPT.


