


 USD

Vazamento da Trezor se amplia após ShipMonk manter registros antigos

Dados históricos de pedidos ampliaram a exposição muito além dos clientes identificados inicialmente
TL;DR
- A Trezor disse que outros 67.000 clientes dos EUA foram afetados pelo vazamento de dados na ShipMonk, elevando o total conhecido para mais de 80.000.
- A ShipMonk manteve registros antigos de clientes apesar de garantias por escrito à Trezor de que os dados haviam sido apagados.
- A Trezor disse que seus sistemas e os backups das carteiras dos clientes não foram afetados, mas os dados pessoais expostos podem viabilizar golpes direcionados e riscos à segurança física.
Negocie de forma mais inteligente na Jupiter, a principal DEX da Solana, feita para execução rápida e liquidez profunda.
Faça swap de tokens com taxas competitivas, roteie automaticamente entre várias fontes de liquidez e acesse perpétuos, DCA e ferramentas avançadas de trading — tudo em um só lugar!
A Trezor disse em 4 de setembro de 2026 que um vazamento de dados na empresa de envio ShipMonk afetou outros 67.000 clientes dos EUA, ampliando drasticamente um incidente divulgado pela primeira vez em agosto. A Trezor disse que registros antigos de clientes permaneceram nos sistemas da ShipMonk apesar de repetidas garantias de que haviam sido apagados, enquanto os próprios sistemas da Trezor, os backups das carteiras dos clientes e as criptomoedas dos clientes não foram comprometidos diretamente.
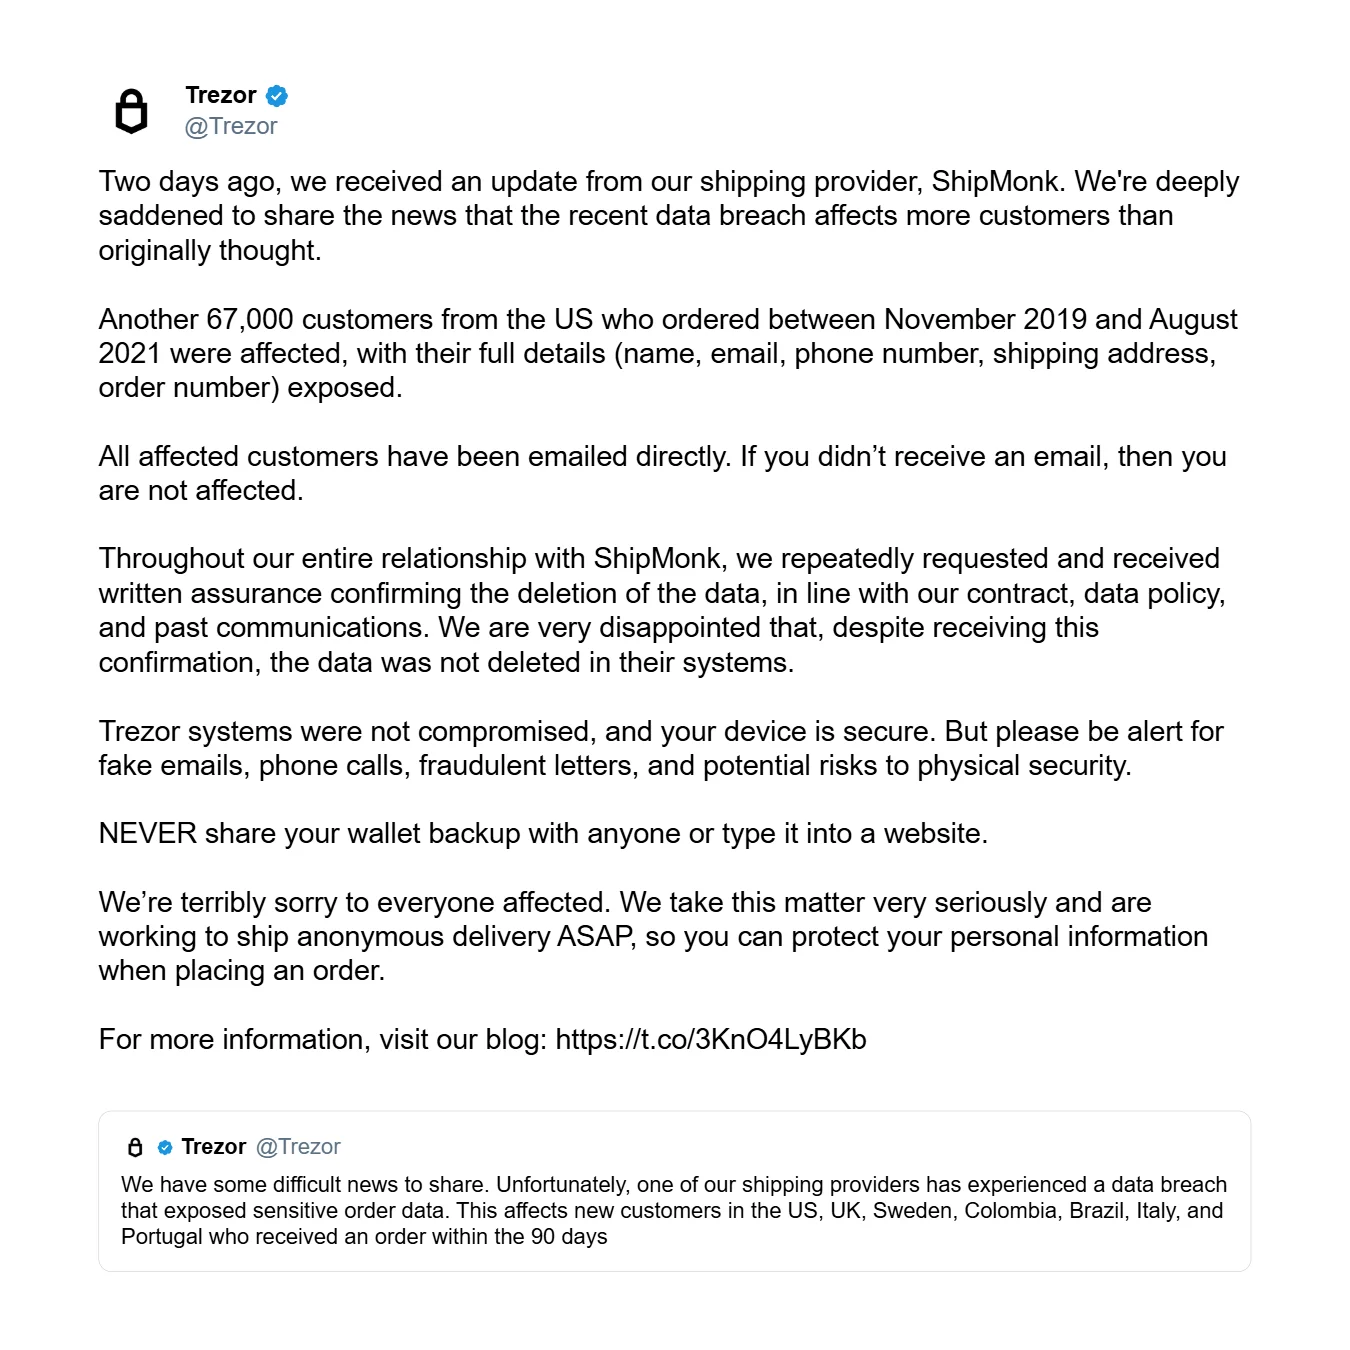
A Trezor divulgou inicialmente que 13.689 clientes haviam sido afetados após agentes maliciosos invadirem os sistemas da ShipMonk. O grupo original incluía 11.742 clientes cujos nomes, dados de contato e endereços de entrega foram expostos, enquanto 1.947 clientes tiveram um conjunto menor de informações comprometido. O grupo recém-identificado elevou o total conhecido para cerca de 80.689 clientes, enquanto a Trezor separadamente caracterizou a população total afetada como superior a 80.000.
O escopo inicial do vazamento na ShipMonk omitiu pedidos antigos
A ShipMonk informou pela primeira vez a Trezor em 10 de agosto de 2026 que o vazamento abrangia pedidos dos 90 dias anteriores, segundo a Trezor. A ShipMonk então informou a Trezor em 2 de setembro que os registros afetados se estendiam a clientes que fizeram pedidos entre novembro de 2019 e agosto de 2021. As informações recém-descobertas incluíam nomes, endereços de e-mail, números de telefone, endereços de entrega e números de pedido, com alguns registros descritos como tendo quase sete anos.
A Trezor disse que esperava que informações históricas de clientes tivessem sido removidas sob suas práticas de retenção de dados. “Ao longo de todo o nosso relacionamento com a ShipMonk, solicitamos repetidamente e recebemos confirmação por escrito assegurando a exclusão dos dados, em linha com nosso contrato, política de dados e comunicações anteriores”, disse a Trezor.
A Trezor disse que o período mais antigo não havia sido incluído quando a ShipMonk estabeleceu os limites originais do incidente. “Nosso entendimento é que nossa cooperação daqueles anos foi ignorada quando o escopo original foi estabelecido”, disse a Trezor. Questionada sobre por que não havia antecipado uma exposição histórica adicional, a Trezor disse que não tinha “motivo para esperar isso” devido às repetidas garantias de exclusão da ShipMonk.
A Trezor disse que todos os identificados no grupo ampliado foram contatados diretamente por e-mail. A empresa também disse que era cedo demais para decidir como responderia às ações da ShipMonk e que está trabalhando para organizar uma auditoria adicional do parceiro de envio.
Carteiras permaneceram seguras, enquanto riscos com dados pessoais aumentaram
A Trezor disse que seus próprios sistemas não foram afetados, os backups das carteiras dos clientes não foram expostos e o invasor não obteve acesso direto às criptomoedas dos clientes. Ainda assim, os dados pessoais expostos podem sustentar tentativas mais convincentes de falsificação de identidade e engenharia social, porque atacantes podem ter a identidade de um cliente, informações de contato e evidências de uma compra da Trezor.
A exposição de endereços de entrega também cria uma preocupação de segurança física porque esses endereços podem identificar casas onde carteiras de hardware são mantidas. A Trezor aconselhou os clientes a nunca revelarem um backup da carteira ou inseri-lo em um site, independentemente de quem o solicite. No momento, acredita-se que clientes que não receberam um e-mail de notificação não foram afetados.
A Trezor disse que agora está trabalhando para introduzir entrega anônima para que compradores possam compartilhar menos informações pessoais ao pedir dispositivos. “Lamentamos muito por todos os afetados. Levamos este assunto muito a sério e estamos trabalhando para implementar a entrega anônima o quanto antes, para que você possa proteger suas informações pessoais ao fazer um pedido”, disse a Trezor.
Este artigo foi revisado e aprimorado pelo ChatGPT.


