


 USD

Vazamento de dados da Revolut piora com pedido de 10.000 BTC

Pedidos fraudulentos via domínio governamental expuseram registros de clientes antes do caso virar uma campanha de extorsão
TL;DR
- A Revolut confirmou uma divulgação não autorizada de dados de clientes após solicitações fraudulentas chegarem por meio de um domínio governamental legítimo.
- Depois, foi informado que os atacantes passaram a exigir 10.000 BTC enquanto ameaçavam divulgar volumes cada vez maiores de informações de clientes.
- A Revolut afirmou que seus sistemas internos não foram afetados e que os fundos dos clientes permaneceram seguros.
Negocie de forma mais inteligente na Jupiter, a principal DEX da Solana, criada para execução rápida e alta liquidez.
Faça swap de tokens com taxas competitivas, roteie automaticamente por várias fontes de liquidez e acesse perpétuos, DCA e ferramentas avançadas de trading — tudo em um só lugar!
O vazamento de dados de clientes da Revolut se agravou e, até 14 de setembro de 2026, teria evoluído para uma campanha de extorsão, com atacantes supostamente exigindo 10.000 BTC e ameaçando novas divulgações depois que solicitações fraudulentas via domínio governamental levaram a empresa a liberar informações sensíveis de clientes. A Revolut confirmou a exposição de dados subjacente, mas a classificou como um “golpe externo de falsificação de identidade”, dizendo que seus sistemas internos não foram comprometidos e que os fundos dos clientes permaneceram seguros. A exigência de resgate, supostas vítimas de alto perfil e o material recém-publicado não foram confirmados pela Revolut.
Solicitação fraudulenta via domínio governamental passou pelas verificações da Revolut
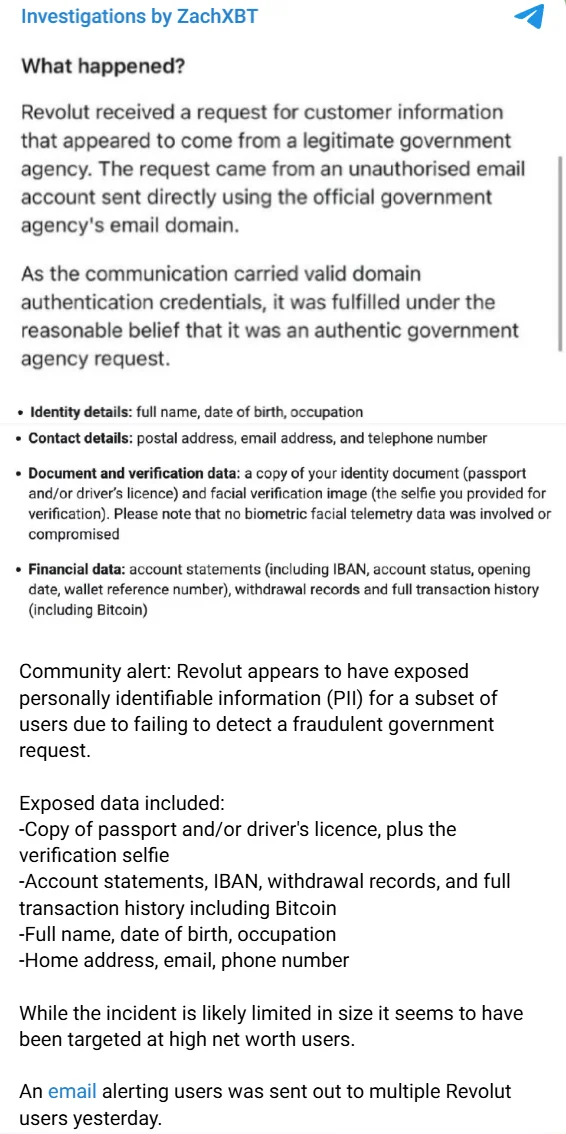
O incidente começou por volta de 12 de setembro, quando a Revolut divulgou que informações de clientes haviam sido entregues a uma parte não autorizada após solicitações fraudulentas chegarem a partir de um endereço de email hospedado em um domínio governamental legítimo. A aparente falsificação de identidade permitiu que as solicitações passassem pelas verificações da Revolut antes de a empresa reconhecê-las como fraudulentas. A Revolut disse que um número limitado de clientes foi afetado. A empresa atende cerca de 80 milhões de clientes em 30 países, mas esse número representa sua base total de clientes, e não a quantidade de pessoas expostas.
A Revolut informou aos clientes afetados que as informações potencialmente divulgadas incluíam datas de nascimento, endereços postais, endereços de email, números de telefone e cópias de documentos de identidade, incluindo passaportes e carteiras de motorista. Selfies de verificação, extratos de conta e históricos de transações também podem ter sido liberados. ZachXBT disse separadamente que campos adicionais expostos incluíam IBANs, registros de saque, ocupações e históricos de transações envolvendo Bitcoin. Essas categorias adicionais foram atribuídas ao ZachXBT, e não incluídas na divulgação listada pela própria Revolut.
ZachXBT avaliou o incidente como limitado em escala e aparentemente focado em usuários de alto patrimônio. A Revolut não afirmou que clientes ricos ou detentores de criptomoedas foram especificamente alvo. A combinação de documentos de identidade, endereços, informações de contato e registros de transações de Bitcoin gerou preocupação porque poderia conectar informações da identidade real de uma pessoa com atividade financeira que, de outra forma, ficaria separada desses registros de identidade.
A Revolut bloqueou o endereço do remetente fraudulento em seus sistemas internos após identificar o esquema e contatou a agência governamental cujo domínio foi abusado. A empresa também notificou as autoridades policiais, órgãos de proteção de dados e reguladores financeiros e introduziu proteções preventivas para os clientes afetados. A Revolut entrou em contato diretamente com os clientes afetados como parte de sua resposta.
Atacantes ameaçam ampliar divulgações de dados de clientes
Em 14 de setembro, o incidente teria evoluído para uma campanha de extorsão. O International Cyber Digest disse que atacantes começaram a divulgar informações supostamente ligadas a clientes de alto perfil da Revolut, incluindo o tenista Shevchenko e o CEO da Gamdom, Felix Romer. A Revolut não autenticou o material recém-vazado nem confirmou essas pessoas como vítimas. A simples aparição de um nome no material divulgado pelos atacantes não foi tratada como prova de que a pessoa foi afetada, porque agentes maliciosos podem combinar informações reais, desatualizadas, fabricadas ou obtidas separadamente.
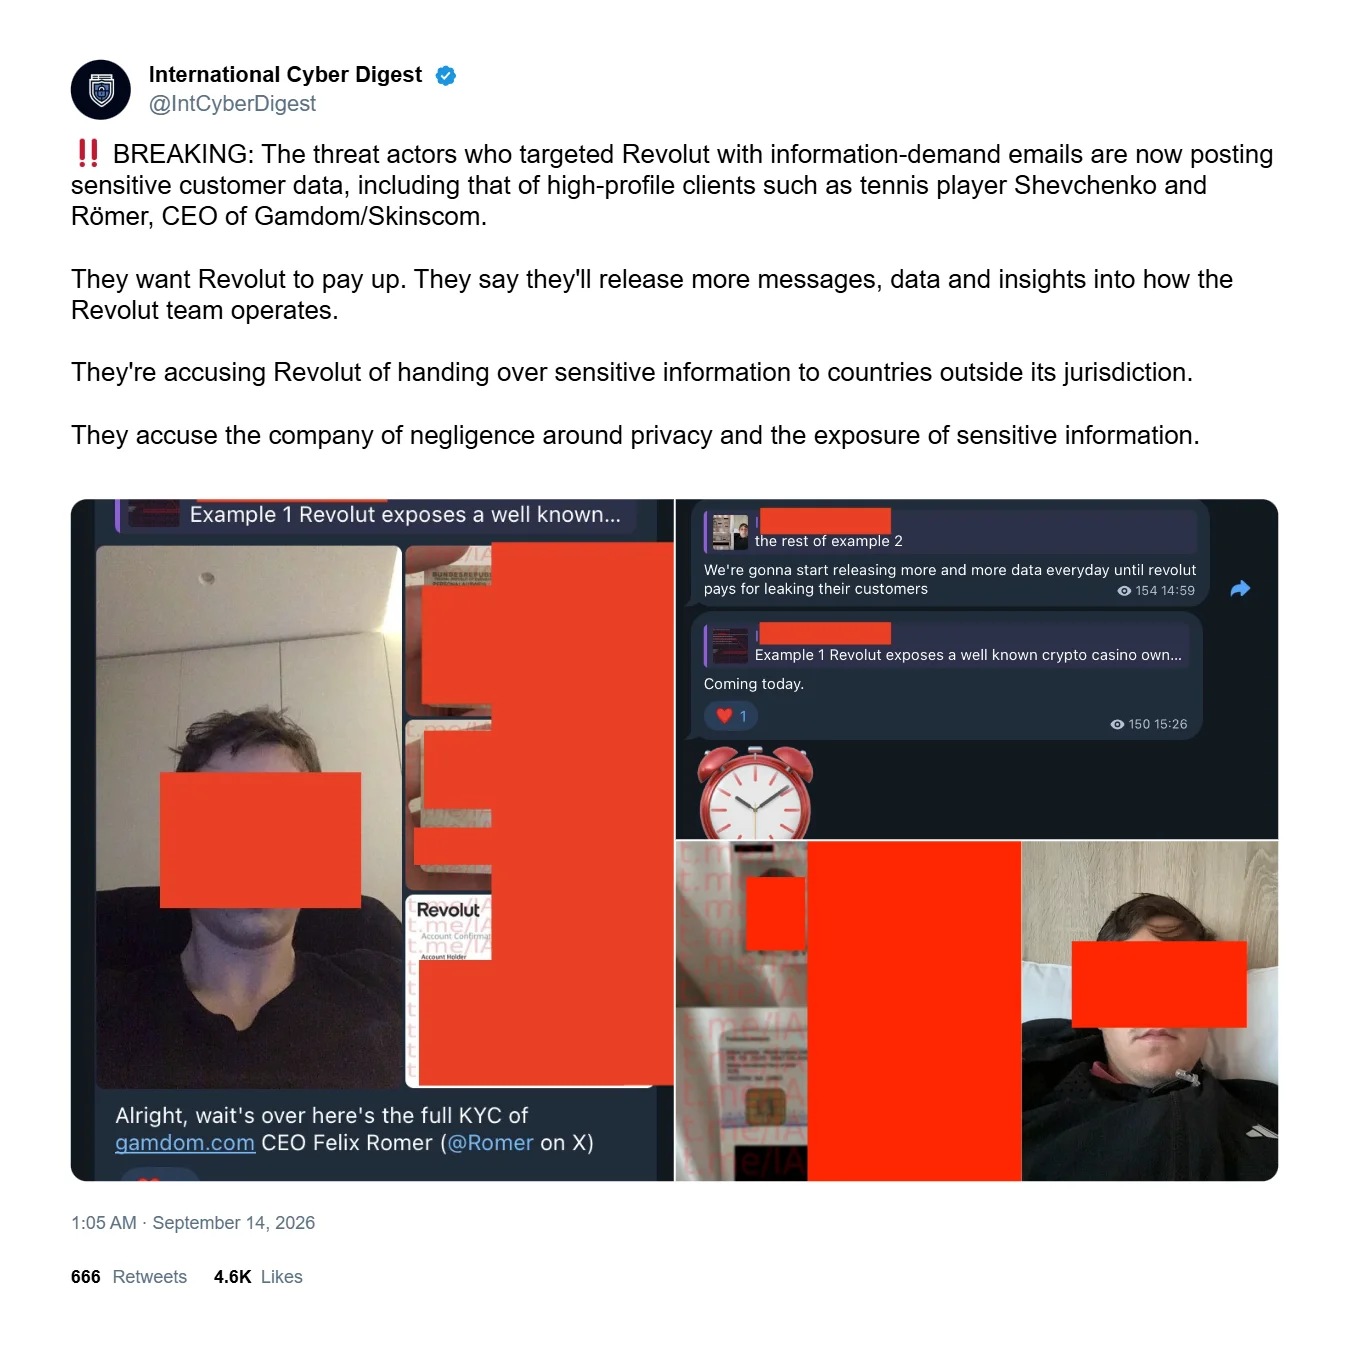
Segundo relatos, os atacantes estavam publicando passaportes e selfies de clientes enquanto ameaçavam divulgações progressivamente maiores se a Revolut se recusasse a pagar. Uma mensagem atribuída ao atacante dizia: “We’re gonna start releasing more and more data everyday until Revolut pays for leaking their customers.” Assim, o esforço de extorsão se baseou na divulgação contínua de informações de clientes como alavancagem, e não apenas na ameaça de publicação futura.
A exigência de resgate de 10.000 BTC veio à tona por meio de uma alegação nas redes sociais em 14 de setembro. A Revolut não confirmou a exigência, a identidade do atacante ou a autenticidade dos registros recém-divulgados. A divulgação não autorizada subjacente, porém, já havia sido reconhecida pela empresa, criando uma distinção clara entre o incidente de falsificação confirmado e as alegações posteriores ligadas aos atacantes sobre escala, identidades envolvidas e resgate.
Mert alertou em 12 de setembro que a exposição que liga identidades pessoais a registros financeiros relacionados a cripto poderia contribuir para “invasões domiciliares e perda de milhões”. Mert argumentou que processos convencionais de verificação de identidade deveriam ser substituídos, quando possível, por abordagens que preservem a privacidade, defendendo especificamente “KYC baseado em ZK.” O material fornecido também descreveu zero-knowledge proofs como uma forma potencial de instituições verificarem informações exigidas sem coletar ou compartilhar mais dados pessoais do que o necessário.
Não foi constatado nenhum uso indevido documentado posterior além da suposta publicação e da atividade de extorsão. O material não estabeleceu que contas de clientes tenham sido esvaziadas ou que as informações expostas já tenham resultado em ataques físicos. Ainda assim, identificou a engenharia social direcionada como uma preocupação de curto prazo, porque registros detalhados de KYC e informações de transações poderiam dar aos atacantes contexto pessoal suficiente para criar tentativas mais convincentes de falsificação de identidade ou phishing.
Este artigo foi revisado e aprimorado pelo ChatGPT.


