


 USD

Violação em validador da MetaMask eleva fila de saída do Ethereum

Saídas da Lido ocorrem após comprometimento de infraestrutura; exploit separado na Safe drena 114.09 ETH
TL;DR
- A MetaMask começou a sair de validadores da Lido após divulgar um incidente de segurança na infraestrutura em 30 de setembro de 2026.
- Kaden disse que cerca de 17.000 validadores operados pela MetaMask, com aproximadamente 523.000 ETH, estavam saindo enquanto o backlog de retiradas do Ethereum chegava a 773,447 ETH.
- Separadamente, a SlowMist disse que uma falha no FlashLoopAdapter permitiu que um invasor drenasse cerca de 114.09 ETH de duas carteiras Safe sem afetar os contratos principais do Aave V3.
Negocie de forma mais inteligente na Jupiter, a principal DEX da Solana, feita para execução rápida e alta liquidez.
Faça swap de tokens com taxas competitivas, roteie automaticamente por múltiplas fontes de liquidez e acesse perpétuos, DCA e ferramentas avançadas de trading — tudo em um só lugar!
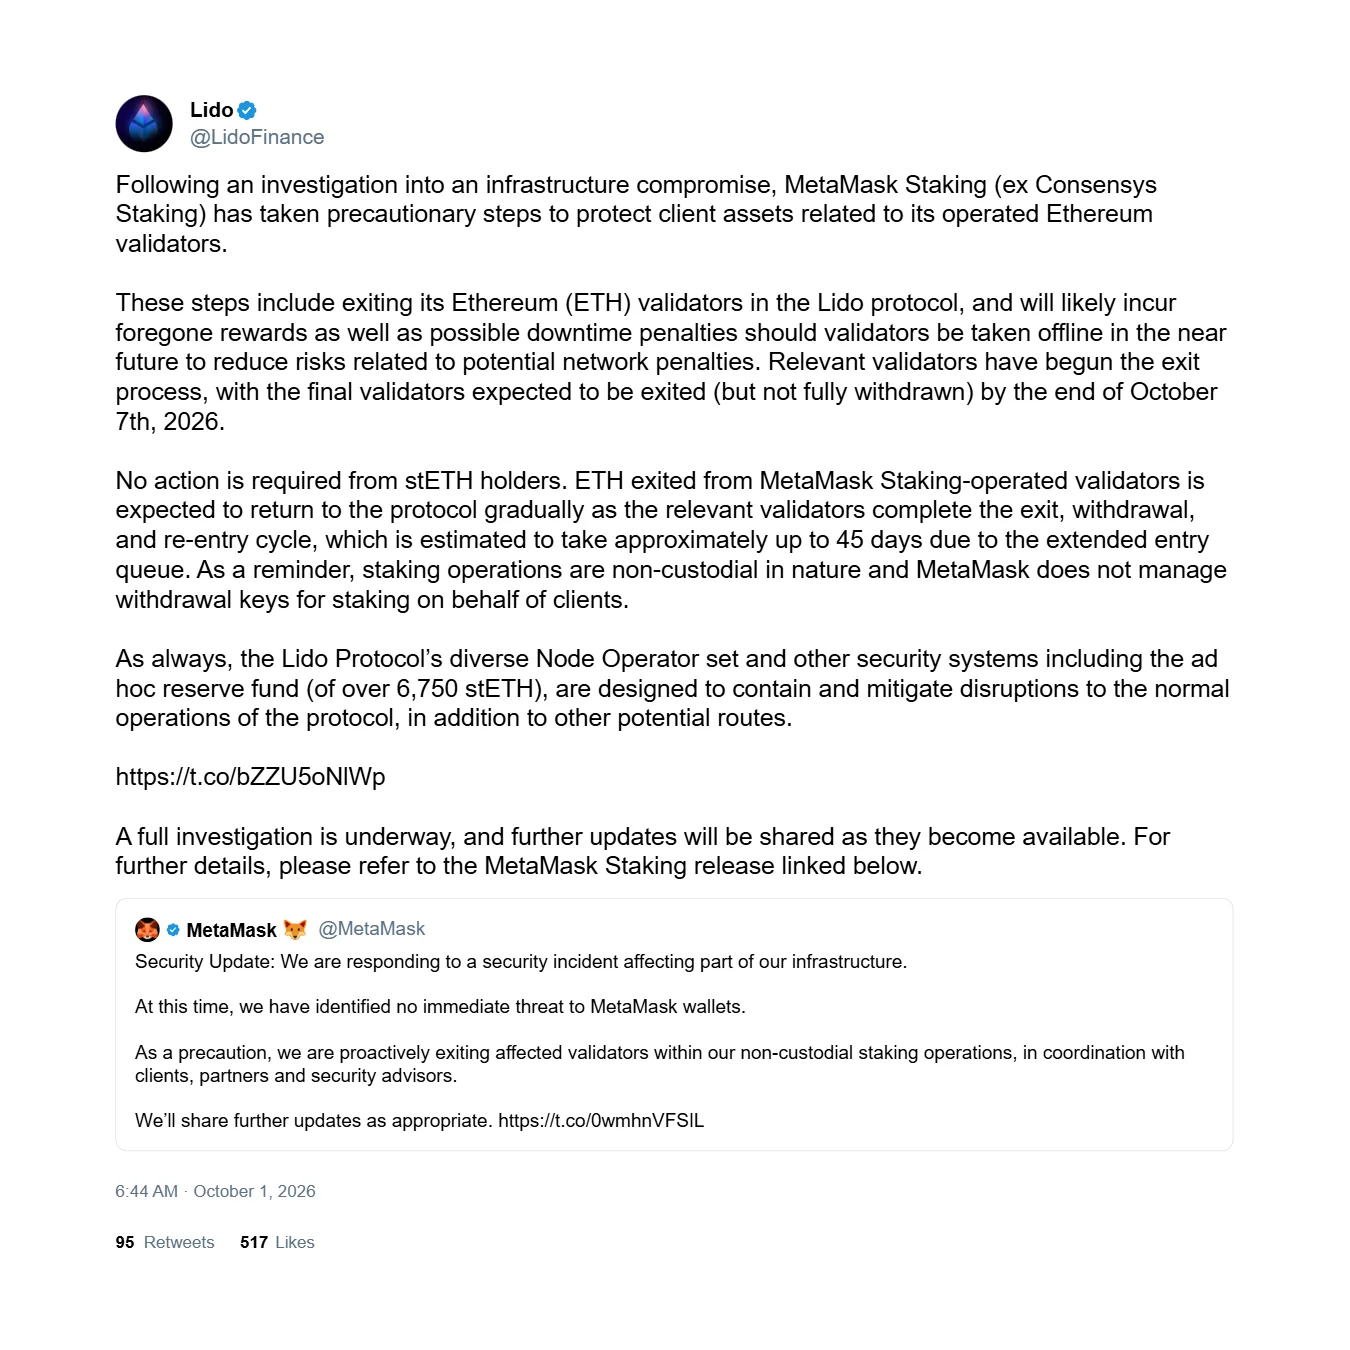
MetaMask Staking está saindo de Ethereum validadores que opera via Lido após a MetaMask divulgar um incidente de segurança que afetou parte da sua infraestrutura em 30 de setembro de 2026. A MetaMask disse que sua operação de staking é não custodial e não controla as chaves de saque dos clientes, enquanto a Lido disse que detentores de stETH não precisam tomar nenhuma ação. Separadamente, um exploit sem relação, envolvendo um adaptador de terceiros construído sobre o Aave V3, drenou cerca de 114.09 ETH de duas carteiras Safe.
A MetaMask disse que estava “tratando ativamente e corrigindo o problema internamente, em coordenação com parceiros externos e assessores de segurança”. Uma atualização em 1º de outubro afirmou que “não há indicação de que carteiras MetaMask ou fundos de clientes tenham sido afetados”. O negócio de staking, anteriormente conhecido como Consensys Staking, não gerencia as chaves de saque do stake dos clientes. O relato fornecido disse que chaves de assinatura de validadores comprometidas ainda poderiam criar risco de slashing se usadas indevidamente.
O pesquisador de segurança onchain Kaden disse que cerca de 17.000 validadores operados pela MetaMask, com aproximadamente 523.000 ETH, saíram de forma proativa após a análise constatar que as recompensas de taxas de transação de 18 de 19 validadores que propuseram blocos foram redirecionadas para um endereço financiado via Tornado Cash. Kaden estimou que o atacante capturou cerca de 0.36 ETH. A MetaMask não havia confirmado esses números.
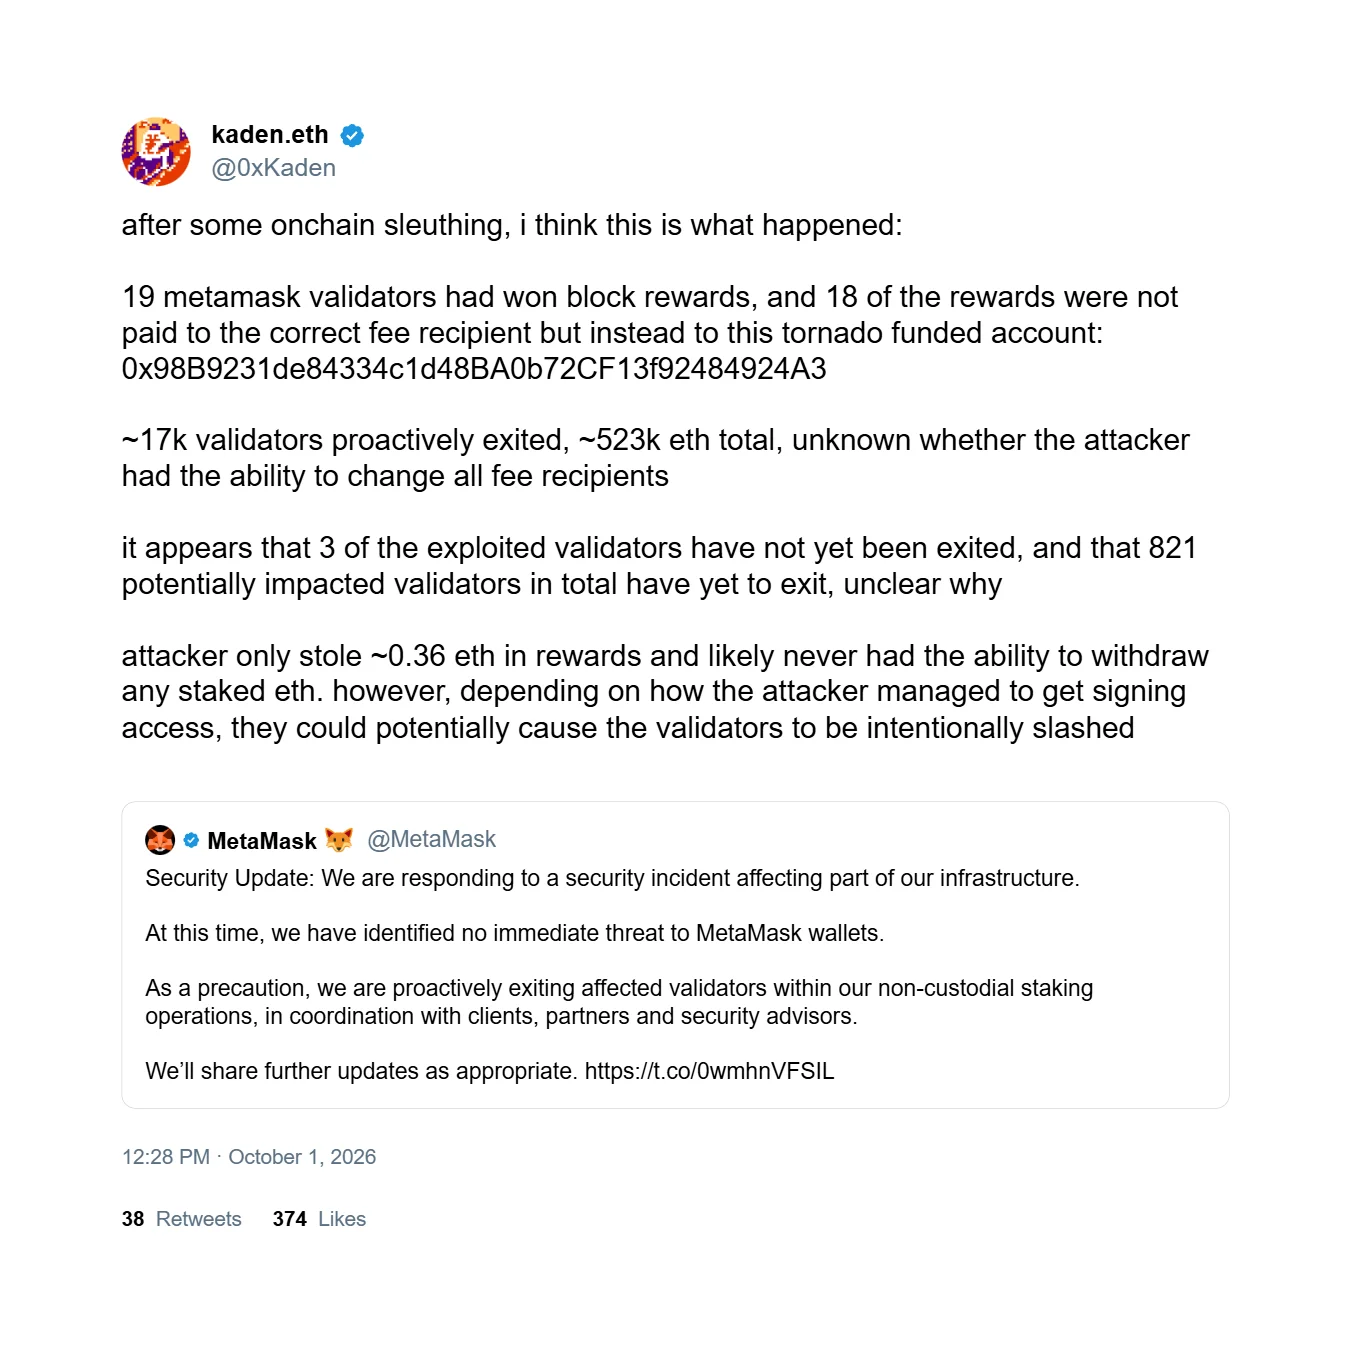
Kaden também disse que 821 validadores potencialmente afetados ainda não tinham saído, incluindo três cujas recompensas de taxas teriam sido desviadas. A MetaMask não divulgou quantos validadores foram afetados, se chaves de assinatura foram expostas ou se ocorreu algum slashing.
Fila de saída do Ethereum atinge máxima de nove meses
A Lido disse que era esperado que os validadores finais entrassem no processo de saída até o fim de 7 de outubro. O protocolo estimou que concluir o ciclo de saída, saque e eventual reentrada poderia levar até 45 dias. Os arranjos de segurança da Lido também incluem um fundo de reserva ad hoc de mais de 6.750 stETH.
O backlog foi o maior desde dezembro de 2025. O Ethereum limita a velocidade com que o stake entra ou sai do seu conjunto de validadores, então uma grande onda de saídas é processada gradualmente, e não de forma simultânea.
Exploit separado em adaptador drena carteiras Safe
A SlowMist relatou em 2 de outubro que atacantes exploraram o FlashLoopAdapter, um contrato de terceiros usado para gerenciar posições alavancadas no Aave V3. O controle de acesso do adaptador nos métodos open() e close() verificava ISafe(msg.sender).isModuleEnabled(address(this)), o que, segundo a SlowMist, era “passível de spoofing via uma Safe falsa que sempre retorna true”.
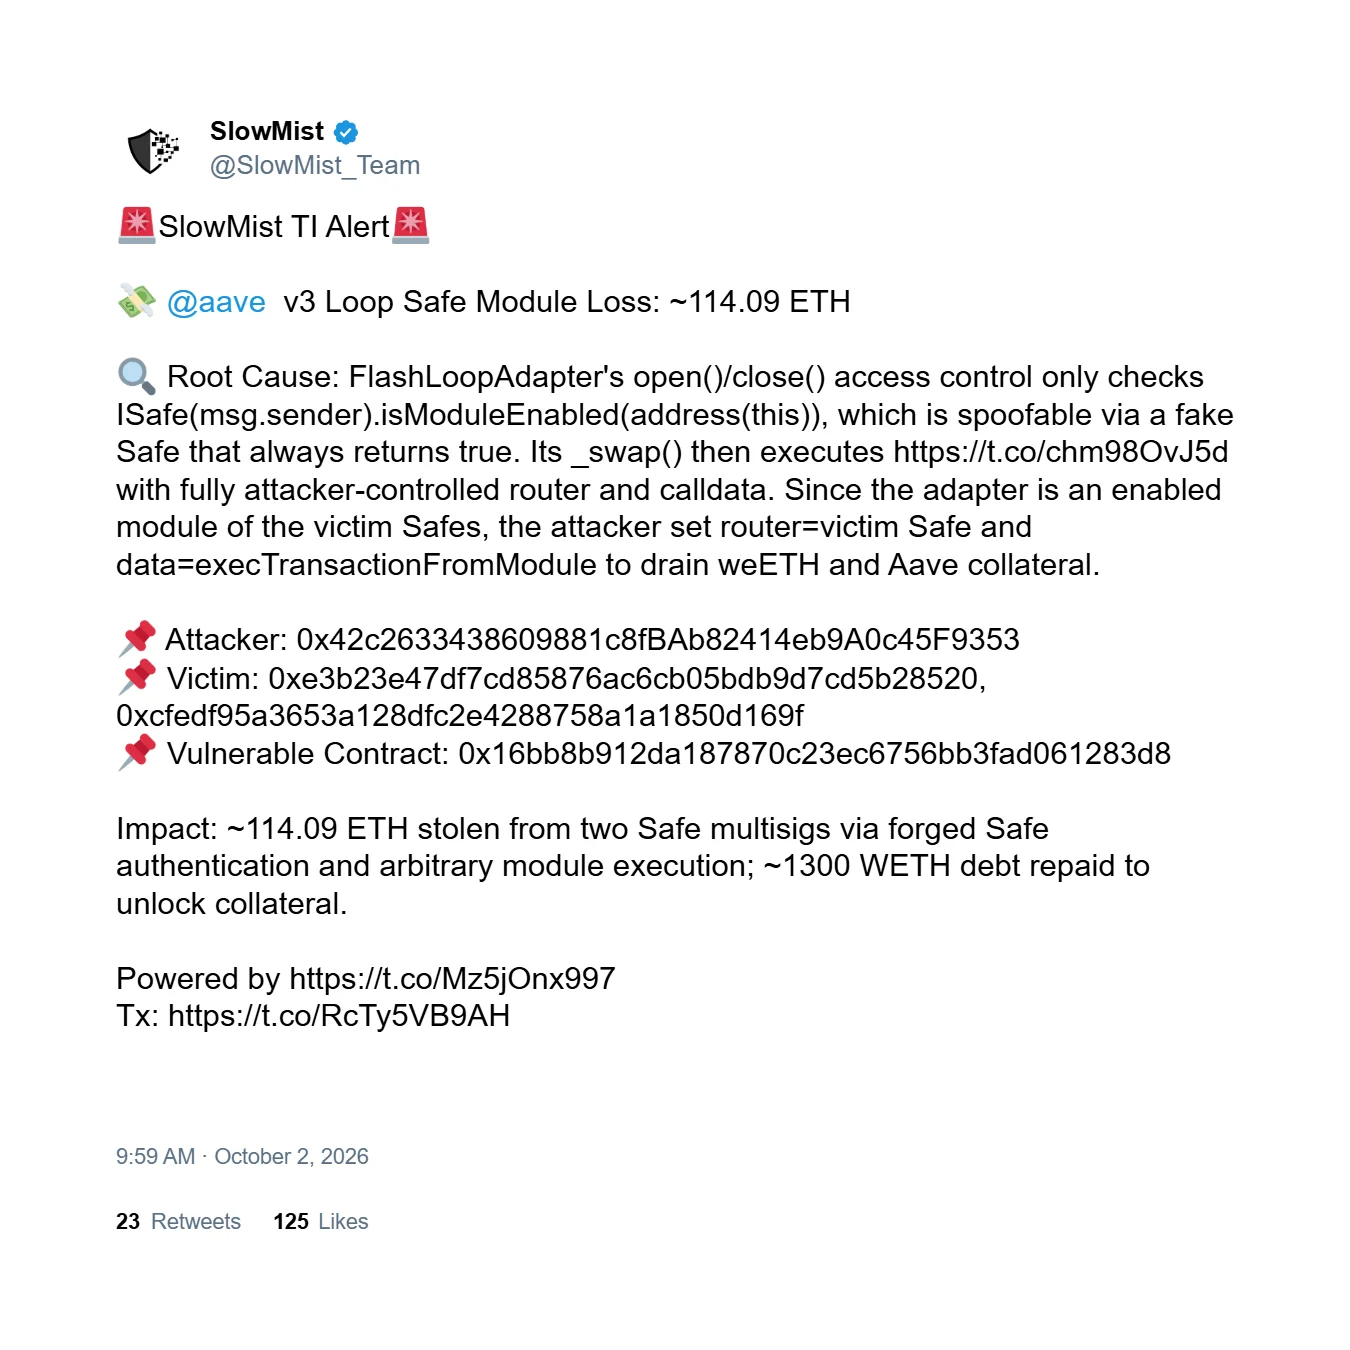
O atacante usou um flash loan de WETH via Morpho para quitar a dívida e liberar colateral, depois manipulou o roteador e os dados da transação para mover weETH e colateral ligado ao Aave. Cerca de 1,306 weETH se moveram de uma carteira, mas isso representou a movimentação bruta, e não o ganho final do atacante. A perda foi de cerca de 114.09 ETH, avaliada em aproximadamente $305,000 a $310,000. As duas Safes afetadas pertenciam ao mesmo dono, que desativou o módulo depois.
Os fundos roubados foram consolidados em 0x7a83…42f1 antes de serem enviados em lotes em direção ao Tornado Cash. O fundador da Aave, Stani Kulechov, disse: “This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.” O incidente, portanto, envolveu a camada externa de automação, e não os contratos principais ou os pools de liquidez do Aave V3.
Este artigo foi refinado e aprimorado pelo ChatGPT.


