


 USD

Bitget restablece retiros tras exploit de $388M mientras hacker mueve fondos
El exchange reanuda servicios por fases mientras los activos robados se convierten vía THORChain
TL;DR
- Bitget comenzó a restablecer los retiros tras contener una brecha vinculada a un producto de seguridad de terceros.
- Los retiros de Bitcoin volvieron primero, y los de Ethereum, USDT y otros servicios están programados para seguir.
- Billeteras vinculadas al atacante comenzaron a mover activos robados a través de THORChain y a convertir fondos en Bitcoin.
Opera de forma más inteligente en Jupiter, el DEX líder de Solana creado para una ejecución rápida y gran liquidez.
Intercambia tokens a tasas competitivas, enruta automáticamente a través de múltiples fuentes de liquidez y accede a perpetuos, DCA y herramientas avanzadas de trading, ¡todo en un solo lugar!
Bitget comenzó a restablecer los retiros el 28 de septiembre de 2026, cuatro días después de que una brecha de seguridad provocara transferencias no autorizadas desde sus billeteras hot y warm. El exchange dijo que aproximadamente se robaron $388 millones en activos después de que los atacantes explotaran un producto de seguridad de terceros, obtuvieran credenciales internas de alto nivel y eludieran los controles de riesgo de retiro sin robar claves privadas.
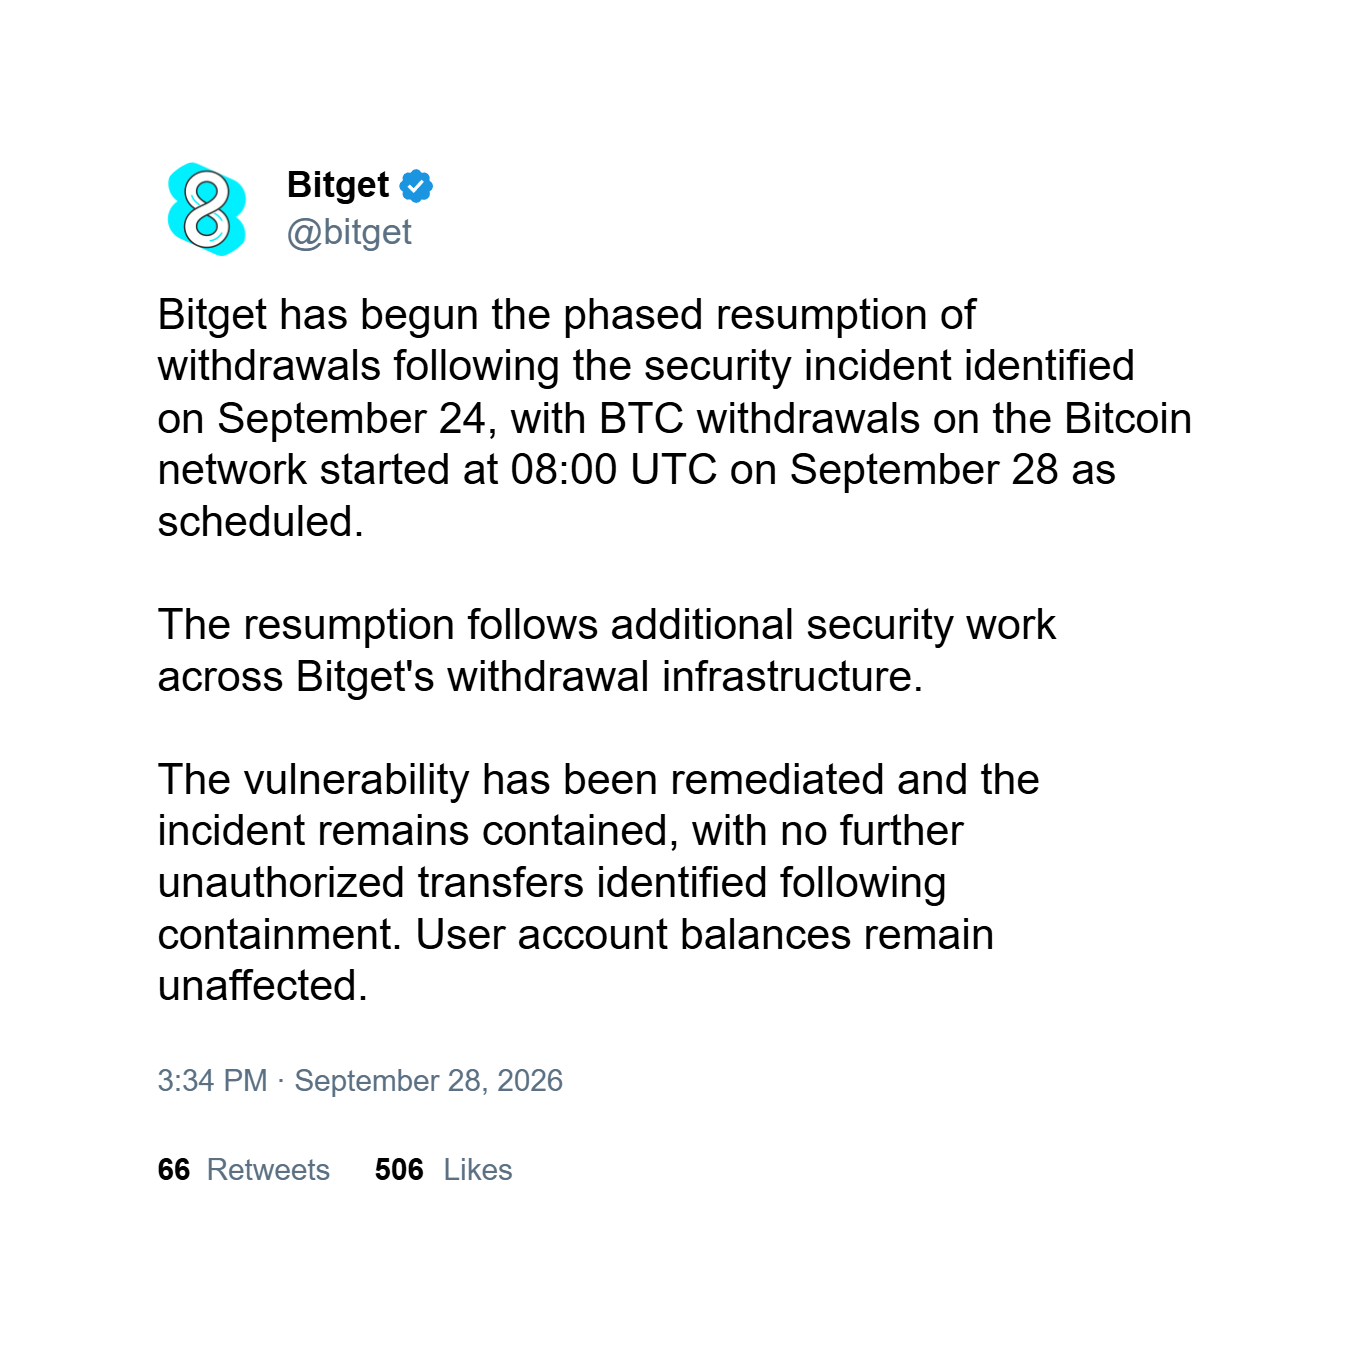
La actividad no autorizada comenzó alrededor de las 6:31 p.m. UTC del 24 de septiembre. Bitget dijo que el atacante usó credenciales comprometidas para enviar instrucciones de retiro fraudulentas a través de múltiples redes. “Luego el atacante usó estas credenciales para enviar comandos de retiro fraudulentos al sistema de billeteras, lo que hizo que ejecutara transferencias anómalas que eludieron los controles de riesgo”, dijo Bitget.
Los activos afectados incluyeron ETH, USDT, USDC, BNB, AVAX, XRP y tokens basados en Tron. Aproximadamente $185 millones se movieron en un solo minuto. Bitget dijo que los saldos de los usuarios, las billeteras frías y su servicio separado de billetera de autocustodia no se vieron afectados.
Las estimaciones de pérdidas aumentaron a medida que continuó el rastreo. La estimación inicial fue de $351.6 millones, antes de que un rastreo posterior elevara el total confirmado a aproximadamente $387.5 millones. Posteriormente, Bitget confirmó la cifra de alrededor de $388 millones. El robo fue identificado como el mayor robo cripto reportado de 2026 hasta ese momento, superando incidentes que involucraron a KelpDAO y el protocolo Drift.
Bitget dijo que corrigió la vulnerabilidad, contuvo el incidente y no detectó más transferencias no autorizadas. Las pérdidas serían cubiertas por el Bitget User Protection Fund, que tenía 5,500 BTC.
Los retiros regresan cadena por cadena
La CEO de Bitget, Gracy Chen, dijo durante un directo del 28 de septiembre que el incidente afectó la infraestructura de retiros en múltiples cadenas y activos, lo que requirió verificaciones de seguridad separadas antes de que cada ruta de retiro pudiera reabrirse. Chen dijo que la suspensión fue una medida de seguridad y no el resultado de una falta de activos de los usuarios.
Bitcoin fue el primero en reanudar los retiros porque el canal de retiros de BTC no se vio afectado por el ataque y fue el primero en completar los preparativos. Bitget dijo que se habían procesado 4,098 transacciones de retiro de BTC tras reanudarse el servicio.
Chen dijo que el restablecimiento de ETH y USDT dependía del progreso de las verificaciones de seguridad y de la demanda de los usuarios. También dijo que el Protection Fund se restablecería por encima de $300 millones en una semana.
Mandiant y SlowMist estaban asistiendo a Bitget con la investigación. Bitget dijo que esperaba un informe oficial de seguridad durante la semana del 28 de septiembre y planeaba un postmortem técnico completo cuando concluya la investigación. El exchange también dijo que cambiaría la forma en que evalúa y despliega productos de seguridad de terceros.
El atacante comienza a convertir los activos robados
Billeteras vinculadas al atacante comenzaron sus primeros movimientos importantes de fondos tras el exploit el 28 de septiembre. Blockchain datos mostraron que ETH entraba en bóvedas de THORChain, a menudo en lotes de 100 ETH, antes de convertirse a BTC.
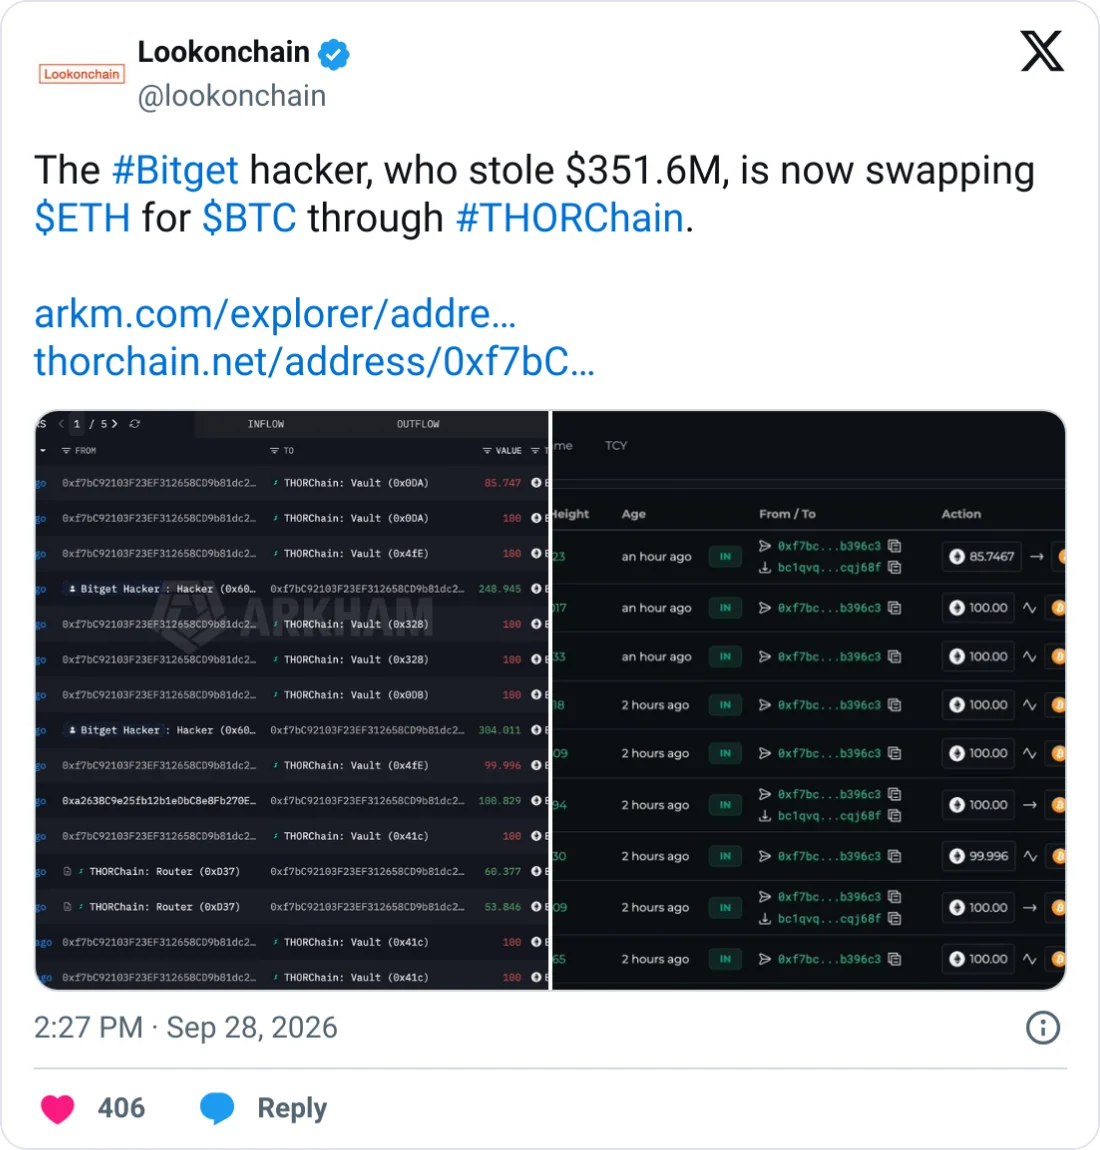
Movimientos anteriores que involucraron XRP, BNB y TRX también pasaron por THORChain y servicios de bridge similares antes de convertirse en Bitcoin, contribuyendo a un aumento temporal del volumen de trading de THORChain y de las comisiones de red. Una parte sustancial de los activos robados ya se había convertido en bitcoin, mientras que el ETH restante continuó moviéndose por la misma ruta.
Parte del Bitcoin se procesó usando técnicas de ofuscación de transacciones. Bitget publicó direcciones vinculadas al atacante y pidió a participantes de la industria que congelen y recuperen los activos robados. THORChain dijo que su red sin permisos no puede bloquear selectivamente direcciones individuales.
Bitget ofreció una recompensa de recuperación equivalente al 5% de cualquier fondo del atacante congelado con éxito gracias a las acciones de un participante y dijo que algunos activos ya se habían congelado mediante coordinación del sector.
Bitget dijo que no identificaría a los atacantes antes de llegar a una conclusión firme, mientras los calificaba de “sofisticados” y “respaldados por un Estado”. El exchange había dicho anteriormente que sospechaba que Corea del Norte estaba detrás del ataque.
Este artículo ha sido refinado y mejorado por ChatGPT.


