


 USD

Usuarios de Magic Eden enfrentan riesgo NFT tras exploit en procesador de pagos
Operación white-hat asegura miles de NFTs expuestos mientras se indica a los holders revocar aprobaciones heredadas
TL;DR
- Una vulnerabilidad relacionada con Payment Processor V2 de LimitBreak expuso wallets que aún conservaban aprobaciones antiguas de NFT del marketplace EVM descontinuado de Magic Eden.
- El investigador de seguridad 0xQuit trasladó NFTs vulnerables a custodia protectora como parte de una operación white-hat tras detectarse actividad de atacantes.
- Se indicó a los usuarios revocar las aprobaciones de contrato afectadas en Ethereum y ApeChain antes de que se devuelvan los activos rescatados.
Opera de forma más inteligente en Jupiter, el DEX líder de Solana, creado para ejecución rápida y gran liquidez.
Intercambia tokens a tipos competitivos, enruta automáticamente entre múltiples fuentes de liquidez y accede a perpetuos, DCA y herramientas avanzadas de trading — ¡todo en un solo lugar!
Una vulnerabilidad relacionada con Payment Processor V2 de LimitBreak expuso a antiguos Magic Eden EVM usuarios a transferencias no autorizadas de NFT porque aprobaciones onchain antiguas permanecieron activas tras el cierre del marketplace, lo que provocó un rescate white-hat a gran escala el 25 de septiembre de 2026. El investigador de seguridad 0xQuit, identificado como Quit, VP de Blockchain en Yuga Labs, finalmente trasladó 23,155 NFTs valorados en unos $6 millones a custodia protectora mientras se indicaba a los usuarios afectados revocar permisos de contrato vulnerables.
Magic Eden había finalizado el soporte del marketplace EVM el 9 de marzo de 2026. Sus listados y ofertas se mantenían offchain y dejaron de ser visibles o ejecutables tras el cierre, pero las aprobaciones que los usuarios habían otorgado previamente al procesador de pagos permanecieron registradas onchain. Esos permisos permitían al contrato aprobado mover NFTs hasta que los dueños de la wallet los revocaran explícitamente.
El servicio de seguridad de wallets Revoke.cash advirtió que el fallo de Payment Processor V2 ponía en riesgo a las wallets si aún autorizaban al contrato a transferir NFTs. Cancelar un listado antiguo del marketplace o desconectar una wallet de un sitio web no eliminaba esas aprobaciones de blockchain, lo que hacía que los permisos restantes fueran el problema central de seguridad.
La actividad temprana inicialmente pareció mostrar un vaciado a gran escala. Una wallet movió 3,832 NFTs de más de 100 wallets mediante transacciones estructuradas como ventas a cero ETH. El trader de NFT Cirrus llamó la atención sobre la actividad antes de que las transferencias fueran identificadas como parte de una operación defensiva llevada a cabo por 0xQuit.
Más tarde, Quit confirmó que los activos mantenidos en la wallet de rescate estaban seguros, escribiendo: “Everything in 0x71cF3f5724bD2B72Ef6464992aCd26216DE7fe33 is safe.” Se esperaba que los NFTs se devolvieran después de que los holders eliminaran las aprobaciones que habían dejado sus wallets expuestas.
La actividad del atacante desencadena un rescate más amplio
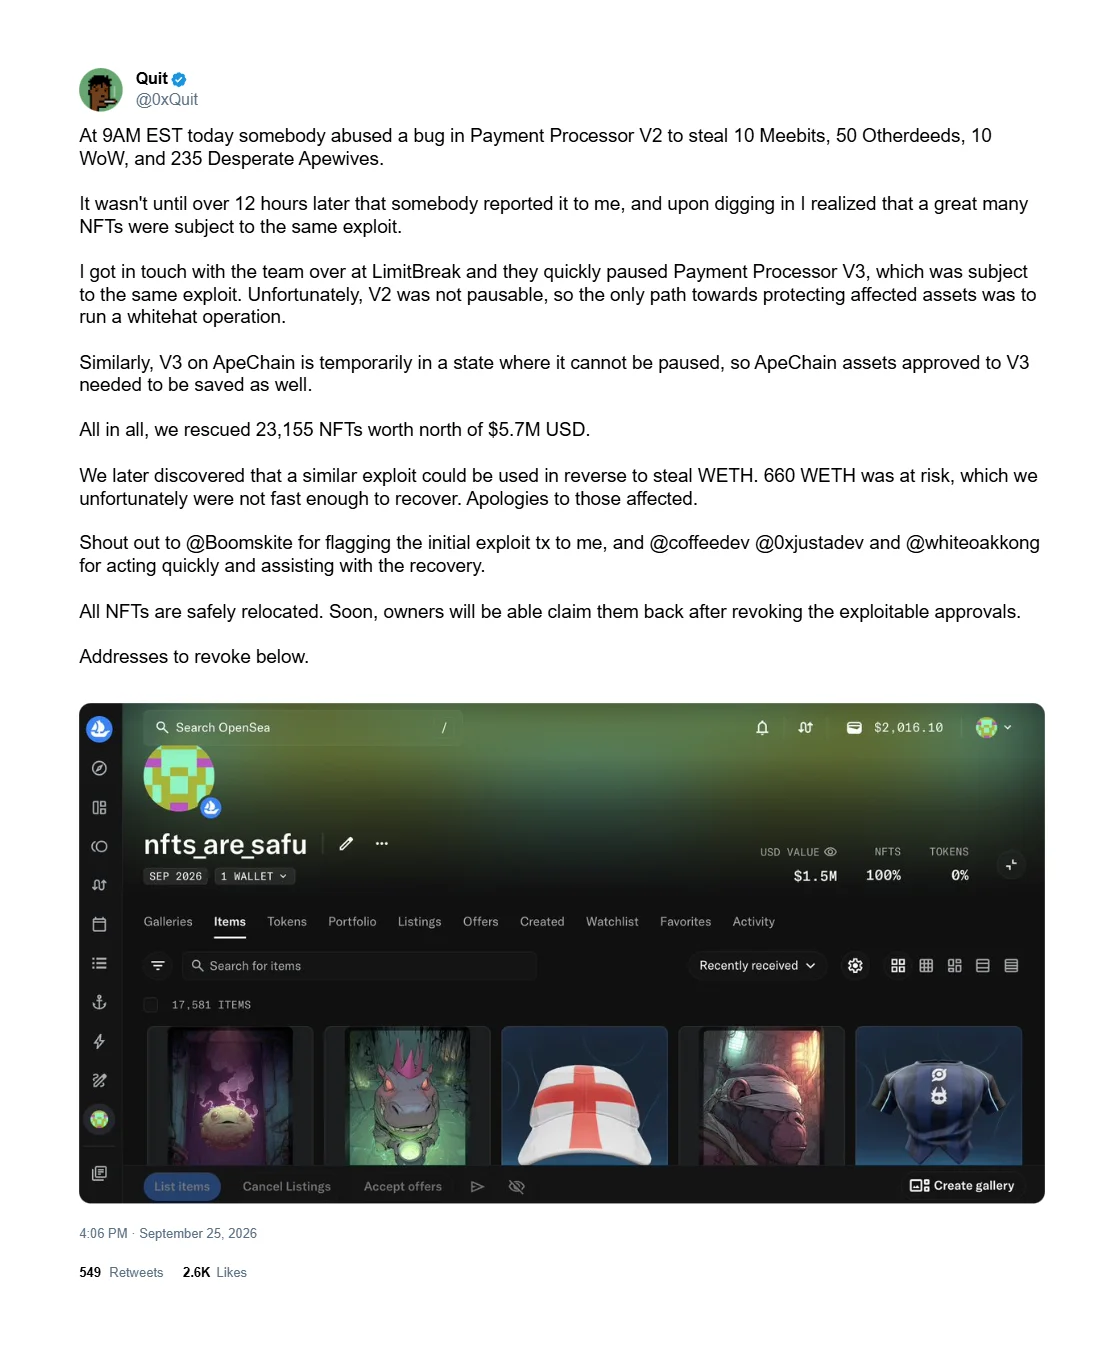
Quit dijo que un atacante ya había explotado la debilidad de Payment Processor V2 alrededor de las 9 a.m. EST, tomando NFTs de varias colecciones antes de que comenzara la operación de rescate más amplia.
Tras investigar esa actividad, Quit determinó que muchos más NFTs seguían expuestos. Payment Processor V2 no podía pausarse, dejando a los defensores sin poder desactivar directamente la funcionalidad afectada del contrato.
Quit contactó a LimitBreak, que pudo pausar Payment Processor V3, aunque una implementación de V3 en ApeChain temporalmente no pudo pausarse. Con el contrato vulnerable V2 todavía activo, Quit dijo que la forma disponible de proteger los activos expuestos era moverlos a custodia segura antes de que un actor malicioso pudiera hacerlo.
El rescate finalmente se amplió mucho más allá de las primeras transferencias observadas. El lote anterior representó solo la etapa inicial de la operación, y no el número final de activos asegurados.
La vía de explotación de WETH suma pérdidas separadas
Quit también determinó que la debilidad del procesador aparentemente podía explotarse en sentido inverso para robar 660 WETH, una vía de ataque separada de las transferencias de NFT. Esos fondos, valorados en unos $1.7 millones, no se recuperaron mediante el rescate de NFTs.
El investigador dijo que el equipo trabajó durante la noche intentando contener el daño. La pérdida de WETH se mantuvo separada del valor de los NFTs trasladados a custodia white-hat y no debería combinarse con los activos rescatados como si todos hubieran sido robados.
Revoke.cash dijo inicialmente que no se había determinado el número final de NFTs tomados con éxito por actores maliciosos. Información posterior identificó las transferencias del atacante por colección y la exposición separada de WETH no recuperada, pero no se estableció un total único y definitivo de pérdidas que cubriera todo el incidente.
Se indicó a los usuarios revocar aprobaciones heredadas
Revoke.cash aconsejó a los usuarios de Ethereum que habían autorizado Payment Processor V2 que revocaran ese permiso. A los usuarios de ApeChain que habían aprobado Payment Processor V3 se les indicó por separado que revocaran esa autorización.
Una aprobación de operador de NFT otorga a otro contrato permiso para mover NFTs en nombre de una wallet. Como la aprobación permanece onchain hasta que se cambie o se revoque, finalizar un listado del marketplace no elimina automáticamente el permiso subyacente del contrato.
Esa distinción significaba que los antiguos usuarios de Magic Eden podían seguir expuestos incluso después de haber dejado de usar el marketplace EVM. Desconectar una wallet del sitio tampoco cancelaba permisos ya registrados onchain.
Revoke.cash proporcionó un verificador del exploit para ayudar a los usuarios a determinar si su wallet se había visto afectada y si la aprobación del procesador relevante seguía activa. La revocación podía evitar transferencias adicionales, pero no podía revertir activos que ya se habían movido.
Se esperaba que los holders cuyos NFTs fueron puestos en custodia white-hat eliminaran la aprobación vulnerable antes de recibir de vuelta sus activos, evitando un retorno al mismo estado de wallet expuesta.
Revoke.cash no había publicado detalles técnicos que explicaran el fallo exacto subyacente de Payment Processor V2 en el momento de su advertencia. El efecto establecido fue que el procesador vulnerable podía usarse para mover NFTs desde wallets que previamente le habían otorgado permiso.
El incidente no estableció pérdidas maliciosas en ambas cadenas compatibles. El aviso de ApeChain se refería a la exposición mediante la aprobación de V3 y la necesidad de una revocación preventiva, mientras que la advertencia de Ethereum se refería al contrato V2.
El movimiento masivo de NFTs tampoco fue en sí mismo evidencia de que todos los activos rescatados hubieran sido robados. La mayoría de esas transferencias formaron parte del esfuerzo de contención white-hat después de que la actividad del atacante mostrara que las aprobaciones heredadas podían abusarse.
Este artículo ha sido refinado y mejorado por ChatGPT.


