


 USD

Bitget Pulihkan Penarikan Usai Eksploit $388 Juta Saat Hacker Pindahkan Dana

Bursa melanjutkan layanan bertahap saat aset curian dikonversi lewat THORChain
TL;DR
- Bitget mulai memulihkan penarikan setelah menahan pelanggaran yang terkait dengan produk keamanan pihak ketiga.
- Penarikan Bitcoin kembali lebih dulu, sementara Ethereum, USDT, dan layanan lain dijadwalkan menyusul.
- ZachXBT mengatakan pelaku ilegal asal Tiongkok mencuci dana dari serangan tersebut untuk penyerang yang diduga terkait DPRK dengan menggunakan bridge dan layanan mixing.
Trading lebih cerdas di Jupiter, DEX terdepan di Solana yang dibuat untuk eksekusi cepat dan likuiditas dalam.
Swap token dengan kurs kompetitif, routing otomatis ke berbagai sumber likuiditas, serta akses perpetuals, DCA, dan tools trading lanjutan — semua di satu tempat!
Bitget mulai memulihkan penarikan pada 28 September 2026, empat hari setelah insiden keamanan memicu transfer tidak sah dari hot wallet dan warm wallet. Bursa tersebut mengatakan sekitar $388 juta aset dicuri setelah penyerang mengeksploitasi produk keamanan pihak ketiga, memperoleh kredensial internal tingkat tinggi, dan melewati kontrol risiko penarikan tanpa mencuri private key.
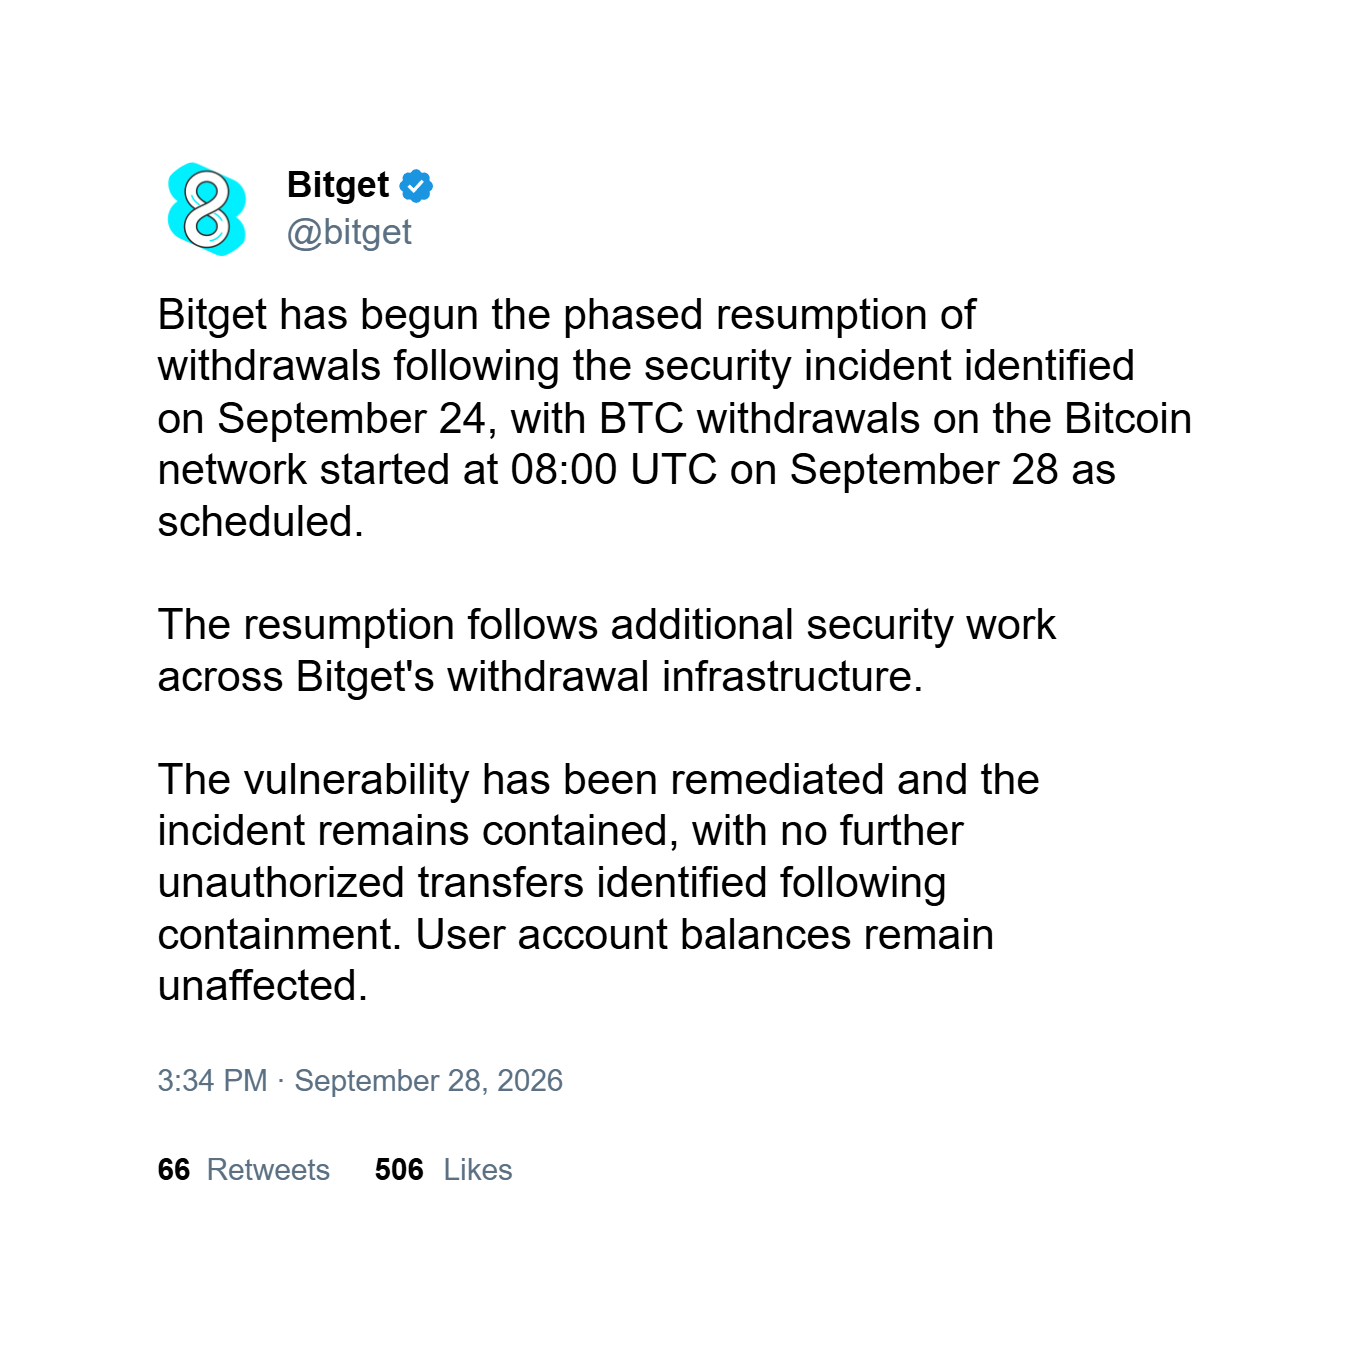
Aktivitas tidak sah dimulai sekitar pukul 18.31 UTC pada 24 September. Bitget mengatakan penyerang menggunakan kredensial yang dikompromikan untuk mengirim instruksi penarikan palsu di berbagai jaringan. “Penyerang kemudian menggunakan kredensial ini untuk mengirim perintah penarikan palsu ke sistem dompet, sehingga mengeksekusi transfer abnormal yang melewati kontrol risiko,” kata Bitget.
Aset yang terdampak mencakup ETH, USDT, USDC, BNB, AVAX, XRP dan token berbasis Tron. Sekitar $185 juta dipindahkan dalam waktu satu menit. Bitget mengatakan saldo pengguna, cold wallet, dan layanan dompet self-custodial terpisahnya tidak terdampak.
Perkiraan kerugian meningkat seiring penelusuran berlanjut. Perkiraan awalnya $351,6 juta sebelum pelacakan lanjutan menaikkan total terkonfirmasi menjadi sekitar $387,5 juta. Bitget kemudian mengonfirmasi angka sekitar $388 juta. Pencurian tersebut diidentifikasi sebagai pencurian kripto terbesar yang dilaporkan pada 2026 hingga saat itu, melampaui insiden yang melibatkan KelpDAO dan Drift Protocol.
Bitget mengatakan mereka telah menambal kerentanan, menahan insiden, dan tidak mendeteksi transfer tidak sah lebih lanjut. Kerugian akan ditanggung oleh Bitget User Protection Fund, yang memegang 5.500 BTC.
Penarikan Kembali per Jaringan
CEO Bitget Gracy Chen mengatakan dalam livestream 28 September bahwa insiden tersebut memengaruhi infrastruktur penarikan di berbagai chain dan aset, sehingga memerlukan pemeriksaan keamanan terpisah sebelum setiap jalur penarikan bisa dibuka kembali. Chen mengatakan penghentian itu merupakan langkah keamanan, bukan karena aset pengguna tidak mencukupi.
Bitcoin penarikan kembali lebih dulu karena jalur penarikan BTC tidak terdampak oleh serangan dan menjadi yang pertama menyelesaikan persiapan. Bitget mengatakan 4.098 transaksi penarikan BTC telah diproses setelah layanan kembali berjalan.
Chen mengatakan pemulihan ETH dan USDT bergantung pada progres pemeriksaan keamanan dan permintaan pengguna. Ia juga mengatakan Protection Fund akan dipulihkan kembali di atas $300 juta dalam waktu satu minggu.
Mandiant dan SlowMist membantu Bitget dalam investigasi. Bitget mengatakan mereka memperkirakan laporan keamanan resmi akan terbit pada pekan 28 September dan berencana merilis postmortem teknis penuh setelah investigasi selesai. Bursa juga mengatakan akan mengubah cara menilai dan menerapkan produk keamanan pihak ketiga.
Penyerang Mulai Mengonversi Aset Curian
Dompet yang terkait penyerang memulai pergerakan dana besar pertama pasca-eksploit pada 28 September. Blockchain data menunjukkan ETH masuk ke vault THORChain, sering dalam batch 100 ETH, sebelum dikonversi menjadi BTC.
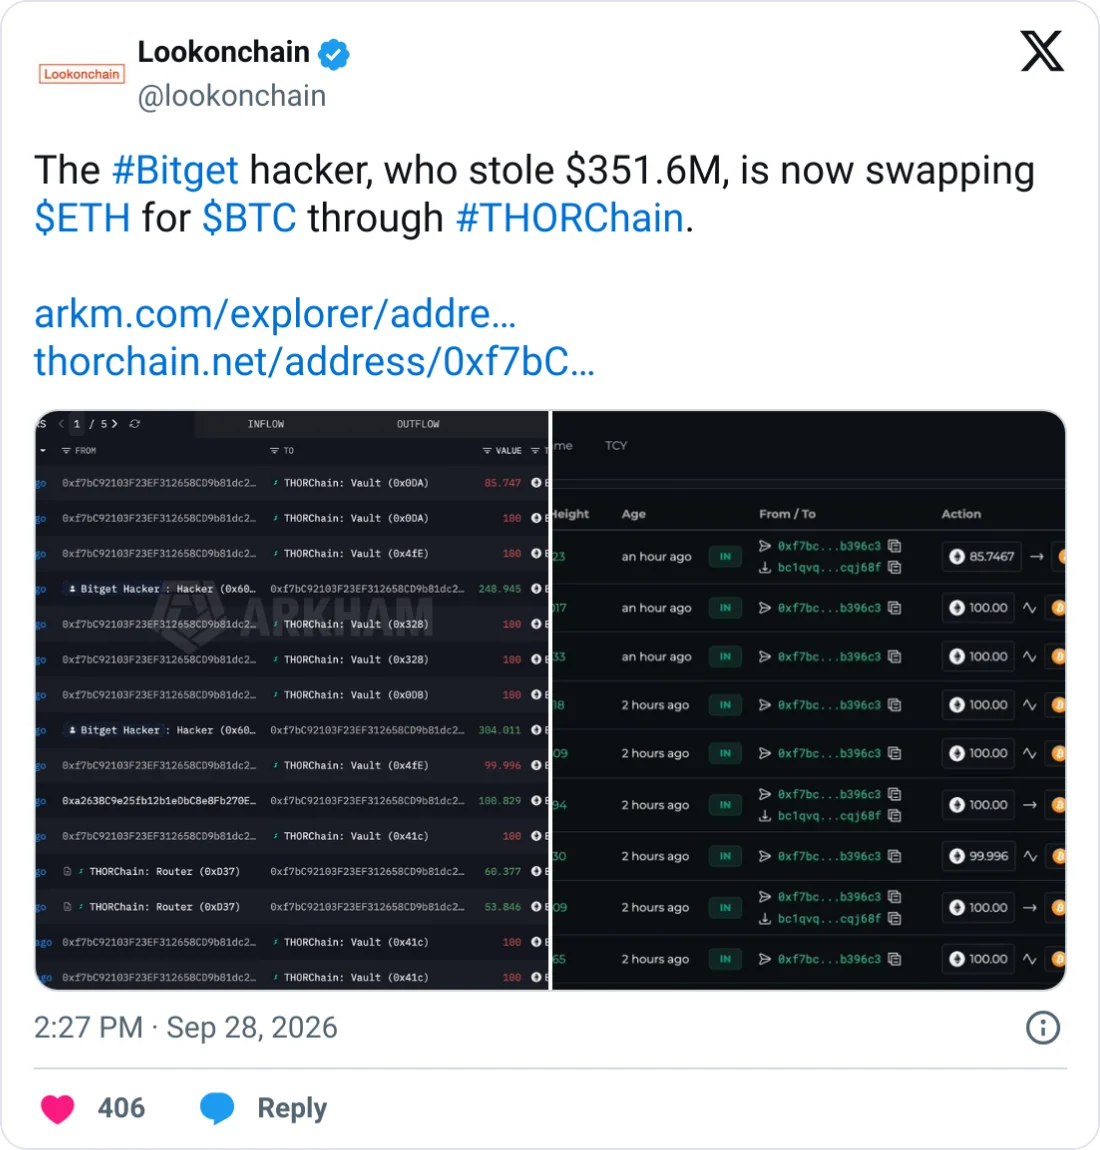
Pergerakan sebelumnya yang melibatkan XRP, BNB, dan TRX juga melewati THORChain dan layanan bridge serupa sebelum dikonversi menjadi Bitcoin, berkontribusi pada kenaikan sementara volume perdagangan dan biaya jaringan THORChain. Sebagian besar aset curian sudah dikonversi menjadi bitcoin, sementara sisa ETH terus bergerak melalui rute yang sama.
Sebagian Bitcoin diproses menggunakan teknik pengaburan transaksi. Bitget mempublikasikan alamat-alamat terkait penyerang dan meminta pelaku industri untuk membekukan serta memulihkan aset curian. THORChain mengatakan jaringan permissionless-nya tidak dapat memblokir alamat tertentu secara selektif.
Bitget menawarkan recovery bounty sebesar 5% dari dana penyerang yang berhasil dibekukan lewat aksi peserta dan mengatakan sebagian aset sudah dibekukan melalui koordinasi industri.
Bitget mengatakan mereka tidak akan mengidentifikasi penyerang sebelum mencapai kesimpulan yang pasti, sambil menyebut mereka “canggih” dan “didukung negara.” Bursa sebelumnya mengatakan mereka mencurigai Korea Utara berada di balik serangan tersebut.
ZachXBT Melacak Jaringan Pencucian di Balik Dana Curian
Investigasi blockchain ZachXBT mengatakan pelaku ilegal asal Tiongkok mencuci dana dari eksploit Bitget atas nama penyerang yang diduga DPRK, dengan para peserta secara terbuka mencari bantuan memproses order melalui server Discord publik dan kanal Telegram yang digunakan layanan terkait.
ZachXBT mengatakan dana tersebut berpindah chain melalui bridge sebelum disetor ke layanan mixing termasuk Wasabi. Ia mengidentifikasi lima alias yang terkait aktivitas ini: Cc, jack, Melon, lolo/Marin, dan HELP ME, beserta akun Discord atau Telegram terkait dan hash transaksi.
Salah satu pelaku yang diidentifikasi, Alias 4, juga terlihat mencuci dana dari eksploit Kelp DAO senilai $292 juta pada awal tahun ini, menurut ZachXBT. Ia mengatakan telah melihat pola yang sama setelah berbagai eksploit yang diatribusikan ke TraderTraitor dan telah melacak kelompok-kelompok tersebut dengan ketat, seraya menambahkan bahwa ia berencana mempublikasikan lebih banyak datanya dalam beberapa minggu ke depan.
Artikel ini telah disempurnakan dan ditingkatkan oleh ChatGPT.


