


 USD

Pengguna Magic Eden Hadapi Risiko NFT Usai Eksploit Payment Processor

Operasi white-hat mengamankan ribuan NFT yang terekspos saat pemilik diminta mencabut persetujuan lama
TL;DR
- Kerentanan yang melibatkan Payment Processor V2 milik LimitBreak mengekspos dompet yang masih menyimpan persetujuan NFT lama dari marketplace EVM Magic Eden yang sudah dihentikan.
- Peneliti keamanan 0xQuit memindahkan NFT yang rentan ke kustodi pelindung sebagai bagian dari operasi white-hat setelah aktivitas penyerang terdeteksi.
- Pengguna diminta mencabut persetujuan kontrak Ethereum dan ApeChain yang terdampak sebelum aset yang diselamatkan dikembalikan.
Trading lebih cerdas di Jupiter, DEX terdepan Solana yang dibuat untuk eksekusi cepat dan likuiditas dalam.
Swap token dengan harga kompetitif, routing lintas berbagai sumber likuiditas secara otomatis, serta akses perpetuals, DCA, dan tools trading lanjutan — semuanya di satu tempat!
Kerentanan yang melibatkan Payment Processor V2 milik LimitBreak mengekspos mantan pengguna Magic Eden EVM pada transfer NFT tanpa otorisasi karena persetujuan onchain lama tetap aktif setelah marketplace ditutup, memicu penyelamatan white-hat skala besar pada 25 September 2026. Peneliti keamanan 0xQuit, yang diidentifikasi sebagai Quit, VP of Blockchain di Yuga Labs, pada akhirnya memindahkan 23.155 NFTs senilai perkiraan $6 juta ke kustodi pelindung sementara pengguna yang terdampak diminta mencabut izin kontrak yang rentan.
Magic Eden telah mengakhiri dukungan marketplace EVM pada 9 Maret 2026. Listing dan penawarannya dikelola offchain dan berhenti terlihat atau bisa ditindaklanjuti setelah penutupan, tetapi persetujuan yang sebelumnya diberikan pengguna kepada payment processor tetap tercatat onchain. Izin tersebut memungkinkan kontrak yang disetujui memindahkan NFT sampai pemilik dompet secara eksplisit mencabutnya.
Layanan keamanan dompet Revoke.cash memperingatkan bahwa celah Payment Processor V2 menempatkan dompet pada risiko jika masih mengotorisasi kontrak tersebut untuk mentransfer NFT. Membatalkan listing marketplace lama atau memutus koneksi dompet dari sebuah website tidak menghapus persetujuan blockchain itu, sehingga sisa izin yang masih aktif menjadi isu keamanan utama.
Aktivitas awal sempat tampak menunjukkan pengurasan skala besar. Sebuah dompet memindahkan 3.832 NFT dari lebih dari 100 dompet melalui transaksi yang disusun sebagai penjualan zero-ETH. NFT trader Cirrus menyoroti aktivitas tersebut sebelum transfer itu diidentifikasi sebagai bagian dari operasi defensif yang dilakukan oleh 0xQuit.
Quit kemudian mengonfirmasi bahwa aset yang disimpan di dompet penyelamatan aman, menulis: “Everything in 0x71cF3f5724bD2B72Ef6464992aCd26216DE7fe33 is safe.” NFT tersebut diperkirakan akan dikembalikan setelah pemilik menghapus persetujuan yang telah membuat dompet mereka terekspos.
Aktivitas penyerang memicu penyelamatan yang lebih luas
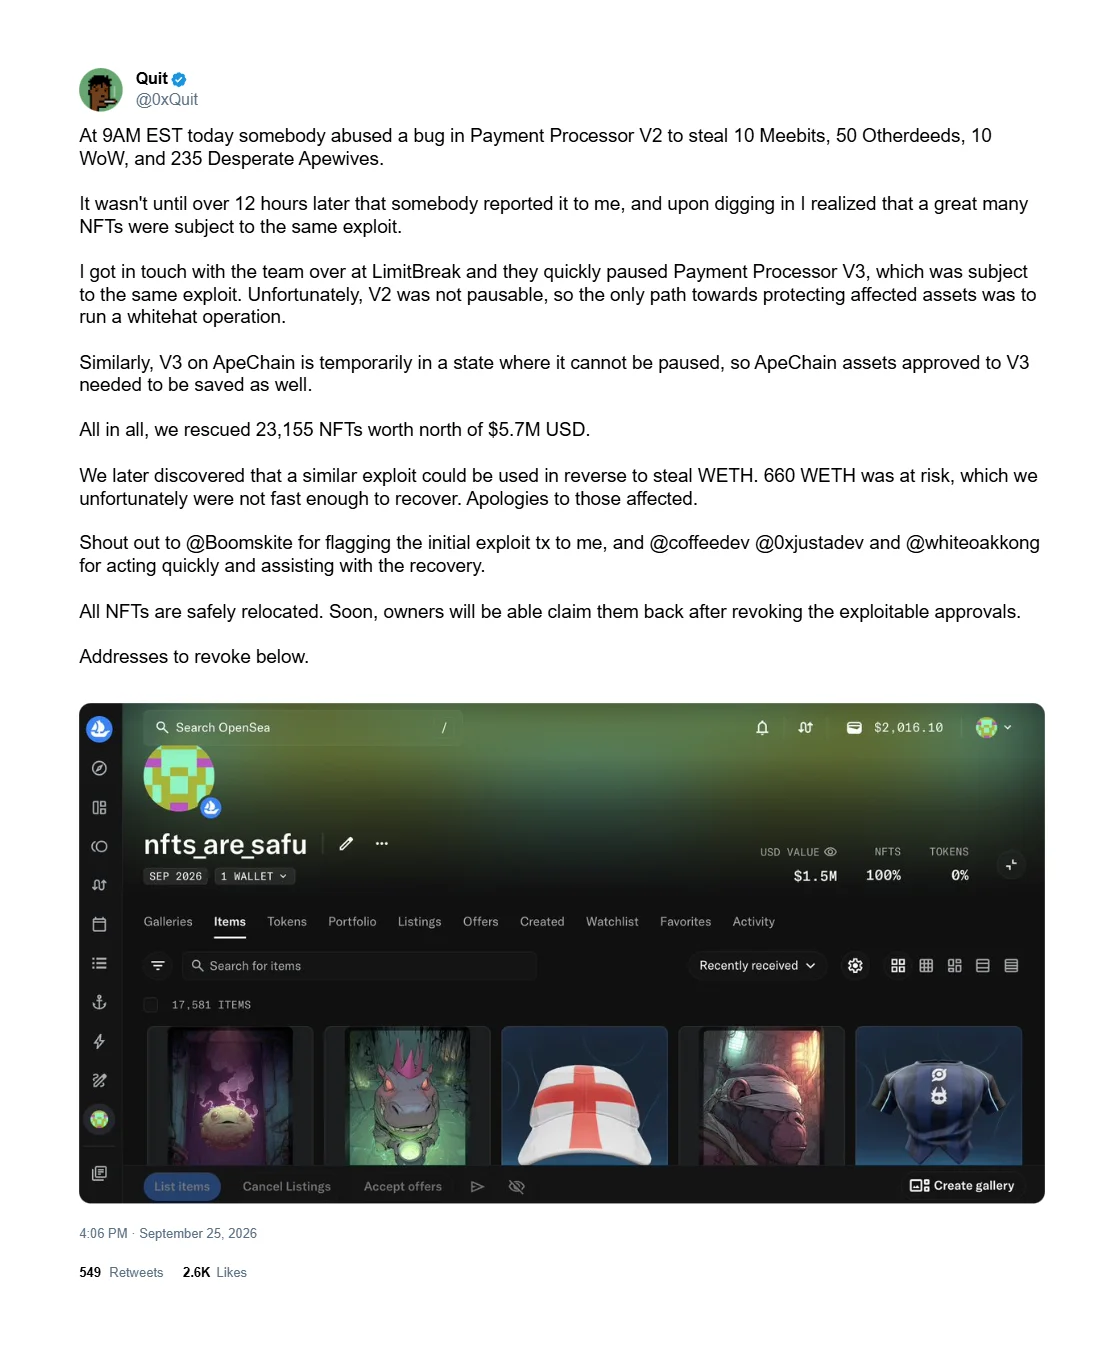
Quit mengatakan seorang penyerang sudah mengeksploitasi kelemahan Payment Processor V2 sekitar pukul 9 pagi EST, mengambil NFT dari beberapa koleksi sebelum operasi penyelamatan yang lebih luas dimulai.
Setelah menyelidiki aktivitas itu, Quit menentukan bahwa masih ada jauh lebih banyak NFT yang terekspos. Payment Processor V2 tidak bisa di-pause, sehingga para pembela tidak dapat mematikan fungsi kontrak yang terdampak secara langsung.
Quit menghubungi LimitBreak, yang bisa mem-pause Payment Processor V3, meski deployment V3 di ApeChain untuk sementara tidak dapat di-pause. Dengan kontrak V2 yang rentan masih aktif, Quit mengatakan cara yang tersedia untuk melindungi aset yang terekspos adalah memindahkannya ke kustodi aman sebelum pelaku jahat melakukannya.
Penyelamatan itu pada akhirnya meluas jauh melampaui transfer pertama yang diamati. Batch awal tersebut hanya merepresentasikan tahap pembuka operasi, bukan jumlah akhir aset yang diamankan.
Jalur eksploit WETH menambah kerugian terpisah
Quit juga menentukan bahwa kelemahan processor itu tampaknya dapat dieksploitasi dalam arah sebaliknya untuk mencuri 660 WETH, jalur serangan terpisah dari transfer NFT. Dana tersebut, senilai sekitar $1,7 juta, tidak dipulihkan melalui penyelamatan NFT.
Peneliti tersebut mengatakan tim bekerja semalaman untuk mencoba membatasi dampak. Kerugian WETH tetap terpisah dari nilai NFT yang dipindahkan ke kustodi white-hat dan tidak boleh digabungkan dengan aset yang diselamatkan seolah-olah semuanya dicuri.
Revoke.cash awalnya mengatakan angka akhir NFT yang berhasil diambil oleh pelaku jahat belum ditentukan. Informasi selanjutnya mengidentifikasi transfer penyerang yang spesifik per koleksi serta paparan WETH terpisah yang belum dipulihkan, tetapi tidak ada satu total kerugian final yang mencakup seluruh insiden yang ditetapkan.
Pengguna diminta mencabut persetujuan lama
Revoke.cash menyarankan pengguna Ethereum yang telah mengotorisasi Payment Processor V2 untuk mencabut izin tersebut. Pengguna ApeChain yang telah menyetujui Payment Processor V3 secara terpisah juga diminta mencabut otorisasi itu.
Persetujuan operator NFT memberi kontrak lain izin untuk memindahkan NFT atas nama sebuah dompet. Karena persetujuan tersebut tetap onchain sampai diubah atau dicabut, mengakhiri sebuah listing marketplace tidak otomatis menghapus izin kontrak yang mendasarinya.
Perbedaan ini berarti mantan pengguna Magic Eden bisa tetap terekspos meski mereka sudah berhenti menggunakan marketplace EVM. Memutus koneksi dompet dari situs juga tidak membatalkan izin yang sudah tercatat onchain.
Revoke.cash menyediakan exploit checker untuk membantu pengguna menentukan apakah dompet mereka terdampak dan apakah persetujuan processor yang relevan masih aktif. Pencabutan bisa mencegah transfer tambahan tetapi tidak dapat membalikkan aset yang sudah berpindah.
Pemilik yang NFT-nya ditempatkan ke kustodi white-hat diperkirakan menghapus persetujuan yang rentan sebelum menerima aset mereka kembali, untuk menghindari kembali ke kondisi dompet terekspos yang sama.
Revoke.cash belum memublikasikan detail teknis yang menjelaskan celah Payment Processor V2 yang tepat pada saat peringatannya. Dampak yang sudah dipastikan adalah bahwa processor yang rentan itu dapat digunakan untuk memindahkan NFT dari dompet yang sebelumnya telah memberinya izin.
Insiden ini tidak menetapkan adanya kerugian jahat di kedua chain yang didukung. Pemberitahuan ApeChain terkait paparan melalui persetujuan V3 dan kebutuhan pencabutan preventif, sementara peringatan Ethereum terkait kontrak V2.
Perpindahan massal NFT juga bukan bukti bahwa semua aset yang diselamatkan telah dicuri. Sebagian besar transfer tersebut merupakan bagian dari upaya penahanan white-hat setelah aktivitas penyerang menunjukkan bahwa persetujuan lama dapat disalahgunakan.
Artikel ini telah disempurnakan dan ditingkatkan oleh ChatGPT.


