


 USD

Bitget retoma saques após exploit de US$ 388 milhões

Corretora retoma serviços em etapas enquanto ativos roubados são convertidos via THORChain
TL;DR
- A Bitget começou a restaurar os saques após conter uma violação ligada a um produto de segurança de terceiros.
- Os saques de Bitcoin voltaram primeiro, com Ethereum, USDT e outros serviços previstos para voltar na sequência.
- ZachXBT disse que atores ilícitos chineses estão lavando fundos do ataque para supostos invasores ligados à DPRK, usando bridges e serviços de mixing.
Negocie de forma mais inteligente na Jupiter, a principal DEX da Solana, feita para execução rápida e liquidez profunda.
Faça swap de tokens com taxas competitivas, roteie automaticamente entre várias fontes de liquidez e acesse perpetuals, DCA e ferramentas avançadas de trading — tudo em um só lugar!
Bitget começou a restaurar os saques em 28 de setembro de 2026, quatro dias após uma violação de segurança desencadear transferências não autorizadas de suas carteiras hot e warm. A corretora disse que cerca de US$ 388 milhões em ativos foram roubados depois que atacantes exploraram um produto de segurança de terceiros, obtiveram credenciais internas de alto nível e burlaram controles de risco de saque sem roubar chaves privadas.
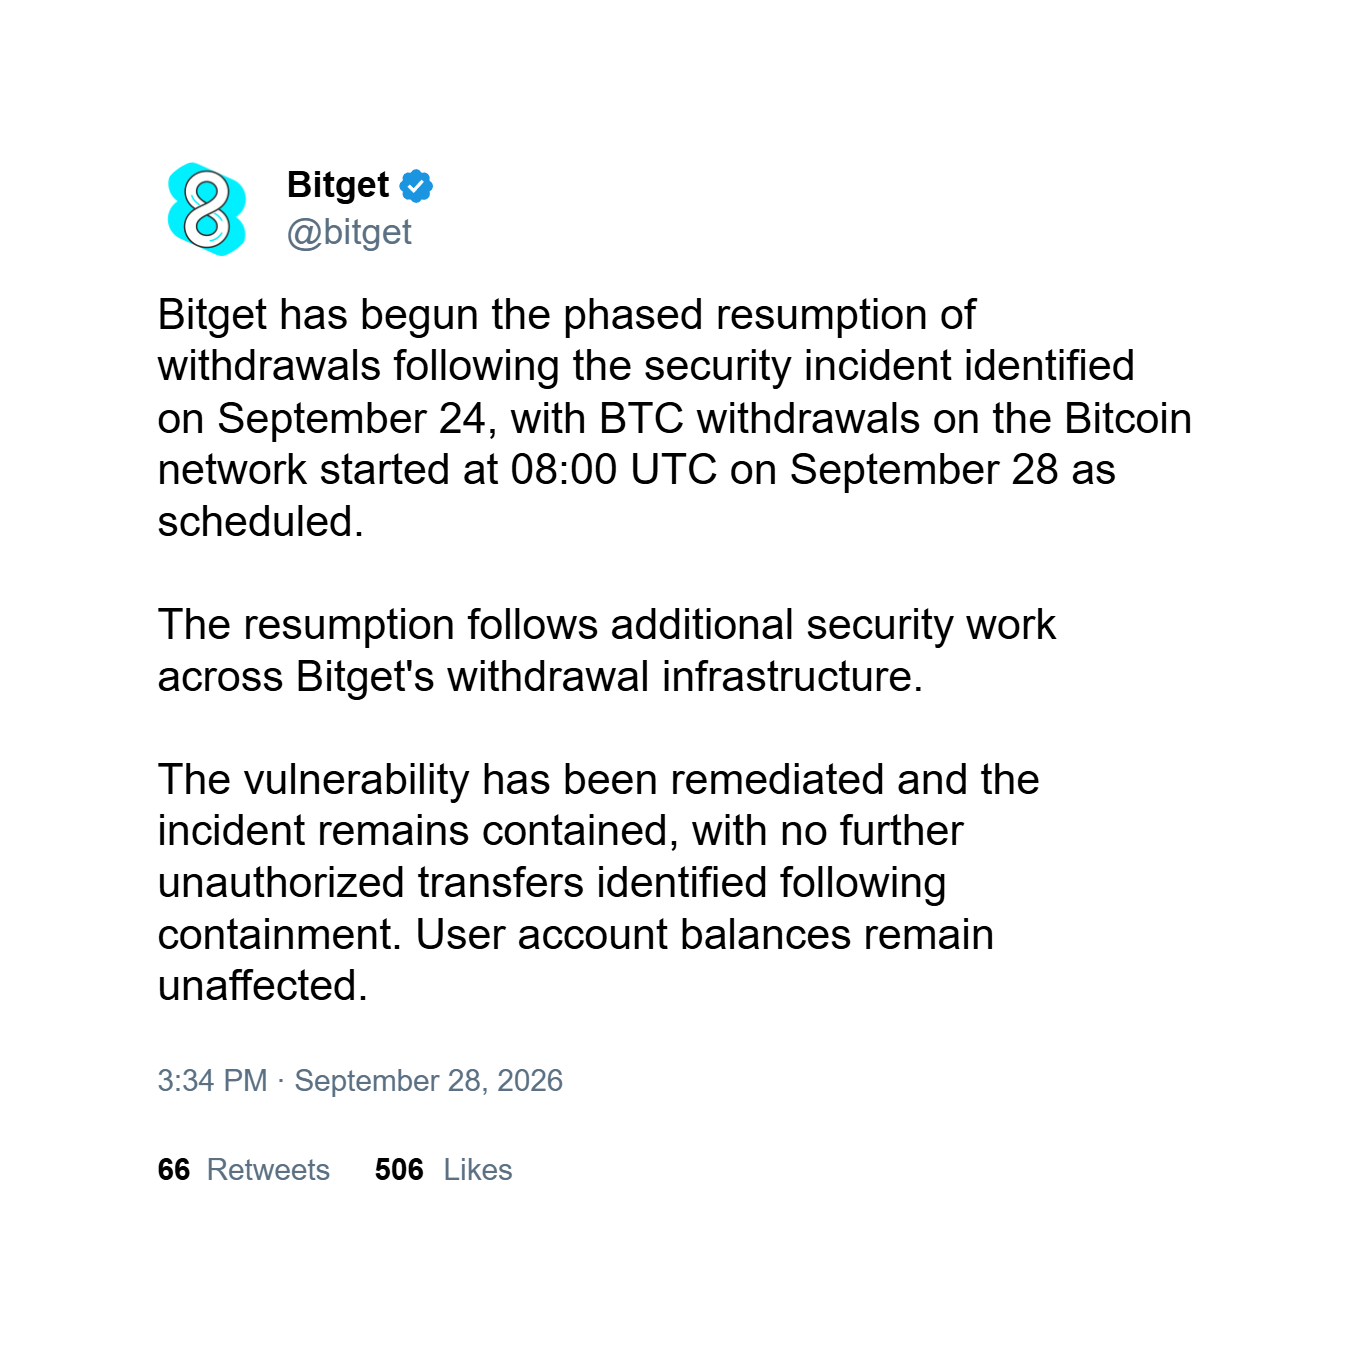
A atividade não autorizada começou por volta das 18h31 UTC em 24 de setembro. A Bitget disse que o atacante usou credenciais comprometidas para enviar instruções fraudulentas de saque em várias redes. “O atacante então usou essas credenciais para enviar comandos fraudulentos de saque ao sistema de carteiras, fazendo com que ele executasse transferências anormais que burlaram os controles de risco”, disse a Bitget.
Os ativos afetados incluíram ETH, USDT, USDC, BNB, AVAX, XRP e tokens baseados em Tron. Cerca de US$ 185 milhões foram movimentados em um único minuto. A Bitget disse que os saldos dos usuários, as carteiras frias e seu serviço separado de carteira self-custodial não foram afetados.
As estimativas de perdas aumentaram à medida que o rastreamento continuou. A estimativa inicial era de US$ 351,6 milhões antes de um rastreamento posterior elevar o total confirmado para cerca de US$ 387,5 milhões. A Bitget depois confirmou o número em torno de US$ 388 milhões. O roubo foi identificado como o maior furto cripto reportado de 2026 até então, superando incidentes envolvendo KelpDAO e o Drift Protocol.
A Bitget disse que corrigiu a vulnerabilidade, conteve o incidente e não detectou novas transferências não autorizadas. As perdas seriam cobertas pelo Bitget User Protection Fund, que detinha 5.500 BTC.
Saques voltam chain por chain
A CEO da Bitget, Gracy Chen, disse durante uma live em 28 de setembro que o incidente afetou a infraestrutura de saques em várias chains e ativos, exigindo checagens de segurança separadas antes que cada rota de saque pudesse ser reaberta. Chen disse que a suspensão foi uma medida de segurança, e não resultado de insuficiência de ativos dos usuários.
Bitcoin foi o primeiro a ter os saques retomados porque o pipeline de saque de BTC não havia sido afetado pelo ataque e foi o primeiro a concluir os preparativos. A Bitget disse que 4.098 transações de saque de BTC haviam sido processadas após a retomada do serviço.
Chen disse que a restauração de ETH e USDT dependia do progresso das checagens de segurança e da demanda dos usuários. Ela também disse que o Protection Fund seria recomposto para acima de US$ 300 milhões em uma semana.
Mandiant e SlowMist estavam ajudando a Bitget na investigação. A Bitget disse que esperava um relatório oficial de segurança durante a semana de 28 de setembro e planejava um postmortem técnico completo após a conclusão da investigação. A corretora também disse que mudaria a forma como avalia e implementa produtos de segurança de terceiros.
Atacante começa a converter ativos roubados
Carteiras ligadas ao atacante iniciaram suas primeiras grandes movimentações pós-exploit em 28 de setembro. Dados on-chain mostraram ETH entrando em cofres da THORChain, muitas vezes em lotes de 100 ETH, antes de serem convertidos em BTC.
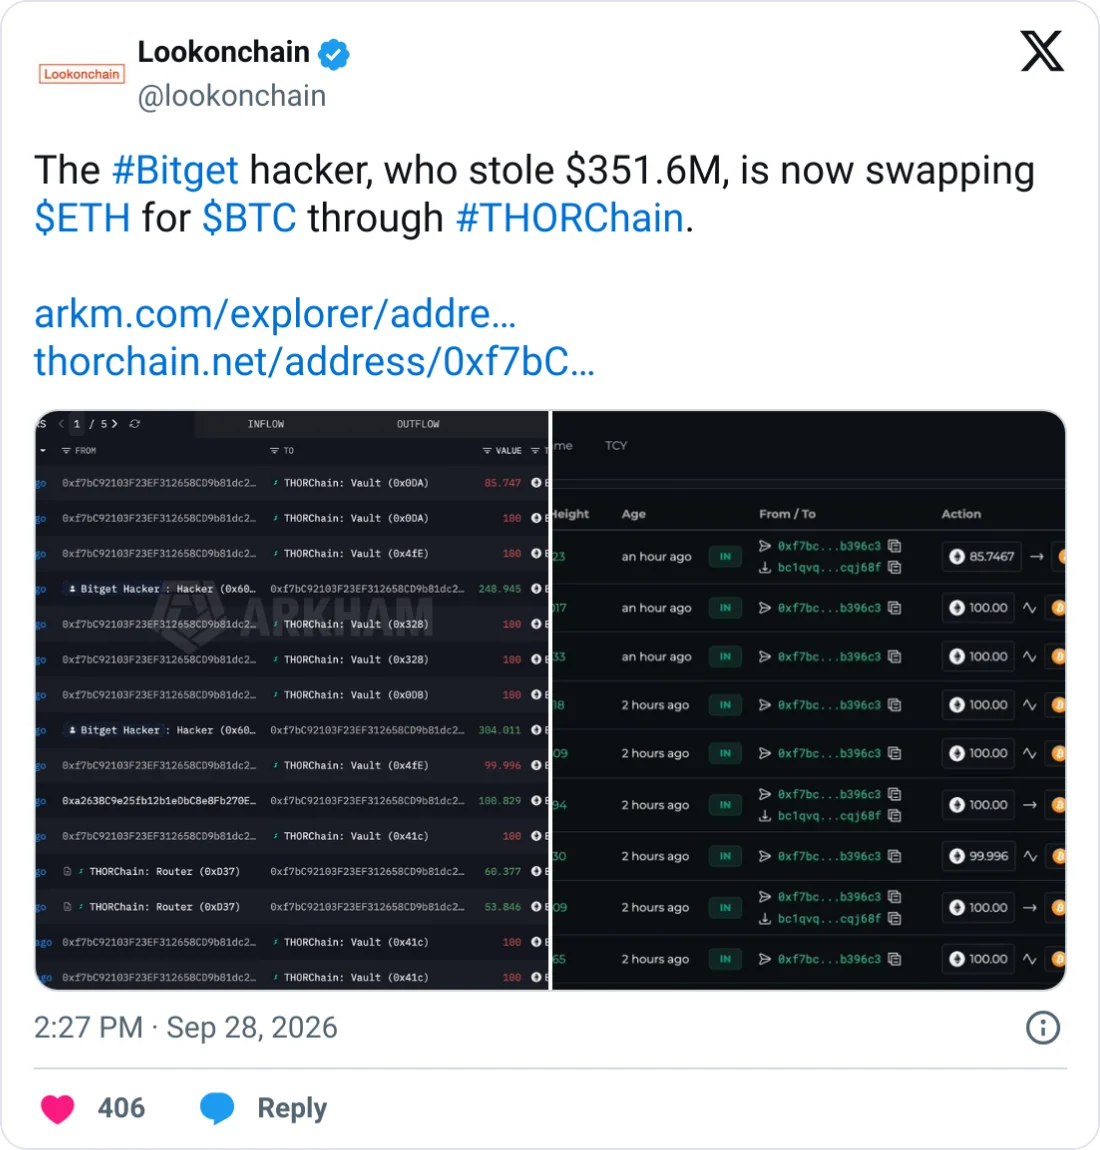
Movimentações anteriores envolvendo XRP, BNB e TRX também passaram pela THORChain e serviços de bridge semelhantes antes da conversão em Bitcoin, contribuindo para um aumento temporário no volume de negociações e nas taxas de rede da THORChain. Uma parte substancial dos ativos roubados já havia sido convertida em bitcoin, enquanto o ETH restante continuava seguindo pela mesma rota.
Parte do Bitcoin foi processada usando técnicas de ofuscação de transações. A Bitget publicou endereços ligados ao atacante e pediu que participantes do setor congelem e recuperem os ativos roubados. A THORChain disse que sua rede permissionless não consegue bloquear seletivamente endereços individuais.
A Bitget ofereceu uma recompensa de recuperação equivalente a 5% de quaisquer fundos do atacante congelados com sucesso por meio das ações de um participante e disse que alguns ativos já haviam sido congelados por coordenação do setor.
A Bitget disse que não identificaria os atacantes antes de chegar a uma conclusão definitiva, enquanto os classificava como “sofisticados” e “patrocinados por Estado”. A corretora havia dito anteriormente que suspeitava que a Coreia do Norte estava por trás do ataque.
ZachXBT rastreia rede de lavagem por trás dos fundos roubados
O investigador on-chain ZachXBT disse que atores ilícitos chineses estão lavando fundos do exploit da Bitget em nome dos supostos atacantes da DPRK, com participantes buscando abertamente ajuda para processar ordens em servidores públicos do Discord e canais do Telegram usados pelos serviços envolvidos.
ZachXBT disse que os fundos estão pulando de chain via bridges antes de serem depositados em serviços de mixing, incluindo o Wasabi. Ele identificou cinco aliases ligados à atividade: Cc, jack, Melon, lolo/Marin e HELP ME, junto com contas associadas no Discord ou Telegram e hashes de transações.
Um dos atores identificados, Alias 4, também foi observado lavando fundos do exploit de US$ 292 milhões da Kelp DAO no início deste ano, segundo ZachXBT. Ele disse ter visto o mesmo padrão após múltiplos exploits atribuídos ao TraderTraitor e que acompanhou os grupos de perto, acrescentando que planeja publicar mais dados nas próximas semanas.
Este artigo foi refinado e aprimorado pelo ChatGPT.


