


 USD

Usuários da Magic Eden enfrentam risco de NFT após exploit

Operação white-hat protege milhares de NFTs expostos enquanto holders são orientados a revogar aprovações legadas
TL;DR
- Uma vulnerabilidade envolvendo o Payment Processor V2 da LimitBreak expôs carteiras que ainda carregavam aprovações antigas de NFTs do marketplace EVM descontinuado da Magic Eden.
- O pesquisador de segurança 0xQuit moveu NFTs vulneráveis para custódia protetiva como parte de uma operação white-hat após a detecção de atividade de atacante.
- Usuários foram orientados a revogar as aprovações de contrato afetadas em Ethereum e ApeChain antes de os ativos resgatados serem devolvidos.
Negocie de forma mais inteligente na Jupiter, a principal DEX da Solana, feita para execução rápida e liquidez profunda.
Faça swap de tokens com taxas competitivas, roteie automaticamente por várias fontes de liquidez e acesse perpétuos, DCA e ferramentas avançadas de trading — tudo em um só lugar!
Uma vulnerabilidade envolvendo o Payment Processor V2 da LimitBreak expôs ex-usuários da Magic Eden EVM a transferências não autorizadas de NFT porque aprovações antigas onchain permaneceram ativas após o fechamento do marketplace, motivando um resgate white-hat em grande escala em 25 de setembro de 2026. O pesquisador de segurança 0xQuit, identificado como Quit, VP de Blockchain na Yuga Labs, acabou movendo 23.155 NFTs avaliados em cerca de $6 milhões para custódia protetiva, enquanto usuários afetados foram orientados a revogar permissões vulneráveis de contrato.
A Magic Eden havia encerrado o suporte ao marketplace EVM em 9 de março de 2026. Suas listagens e ofertas eram mantidas offchain e deixaram de ficar visíveis ou acionáveis após o encerramento, mas as aprovações que usuários haviam concedido anteriormente ao processador de pagamentos permaneceram registradas onchain. Essas permissões permitiam que o contrato aprovado movesse NFTs até que os donos da carteira as revogassem explicitamente.
O serviço de segurança de carteiras Revoke.cash alertou que a falha do Payment Processor V2 colocava carteiras em risco se ainda autorizassem o contrato a transferir NFTs. Cancelar uma listagem antiga no marketplace ou desconectar uma carteira de um site não removia essas aprovações na blockchain, fazendo com que as permissões remanescentes fossem o principal problema de segurança.
A atividade inicial parecia indicar um dreno em grande escala. Uma carteira moveu 3.832 NFTs de mais de 100 carteiras por meio de transações estruturadas como vendas a zero ETH. O trader de NFT Cirrus chamou atenção para a atividade antes de as transferências serem identificadas como parte de uma operação defensiva conduzida por 0xQuit.
Quit mais tarde confirmou que os ativos mantidos na carteira de resgate estavam seguros, escrevendo: “Tudo em 0x71cF3f5724bD2B72Ef6464992aCd26216DE7fe33 está seguro.” Esperava-se que os NFTs fossem devolvidos após os holders removerem as aprovações que haviam deixado suas carteiras expostas.
Atividade de atacante desencadeia resgate mais amplo
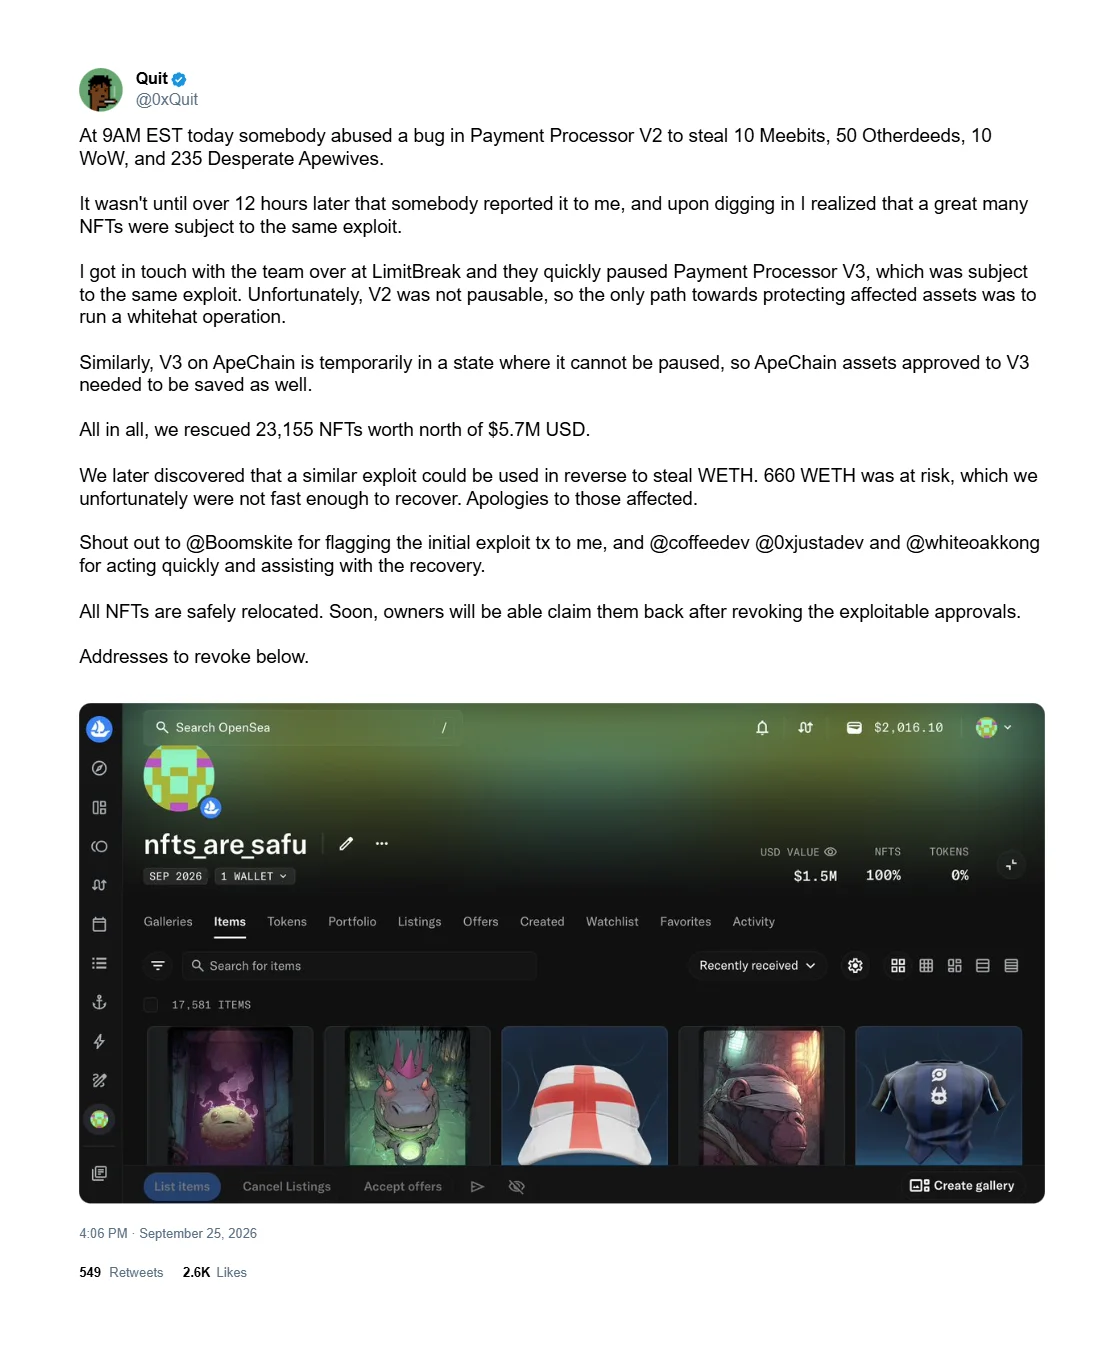
Quit disse que um atacante já havia explorado a fraqueza do Payment Processor V2 por volta das 9h (EST), levando NFTs de várias coleções antes do início da operação de resgate mais ampla.
Após investigar essa atividade, Quit determinou que muitos outros NFTs ainda permaneciam expostos. O Payment Processor V2 não podia ser pausado, deixando os defensores sem a possibilidade de desligar diretamente a funcionalidade do contrato afetado.
Quit entrou em contato com a LimitBreak, que conseguiu pausar o Payment Processor V3, embora uma implantação do V3 na ApeChain temporariamente não pudesse ser pausada. Com o contrato vulnerável V2 ainda ativo, Quit disse que a forma disponível de proteger ativos expostos era movê-los para custódia segura antes que um agente malicioso o fizesse.
O resgate acabou se expandindo muito além das primeiras transferências observadas. O lote inicial representou apenas a etapa de abertura da operação, e não o número final de ativos protegidos.
Vetor de exploit com WETH adiciona perdas separadas
Quit também determinou que a fraqueza do processador aparentemente poderia ser explorada no sentido inverso para roubar 660 WETH, um vetor de ataque separado das transferências de NFT. Esses fundos, avaliados em cerca de $1,7 milhão, não foram recuperados por meio do resgate de NFTs.
O pesquisador disse que a equipe trabalhou durante a noite tentando conter os danos. A perda de WETH permaneceu separada do valor dos NFTs movidos para custódia white-hat e não deve ser somada aos ativos resgatados como se todos tivessem sido roubados.
A Revoke.cash afirmou inicialmente que o número final de NFTs efetivamente levados por agentes maliciosos ainda não havia sido determinado. Informações posteriores identificaram as transferências do atacante por coleção e a exposição separada de WETH não recuperada, mas não foi estabelecido um total único e final de perdas cobrindo todo o incidente.
Usuários são orientados a revogar aprovações legadas
A Revoke.cash orientou usuários de Ethereum que haviam autorizado o Payment Processor V2 a revogar essa permissão. Usuários da ApeChain que aprovaram o Payment Processor V3 foram orientados separadamente a revogar essa autorização.
Uma aprovação de operador de NFT concede a outro contrato permissão para mover NFTs em nome de uma carteira. Como a aprovação permanece onchain até ser alterada ou revogada, encerrar uma listagem no marketplace não remove automaticamente a permissão do contrato subjacente.
Essa distinção significava que ex-usuários da Magic Eden poderiam continuar expostos mesmo após pararem de usar o marketplace EVM. Desconectar uma carteira do site também não cancelava permissões já registradas onchain.
A Revoke.cash disponibilizou um verificador de exploit para ajudar usuários a determinar se sua carteira havia sido afetada e se a aprovação relevante do processador permanecia ativa. A revogação poderia impedir transferências adicionais, mas não poderia reverter ativos que já haviam sido movidos.
Esperava-se que holders cujos NFTs foram colocados em custódia white-hat removessem a aprovação vulnerável antes de receberem seus ativos de volta, evitando um retorno ao mesmo estado de exposição da carteira.
A Revoke.cash não havia publicado detalhes técnicos explicando a falha exata subjacente do Payment Processor V2 no momento do alerta. O efeito estabelecido era que o processador vulnerável poderia ser usado para mover NFTs de carteiras que anteriormente lhe haviam concedido permissão.
O incidente não confirmou perdas maliciosas em ambas as redes suportadas. O aviso da ApeChain dizia respeito à exposição por meio da aprovação do V3 e à necessidade de revogação preventiva, enquanto o alerta em Ethereum dizia respeito ao contrato V2.
A movimentação em massa de NFTs também não era, por si só, evidência de que todos os ativos resgatados haviam sido roubados. A maior parte dessas transferências fez parte do esforço de contenção white-hat após a atividade de atacante mostrar que aprovações legadas poderiam ser abusadas.
Este artigo foi refinado e aprimorado pelo ChatGPT.


