


 USD

Hack na Bitget chega a $351.6 milhões; corretora congela saques

Corretora diz que fundo de proteção pode cobrir perdas enquanto investigação aponta possível ligação com a DPRK
TL;DR
- A Bitget disse que transferências não autorizadas detectadas em 24 de setembro de 2026 afetaram cerca de $351.6 milhões em partes de seus sistemas de hot e warm wallets.
- Os saques foram suspensos enquanto depósitos e negociações seguiram operacionais, com a Bitget dizendo que seu User Protection Fund poderia cobrir a perda.
- Gracy Chen disse depois que o incidente tinha alta probabilidade de estar ligado a hackers norte-coreanos, embora a identidade do atacante não pudesse ser confirmada com 100% de certeza.
Negocie de forma mais inteligente na Jupiter, a principal DEX da Solana, criada para execução rápida e alta liquidez.
Faça swap de tokens com taxas competitivas, roteie automaticamente por múltiplas fontes de liquidez e acesse perpétuos, DCA e ferramentas avançadas de trading — tudo em um só lugar!
Bitget disse que transferências não autorizadas de carteira detectadas em 24 de setembro de 2026 afetaram cerca de $351.6 milhões em ativos, levando a corretora a suspender os saques enquanto mantinha depósitos e negociações operacionais. A invasão ficou limitada a partes da infraestrutura de hot e warm wallets da Bitget, enquanto as cold wallets e a maior parte dos ativos da plataforma não foram afetados.
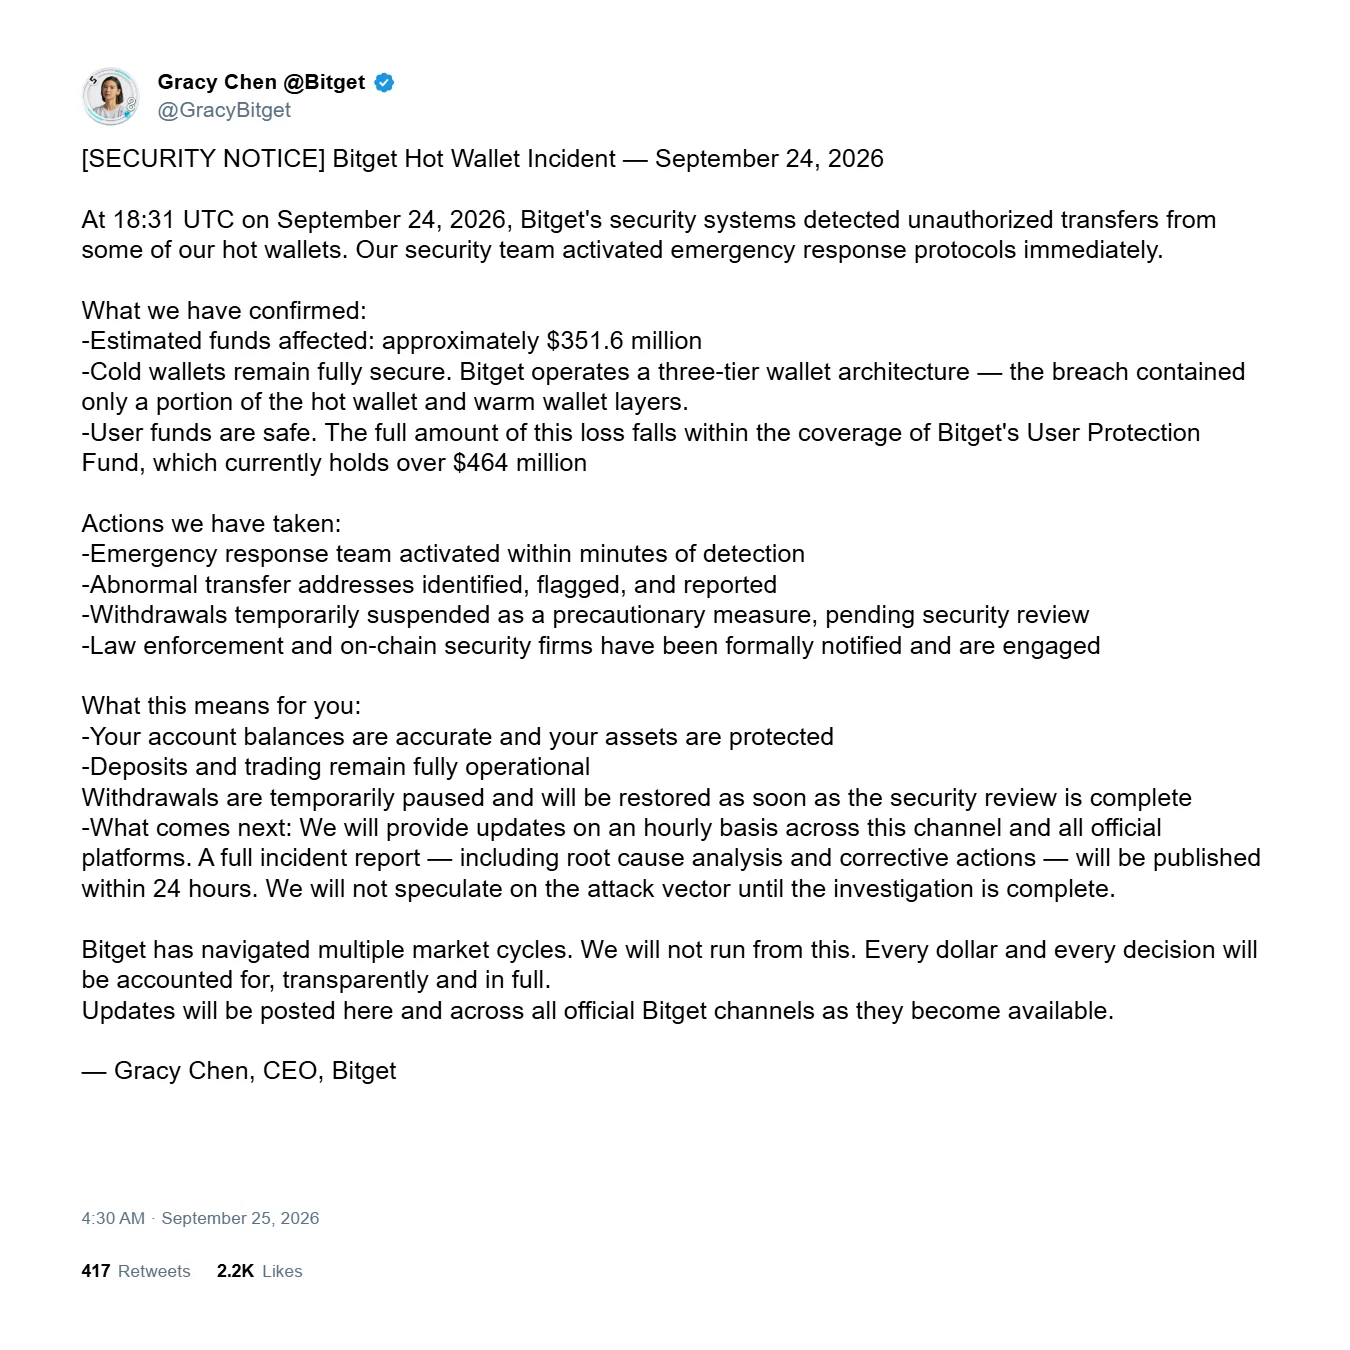
A Bitget disse que seus sistemas de segurança detectaram as transferências suspeitas às 18:31 UTC e ativaram um processo de resposta emergencial em poucos minutos. A corretora começou a identificar os endereços que receberam as transferências não autorizadas e depois entrou em contato com autoridades policiais e empresas de segurança de blockchain para obter ajuda.
Uma estimativa inicial on-chain da Bubblemaps apontou o valor drenado em aproximadamente $192 milhões em diferentes redes. Esse rastreamento inicial cobriu 15 transferências envolvendo sete ativos, com Ethereum representando 44.4% do valor observado. As transferências incluíram Ether, BNB, Avalanche, Tether, USDC e XAUT lastreado em ouro, com alguns ativos sendo enviados primeiro para um endereço e depois distribuídos entre vários outros.
A estimativa mais ampla da Bitget depois subiu para cerca de $351.6 milhões. A corretora não havia fornecido uma lista completa de todas as carteiras afetadas naquele momento, e o motivo da diferença entre a estimativa inicial on-chain e o número maior seguia sem esclarecimento.
XRP e ETH dominam a divisão posterior dos ativos
Uma atualização posterior da Lookonchain trouxe um detalhamento mais preciso dos ativos afetados pela violação.
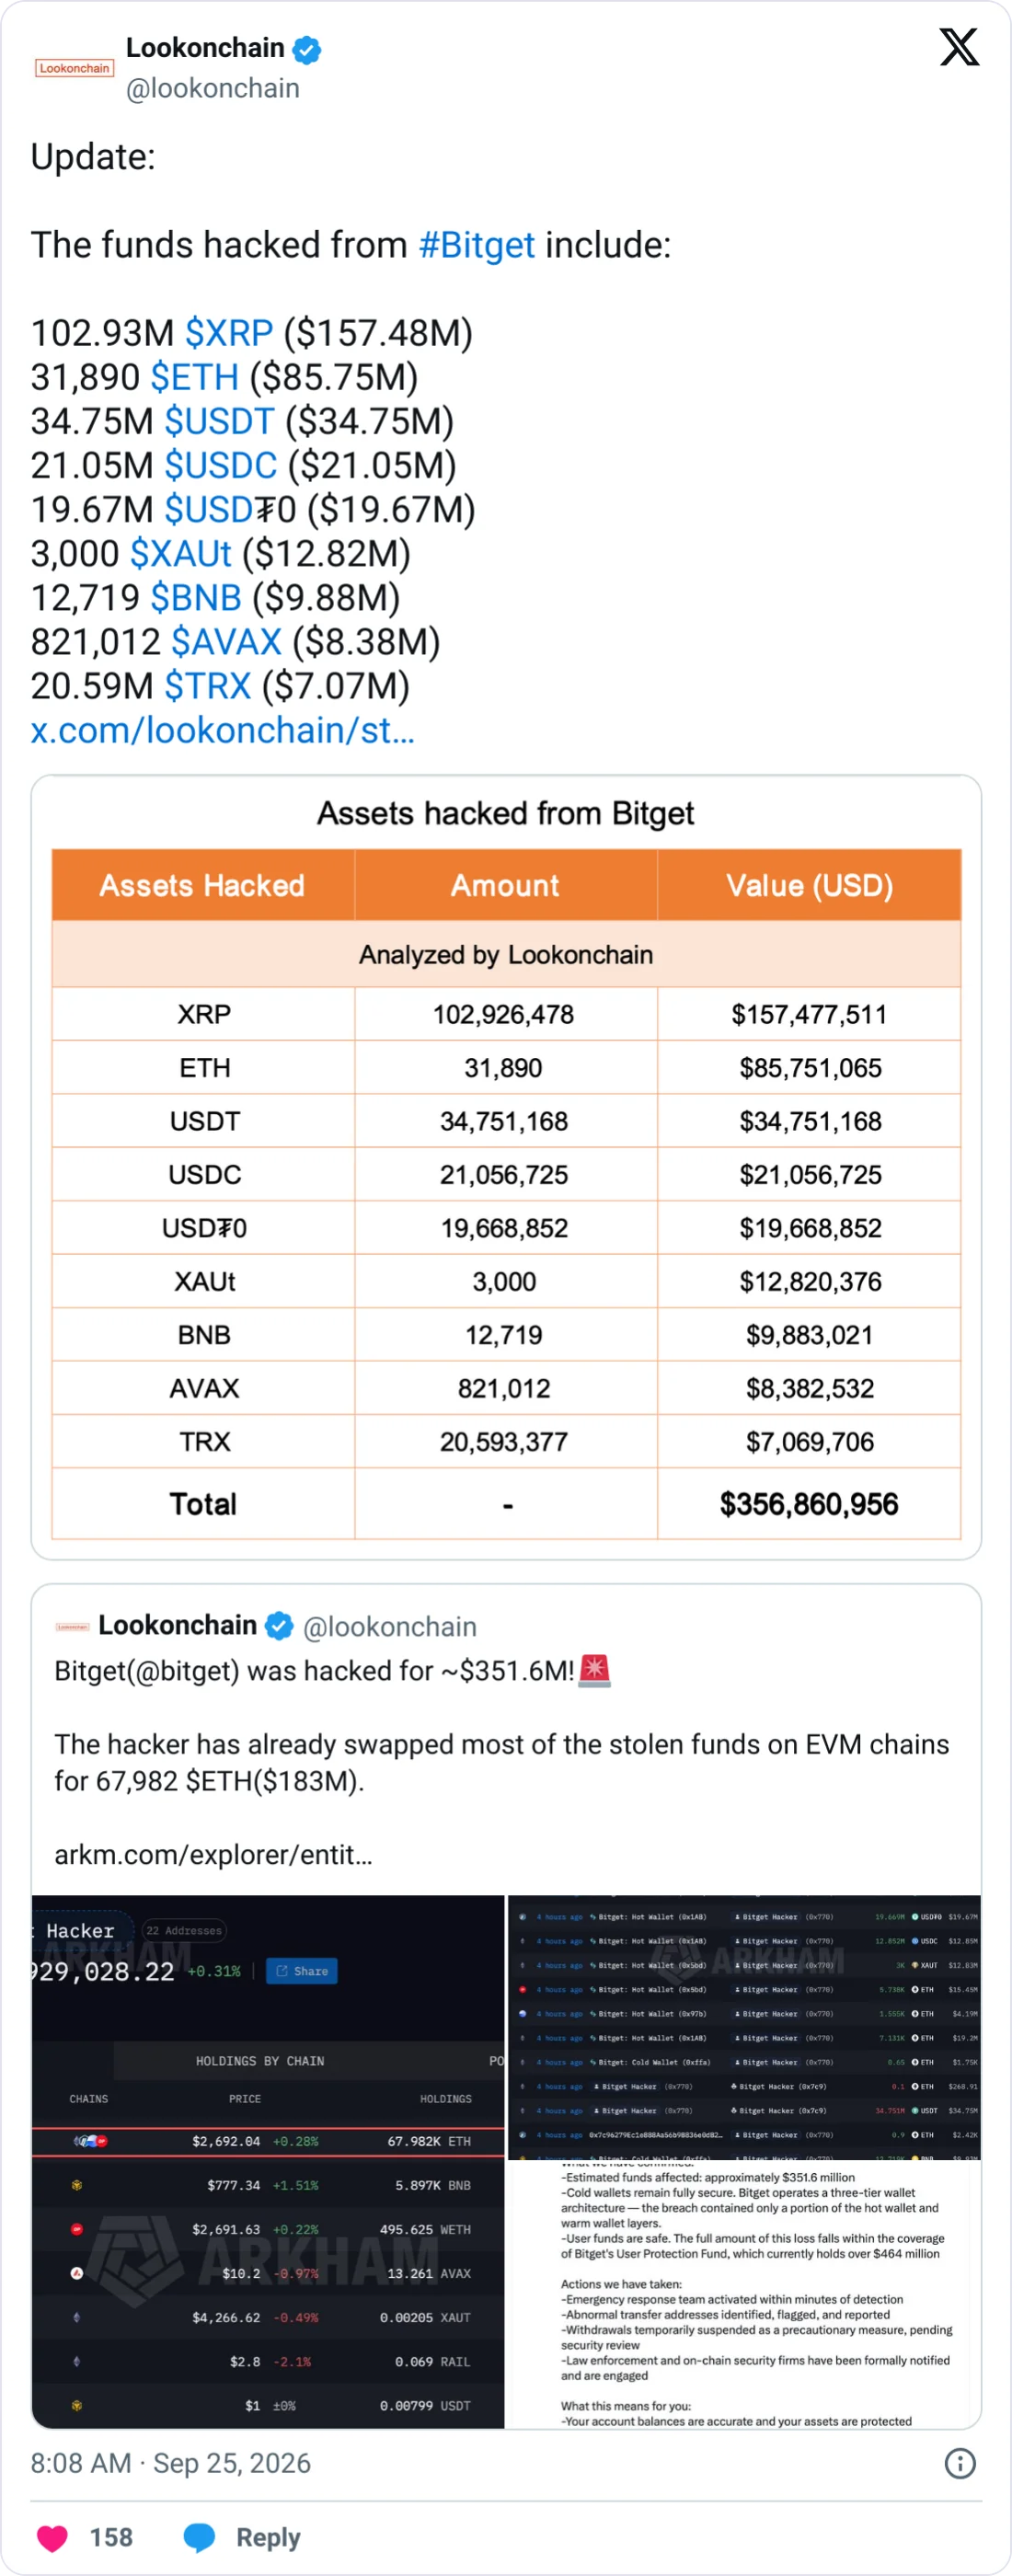
Os valores declarados nesse detalhamento posterior somam cerca de $356.85 milhões. O XRP respondeu por aproximadamente 44% desse valor listado, enquanto o ETH representou cerca de 24%. Juntos, os dois ativos foram avaliados em aproximadamente $243.23 milhões, ou cerca de 68% do detalhamento posterior.
USDT, USDC e USDt0 tiveram um valor declarado combinado de cerca de $75.47 milhões. XAUt, BNB, AVAX e TRX juntos representaram mais aproximadamente $38.15 milhões. As informações apresentadas não conciliaram de forma definitiva os diferentes recortes de valuation.
Fundo de proteção e garantias de solvência
A Bitget disse que os saldos dos usuários permaneceram corretos e que seu User Protection Fund cobriria o incidente. O fundo foi inicialmente informado em mais de $464 milhões, colocando a perda estimada em cerca de 76% do valor declarado.
Gracy Chen, Chief Executive Officer da Bitget, disse: “O valor total dessa perda está dentro da cobertura do User Protection Fund da Bitget.”
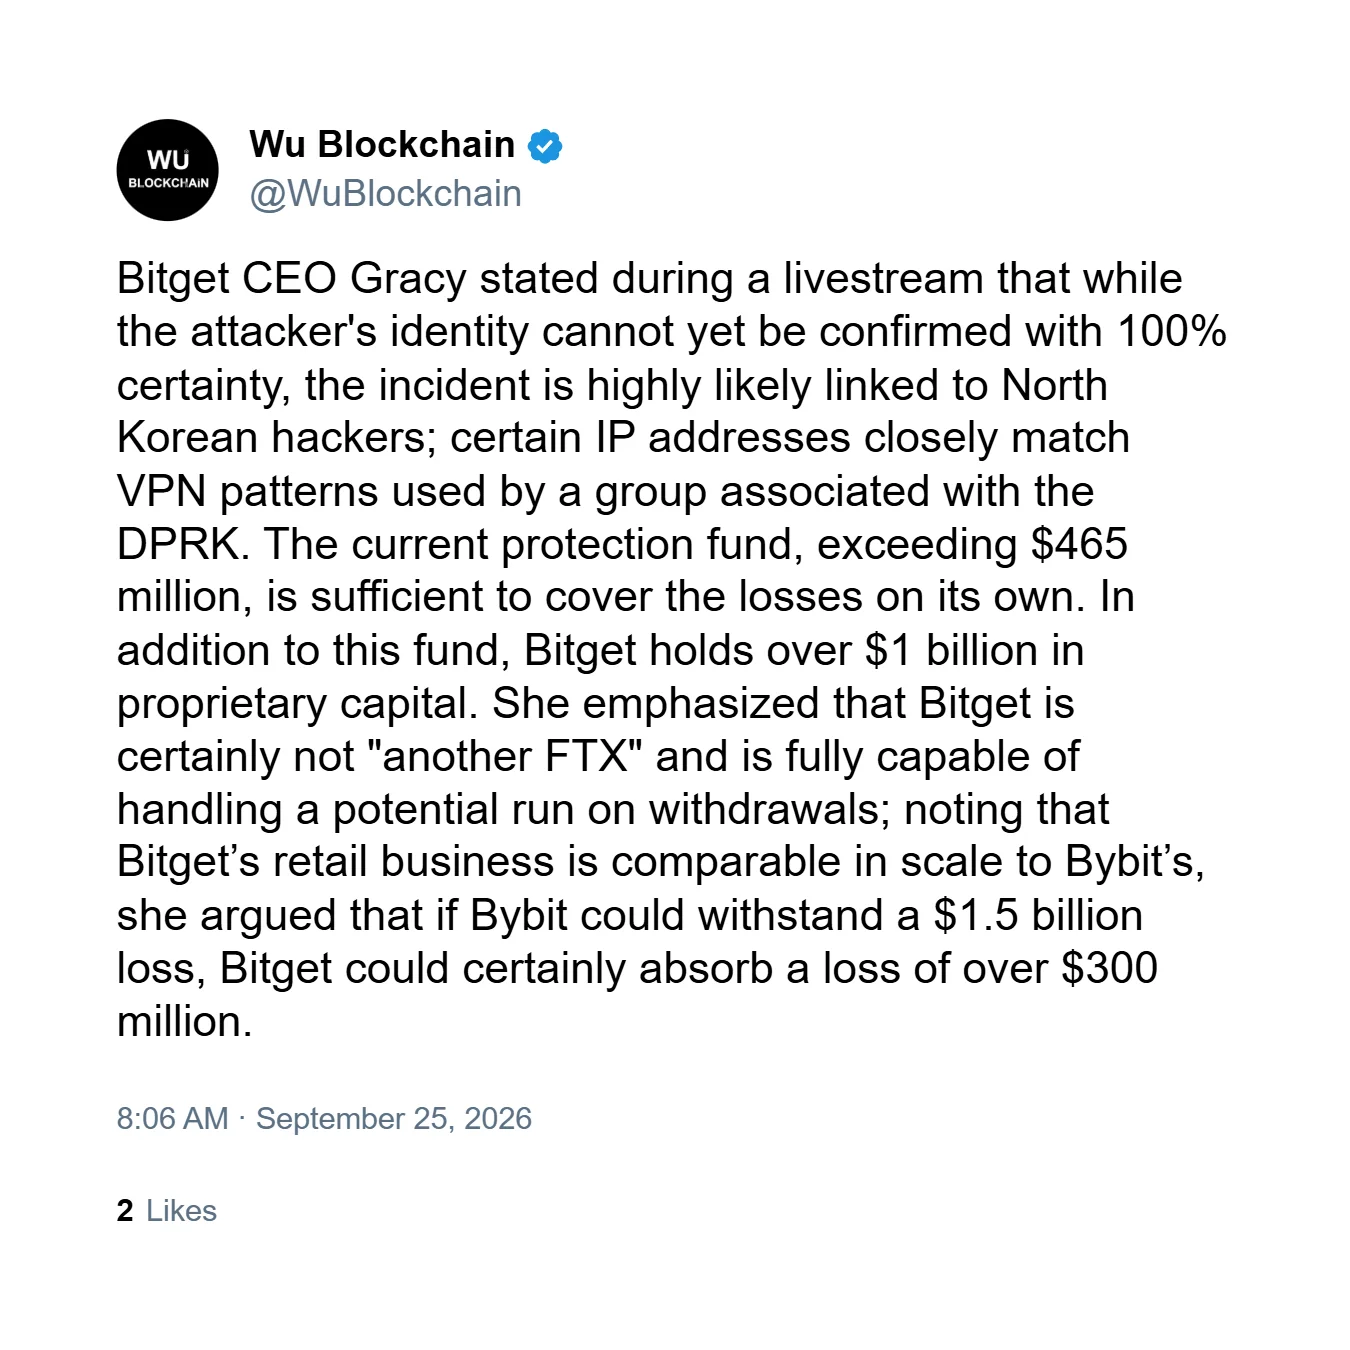
Uma atualização posterior colocou o fundo de proteção em mais de $465 milhões. Durante uma livestream, Gracy também disse que a Bitget tinha mais de $1 bilhão em capital próprio além do fundo.
Gracy rejeitou comparações com a FTX, dizendo que a Bitget certamente não era “outra FTX” e poderia lidar com uma possível corrida por saques. Ela afirmou que o negócio de varejo da Bitget era comparável em escala ao da Bybit e argumentou que, se a Bybit conseguiu suportar uma perda de $1.5 bilhão, a Bitget poderia absorver uma perda de mais de $300 milhões.
Os saques permaneceram suspensos durante a revisão de segurança, enquanto depósitos e negociações continuaram. A Bitget disse que os saques voltariam assim que a corretora considerasse segura a reabertura.
Investigação aponta possível ligação com a Coreia do Norte
A causa técnica da violação não havia sido estabelecida durante a resposta inicial. A Bitget disse que a causa raiz seguia sob investigação e não identificou publicamente um método de ataque naquele momento.
Gracy disse depois que a identidade do atacante não podia ser confirmada com 100% de certeza, mas que o incidente tinha alta probabilidade de estar ligado a hackers norte-coreanos. Ela disse que certos endereços IP se pareciam muito com padrões de VPN usados por um grupo associado à DPRK.
A Bitget disse que sinalizou endereços ligados às transferências não autorizadas e buscou ajuda de forças de segurança e empresas de segurança de blockchain. As informações fornecidas não estabeleceram quanto da criptomoeda roubada, se houve, foi congelada ou recuperada.
Gracy disse que a Bitget forneceria atualizações regulares ou de hora em hora e se comprometeu a publicar um relatório completo do incidente em até 24 horas, cobrindo a causa da violação, a resposta da corretora e medidas corretivas. Ela também prometeu que “cada dólar e cada decisão serão explicados, de forma transparente e completa.”
Perdas cripto em setembro sobem acima do pico anterior de 2026
A violação ocorreu durante a campanha de oitavo aniversário da Bitget em setembro de 2026, quando a corretora promovia uma expansão além do trading cripto convencional para ações, câmbio e outros mercados sob sua estratégia Universal Exchange.
Antes de a violação da Bitget ser incluída, cerca de $331 milhões em perdas haviam sido registrados em 17 incidentes de setembro, com ocorrências posteriores elevando esse número para acima de $342 milhões. Aproximadamente $320 milhões do dano mensal anterior estava ligado a um incidente envolvendo a rede da Liquid.
Somar as perdas estimadas da Bitget levou as perdas brutas cripto reportadas em setembro para acima de $684 milhões, tornando-o o mês mais caro de 2026 em perdas brutas até aquele momento.
Esse total superou abril de 2026, quando exploits cripto geraram cerca de $646.9 milhões em perdas. Aproximadamente $577 milhões do total de abril foram atribuídos aos incidentes da Drift e KelpDAO.
O número de perdas brutas de setembro permaneceu provisório, porque as investigações ainda poderiam determinar se ativos comprometidos foram recuperados ou se todos os fundos afetados acabaram virando perdas permanentes.
Este artigo foi refinado e aprimorado pelo ChatGPT.


